كشفت منصة تداول العملات المشفرة الكورية الجنوبية كوينون (Coinone) يوم الأحد، 15 نوفمبر 2026، عن حدوث اختراق كبير لبيانات العملاء، بعد أن تسلل المهاجمون إلى مزود خدمات الدعم الخارجي التابع لها، ميتام (MetaM)، مما قد يؤدي إلى الكشف عن كلمات المرور والمعلومات المصرفية وأرقام الهوية الوطنية وتفاصيل محافظ العملات المشفرة الخاصة بالعملاء.
اختراق بيانات «كوينون» يكشف عن كلمات المرور وسجلات العملاء الحساسة
بقلم

مشاركة
النقاط الرئيسية
- تعرضت شركة «MetaM»، مزود خدمات الدعم الخارجي لـ«Coinone»، لاختراق شمل 11 فئة من المعلومات الحساسة المحتملة الخاصة بالعملاء.
- تؤكد البورصة أن بنيتها التحتية للتداول ومحافظ العملات المشفرة لم تتعرض لأي اختراق، على الرغم من أن عدد العملاء المتضررين لا يزال مجهولاً.
- يُضاف هذا الحادث إلى سلسلة متزايدة من انتهاكات البيانات في قطاع العملات المشفرة في عام 2026، مما يثير تساؤلات حول أمن الجهات الخارجية وخصوصية العملاء.
اختراق بيانات Coinone يكشف عن 11 فئة من المعلومات الحساسة
وفقًا للإفصاح الرسمي من Coinone، وقع الاختراق حوالي الساعة 4 صباحًا بالتوقيت الكوري القياسي يوم الخميس 12 نوفمبر، عندما تمكن مهاجم غير مصرح له من الوصول إلى الخوادم التي تديرها MetaM، وهي الشركة التي تتولى استشارات العملاء عبر الهاتف وعبر الإنترنت للبورصة. أبلغ المقاول Coinone في حوالي الساعة 9:20 صباحًا من ذلك اليوم، بينما كشفت البورصة عن الحادث علنًا في 15 نوفمبر.
تُصنف Coinone كثالث أكبر بورصة للعملات المشفرة في كوريا الجنوبية من حيث نشاط التداول، بعد Bithumb التي تحتل المرتبة الثانية وUpbit الرائدة في السوق. وتعد OKX من بين الداعمين الماليين لمنصة التداول الكورية الجنوبية، حيث تمتلك البورصة حصة تبلغ 20٪، بينما تتوزع الحصة المتبقية بين مؤسس Coinone والرئيس التنفيذي تشا ميونغ-هون، وشركة Com2uS Holdings، وشركة Korea Investment & Securities.
في إعلانها يوم الأحد، أقرت Coinone بخطورة الخلل الأمني، قائلة:
“على الرغم من أننا جعلنا حماية معلوماتكم الشخصية أولويتنا القصوى، إلا أننا نضطر إلى إخطاركم بأن مهاجمًا خارجيًا تمكن من الوصول غير المصرح به إلى خوادم أحد المقاولين الذين استعنّا بهم لتولي مهام دعم العملاء، مما أدى إلى تسريب معلوماتكم الشخصية.”
وأضافت البورصة:
“بصفتنا الشركة التي عهدت بهذه المهمة إلى جهة خارجية، نشعر بمسؤولية كبيرة تجاه هذا الحادث ونعتذر بصدق.”
تشمل معلومات اعرف عميلك (KYC) التي يُحتمل تعرضها للاختراق 11 فئة: أرقام الهواتف، والأسماء، وعناوين البريد الإلكتروني، وتواريخ الميلاد، وأرقام الحسابات المصرفية، وكلمات المرور، وأرقام تسجيل الإقامة، وتواريخ إصدار وثائق الهوية، وعناوين الإقامة، وعناوين محافظ العملات المشفرة، ومعرّفات المعاملات (TXIDs).
لم تتعرض بالضرورة جميع الفئات الـ 11 للجميع. تتعلق السجلات المخترقة بالمعلومات التي تم تقديمها طواعيةً خلال تفاعلات سابقة مع خدمة دعم العملاء، مما يعني أن العملاء الذين لم يتصلوا مطلقًا بمركز دعم Coinone يقعون خارج نطاق الحادث المحدد.
لم تكشف Coinone عن عدد الأفراد المتضررين أو الكمية الدقيقة للمعلومات التي حصل عليها المهاجمون. وتعتزم الشركة إطلاق خدمة بحث مخصصة تتيح للعملاء تحديد البيانات الشخصية التي تم الكشف عنها.
Coinone تؤكد أن أموال العملاء آمنة على الرغم من الخرق الأمني
على الرغم من الطبيعة الحساسة للسجلات التي تم الكشف عنها، تؤكد Coinone أن بنيتها التحتية الرئيسية للتداول لم تتأثر. فحسابات عملائها وأنظمة المعاملات ومحافظ العملات المشفرة تعمل بشكل مستقل عن خوادم MetaM التي تعرضت للاختراق.
وأكدت البورصة ما يلي:
“المعلومات الجزئية التي تسربت حتى الآن ليست كافية لتمكين طرف ثالث من تسجيل الدخول إلى حسابك أو سحب أصولك.”
وأوضحت Coinone أن إجراءات المصادقة لديها تتطلب تحققاً إضافياً من خلال كلمات مرور أحادية الاستخدام مسجلة أو عبر تطبيق Kakaotalk، في حين يتم حظر طرق تسجيل الدخول غير المصرح بها. ومع ذلك، فإن عدم تعرض المحفظة للاختراق المباشر لا يستبعد احتمال وقوع عمليات احتيال مالي لاحقة.
وعقب اكتشاف الخرق، قالت Coinone إنها حظرت عناوين IP المشبوهة، وقيدت الوصول إلى الأنظمة المخترقة، وعززت مراقبة المعاملات، ونقلت مؤقتًا عمليات دعم العملاء التي يتم الاستعانة بمصادر خارجية لتقديمها إلى خدمة عبر البريد الإلكتروني فقط.
كما أبلغت البورصة وكالة الإنترنت والأمن الكورية، ولجنة حماية المعلومات الشخصية، وهيئة الرقابة المالية. وأوضحت Coinone أن المحققين يعملون على فحص عملية الاختراق بالتعاون مع MetaM ومتخصصين خارجيين في مجال الأمن.
ومما يثير القلق بشكل خاص احتمال إساءة استخدام محادثات دعم العملاء. فالمهاجمون الذين يمتلكون أرقام الهوية والمعلومات المصرفية وسجلات المراسلات السابقة يمكنهم وضع مخططات مقنعة للانتحال والتصيد الاحتيالي تستهدف العملاء غير المرتابين.
وحذرت Coinone قائلة:
“قد تكون المكالمات أو الرسائل التي تشير إلى محادثات الدعم السابقة الخاصة بك محاولات انتحال هوية، لذا يرجى توخي الحذر.”
وقد طُلب من العملاء الذين كشفوا سابقًا عن كلمات مرورهم خلال تفاعلاتهم مع خدمة الدعم تغيير بيانات تسجيل الدخول هذه على الفور، بما في ذلك الخدمات غير ذات الصلة التي أعيد استخدام كلمات المرور نفسها فيها.
خمسة انتهاكات كبيرة لبيانات العملات المشفرة تلقي بظلالها على عام 2026
يأتي إعلان Coinone في أعقاب عدة انتهاكات بارزة أخرى لمعلومات العملاء شملت شركات العملات المشفرة خلال عام 2026، مما يوضح كيف يستغل المهاجمون بشكل متزايد الأنظمة التشغيلية بما يتجاوز محافظ التبادل التقليدية.
في 3 نوفمبر، تعرضت Gnosis Pay لوصول غير مصرح به شمل البنية التحتية القديمة لبطاقات الخصم الخاصة بالعملات المشفرة، مما قد يؤدي إلى كشف معلومات العملاء، بما في ذلك تفاصيل بطاقات الدفع وعناوين المحافظ.
وكشفت شركة Chainalysis عن حادث أمني منفصل في أواخر أكتوبر، ثم وسعت نطاق نتائجها في أوائل نوفمبر. وقد حدد التحقيق الذي أجرته شركة التحليلات بيانات اعتماد الحسابات المكشوفة، وتجزئات كلمات المرور، ورموز المصادقة، على الرغم من أنها لم تبلغ عن وجود أي دليل على الوصول إلى سجلات التحقيق الحساسة.
كما واجهت منصة التبادل الكورية الجنوبية Bithumb وصولاً غير مصرح به إلى البنية التحتية للاتصالات الداخلية في أكتوبر. وكشفت تحقيقاتها عن سجلات مرتبطة بـ 6,444 عميلاً، بما في ذلك معلومات شخصية تعرضت للكشف المباشر تخص 844 فرداً.
في غضون ذلك، كشفت «Coinbase» عن تعرض معلومات العملاء للكشف في حادثة أمنية وقعت في سبتمبر وتورط فيها مزود التحليلات الخارجي «Amplitude». وأكدت البورصة أن بنيتها التحتية وأموال عملائها لم تتأثر.
تختلف هذه الحوادث اختلافاً كبيراً من حيث النطاق والظروف التقنية، لكنها تُظهر مجتمعةً أن معلومات العملاء يمكن أن تظل عرضة للخطر حتى عندما تنجو أنظمة حفظ العملات المشفرة من الاختراق. وبموجب تشريعات الخصوصية الكورية الجنوبية، يجوز لعملاء «Coinone» المتضررين المطالبة بتعويضات قانونية تصل إلى 3 ملايين وون عندما يكون إثبات الخسائر المالية الفعلية أمراً صعباً.
بالنسبة لـ Coinone، تتعلق الأسئلة التي لم تُحل بعد بعدد العملاء المتضررين، والمعلومات التي تم استخراجها فعليًّا، وما إذا كانت ستظهر حالات احتيال إضافية. ويمتد القلق الأوسع نطاقًا إلى ما هو أبعد من سرقة العملات المشفرة: فحتى منصات التداول التي تنجح في حماية أصول العملاء يمكن أن تعرض المستخدمين لمخاطر مالية ومخاطر تتعلق بالهوية على المدى الطويل من خلال علاقات غير آمنة بشكل كافٍ مع أطراف ثالثة.
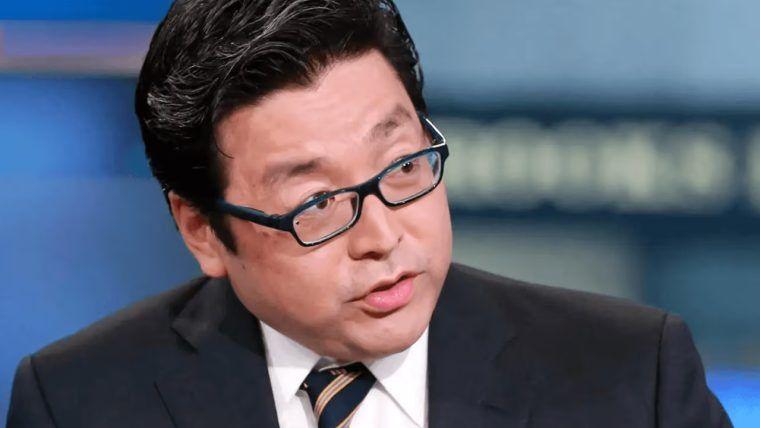
يُسلط لي الضوء على «دورة فائقة» مقبلة في سوق العملات المشفرة، مستشهدًا بالصدمات المؤقتة وانتشار عملية تحويل الأصول الرقمية إلى توكنات.
اقرأ الآن: توم لي يتنبأ بدورة صعودية ضخمة للعملات المشفرة رغم انهيار السوق

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.