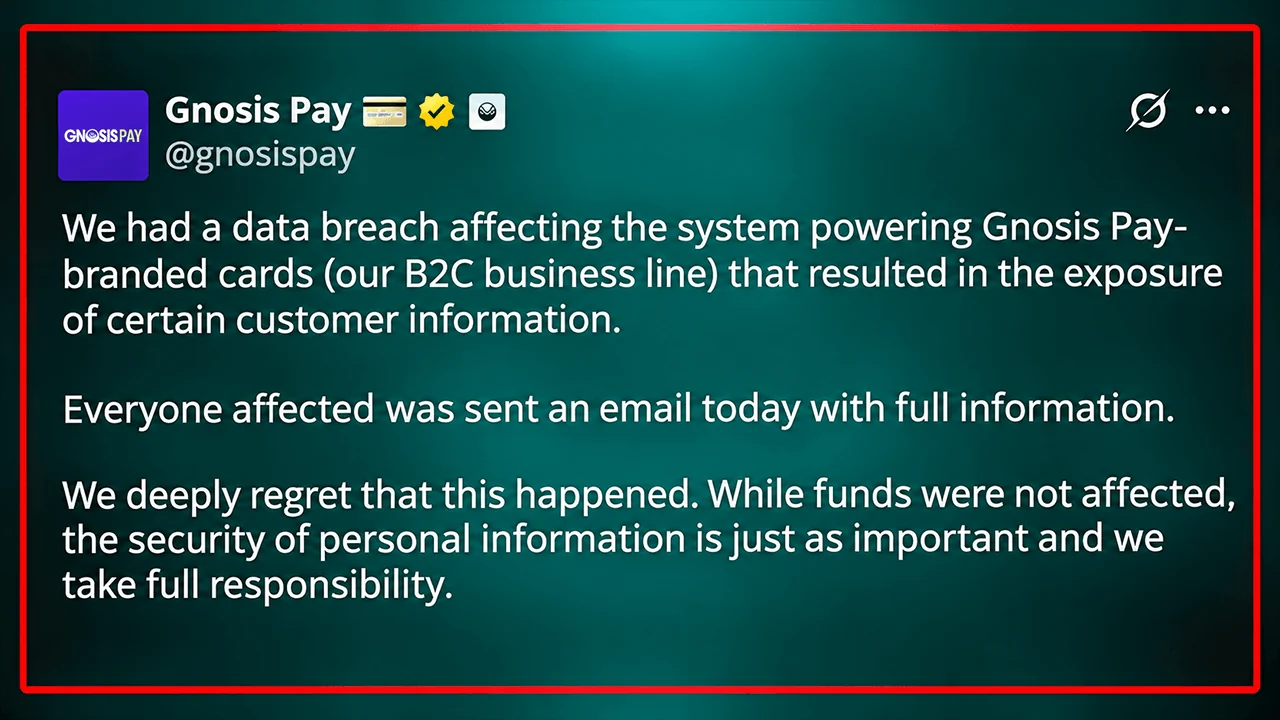
أكدت شركة Gnosis Pay وقوع خرق للبيانات يوم الجمعة، 6 نوفمبر 2026، بعد أن أدى الوصول غير المصرح به إلى نظام بطاقات المستهلكين القديم التابع لها إلى الكشف عن معلومات العملاء. وأفاد أحد المستخدمين المتضررين بأن اسمه وعنوان منزله ورقم بطاقته ومحافظ العملات المشفرة المرتبطة بها قد تعرضت للاختراق، على الرغم من أن الشركة تؤكد أن أموال العملاء لا تزال آمنة.
اختراق بيانات «Gnosis Pay» يكشف عن سجلات حساسة للعملاء
بقلم

مشاركة
النقاط الرئيسية
- اكتشفت شركة Gnosis Pay وصولاً غير مصرح به في 3 نوفمبر 2026، وكشفت عن خرق البيانات في 6 نوفمبر، وبدأت إجراءات الاحتواء في غضون ساعتين من اكتشاف الخرق.
- وأفاد ليفتيريس كارابيتساس، مؤسس Rotki، أن المعلومات التي تم الكشف عنها شملت اسمه الكامل وعنوان منزله ورقم بطاقته وعناوين محافظ العملات المشفرة المرتبطة بها.
- من المقرر إيقاف تشغيل نظام بطاقات المستهلكين المتضرر في 20 ديسمبر 2026، في حين أفادت التقارير أن منصة المؤسسات التابعة للشركة لم تتأثر.
ماذا حدث لـ Gnosis Pay؟
كشفت شركة توفير خدمات الدفع بالعملات المشفرة عن الحادث بعد ثلاثة أيام من رصد أنظمة المراقبة لوجود وصول غير مصرح به. ووفقًا لتحديث Gnosis Pay بشأن خرق البيانات، أثر الاختراق على البنية التحتية لبطاقات «من الشركات إلى المستهلكين» (B2C)، وليس على منصة المؤسسات التي تدعم برامج الدفع ذات العلامة البيضاء الخاصة بها.
وأوضحت الشركة: «في 3 نوفمبر 2026، رصدت أنظمة المراقبة لدينا وصولاً غير مصرح به إلى النظام الذي يدعم البطاقات التي تحمل علامة Gnosis Pay التجارية (خط أعمالنا B2C)، مما أدى إلى تعرض بعض معلومات العملاء للخطر».
وأكدت Gnosis Pay أن فريق الأمن التابع لها استجاب على الفور، وبدأ إجراءات الاحتواء في غضون ساعتين من اكتشاف الاختراق. وقامت الشركة لاحقًا باستبدال بيانات الاعتماد المتأثرة ومعالجة الثغرة الأمنية المسؤولة عن الاختراق.
وذكرت Gnosis Pay: «اقتصر اختراق البيانات على النظام الذي يدعم بطاقات Gnosis Pay، والذي كان من المقرر بالفعل إيقاف تشغيله في 20 ديسمبر 2026». «ولم تتأثر منصتنا المؤسسية، التي تدعم جميع برامج بطاقاتنا ذات العلامة البيضاء».
ولم تكشف الشركة علنًا عن عدد العملاء الذين تعرضوا للاختراق، كما لم تنشر قائمة شاملة بالمعلومات التي تم الكشف عنها. وبدلاً من ذلك، تلقى حاملو البطاقات المتضررون إخطارات فردية توضح بالتفصيل سجلات الحسابات التي تم الوصول إليها.
كشف عناوين محافظ Gnosis Pay إلى جانب الأسماء وعناوين المنازل
تتجاوز العواقب المحتملة نطاق الاحتيال التقليدي على بطاقات الدفع. أفاد ليفتيريس كارابيتساس، مؤسس تطبيق Rotki لتتبع محافظ العملات المشفرة، أن المعلومات التي تعرضت للاختراق شملت اسمه الكامل وعنوان إقامته ورقم بطاقته وجميع عناوين محافظ العملات المشفرة المرتبطة بحسابه.
وكتب كارابيتساس: «أشعر بخيبة أمل شديدة. لقد فقدتموني بالفعل كمستخدم، لكن كان بإمكانكم على الأقل حماية بياناتي… يا له من عار حقًا».
يُظهر هذا الكشف تناقضًا مزعجًا يحيط بعمليات الدفع بالعملات المشفرة ذات الحفظ الذاتي. فعلى الرغم من احتفاظ العملاء بالسيطرة على أصولهم الرقمية، إلا أن البنية التحتية المركزية للدفع لا تزال قادرة على تجميع المعلومات التي تربط الأفراد القابلين للتعريف بعناوين بلوكتشين يمكن تتبعها علنًا.
تخلق مثل هذه التوليفات فرصًا لعمليات التصيد الموجهة، وانتحال الهوية، وربما الترهيب الجسدي، لا سيما عندما تكون عناوين الإقامة مصحوبة بالمعلومات المالية. ومع ذلك، لا تثبت المعلومات المتاحة أن السجلات المكشوفة قد تم استغلالها بالفعل لهذه الأغراض.
لم يكن كارابيتساس الوحيد الذي شعر بخيبة أمل. «هل يمكنكم إيقاف الخدمة غدًا حتى لا يحدث اختراق ثالث، من فضلكم؟» رد أحد مستخدمي X على منشور Gnosis Pay X حول هذا الموضوع. «ما العنوان الذي يجب أن أستخدمه لأقاضيكم حتى النهاية؟» سأل حساب آخر على X.
Gnosis Pay تضيف فحوصات 3D Secure بعد خرق أمني
أدخلت Gnosis Pay التحقق الإلزامي عبر 3D Secure للمدفوعات عبر الإنترنت باستخدام البطاقات، مع زيادة مراقبة الأنشطة المشبوهة للبطاقات والمحافظ الرقمية. وستظل هذه الإجراءات الوقائية سارية حتى الموعد المقرر لإيقاف تشغيل نظام المستهلكين في 20 ديسمبر.
"نعتذر بصدق"، أعلنت الشركة. وأضافت Gnosis Pay:
"نحن ندرك مدى خطورة تعرض معلوماتكم الشخصية للخطر، ونأسف بشدة لحدوث ذلك. ورغم أن الأموال لم تتأثر، فإننا ندرك أن أمن المعلومات الشخصية لا يقل أهمية عن ذلك."
كما أبلغت الشركة شركاءها ومُصدري البطاقات، وتواصلت مع السلطات المعنية بحماية البيانات. وأعلنت Gnosis Pay أنها تجري مراجعة أمنية شاملة وترتب لمراقبة متخصصة للكشف عن أي أدلة على إساءة استخدام المعلومات المسروقة. وحذرت الشركة قائلة:
"توخوا الحذر من أي بريد إلكتروني أو رسالة نصية أو مكالمة أو خطاب غير متوقع يتعلق بـ Gnosis Pay أو أحد التطبيقات الشريكة أو بطاقتكم، حتى لو تضمن تفاصيلكم الحقيقية أو عملية شراء حقيقية."
وأضافت Gnosis Pay: «لا تشارك أبدًا عبارة البذرة أو المفاتيح الخاصة أو رقم التعريف الشخصي (PIN) أو رقم البطاقة الكامل»، مؤكدةً أن الممثلين الشرعيين لن يطلبوا أبدًا بيانات اعتماد حساسة أو يوجهوا العملاء لتحويل الأموال من خلال اتصالات غير مرغوب فيها.
يأتي هذا الكشف الذي تم في نوفمبر في أعقاب حادثة منفصلة وقعت في يونيو 2026 وتعلقت بالبنية التحتية المرتبطة بـ Gnosis، والتي أفادت التقارير أنها أسفرت عن خسائر تراوحت بين 1.5 مليون و1.8 مليون دولار تقريبًا، والتي قامت Gnosis بتغطيتها لاحقًا.
وعلى عكس تلك الحادثة، فإن الاختراق الأخير يهدد بشكل أساسي الخصوصية الشخصية بدلاً من الحراسة المباشرة للأصول. ومع ذلك، فإن هذا التمييز لا يوفر سوى قدر محدود من الطمأنينة عندما يمكن لسجلات الهوية المخترقة أن تربط الأفراد بشكل دائم بمعاملات بلوكتشين شفافة.
قد يؤدي إيقاف تشغيل البنية التحتية المعرضة للخطر إلى القضاء على التعرض للمخاطر في المستقبل عبر ذلك النظام، لكنه لا يمكنه التراجع عن الكشف عن المعلومات الشخصية الحساسة. وتقول Gnosis Pay إن أموال العملاء لا تزال آمنة، لكن الكشف عن الهويات وعناوين الإقامة وارتباطات محافظ العملات المشفرة يمثل مخاطر على الخصوصية لا يمكن ببساطة التراجع عنها.
يأتي حادث Gnosis Pay في أعقاب سلسلة طويلة من انتهاكات البيانات في صناعة العملات المشفرة في عام 2026. فقد كشفت شركة Ledger عن معلومات العملاء في يناير، تلاها تسرب من شركة Safepal أثر على ما يقرب من 40,000 عميل، وانتهاك لشركة Trezor شمل حوالي 81,000 شخص. وتعرضت شركة Keystone لاختراق في أكتوبر أدى إلى الكشف عن ما يقرب من 26,000 سجل للمشترين، في حين كشفت شركة Chainalysis عن خرق شمل بيانات اعتماد المستخدمين ورموز المصادقة.
قام قراصنة «بينانس» بتحويل 175 مليون دولار من العملات الرقمية البديلة المسروقة إلى 2,300 بيتكوين، حيث تمكنت شركة «إليبتيك» من تتبع 20,000 محفظة و65,000 معاملة.
اقرأ الآن: اختراق «بينانس»: المخترقون يحصلون على 2,300 بيتكوين إضافية

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.