قامت «بينانس» بإلغاء جميع مفاتيح واجهة برمجة التطبيقات (API) المرتبطة بـ«سيغنال بلس» يوم الخميس، 5 نوفمبر 2026، بعد أن أبلغت منصة التداول التابعة لجهة خارجية عن مشكلة أمنية محتملة. وأوضحت البورصة أن أنظمتها الداخلية لم تتأثر، وأن أموال العملاء لا تزال آمنة.
بينانس تلغي وصول سيغنال بلس لواجهة API بعد اختراق وخسارة 6.34 مليار دولار
بقلم

مشاركة
النقاط الرئيسية
- ألغت Binance مفاتيح API الخاصة بـ Signalplus في 5 نوفمبر بعد ظهور مشكلة أمنية محتملة.
- حث «CZ» مستخدمي «Signalplus» على إلغاء بيانات اعتماد واجهة برمجة التطبيقات (API) المرتبطة ببورصات أخرى.
- تقول Binance إن مشكلة Signalplus لا توجد صلة مؤكدة بينها وبين الاختراق الذي تعرضت له في 29 أكتوبر.
يأتي هذا الإجراء الاحترازي بعد أسبوع واحد فقط من الاختراق الذي تعرضت له «بينانس» بقيمة 6.34 مليار دولار في 29 أكتوبر، حيث أفادت التقارير أن المهاجمين اخترقوا 17 محفظة ساخنة عبر عدة سلاسل بلوكشين. وعلى الرغم من وقوع الحادثتين في غضون أيام قليلة من بعضهما البعض، إلا أنه لا توجد أدلة تثبت وجود صلة بينهما.
Binance تلغي مفاتيح واجهة برمجة التطبيقات (API) الخاصة بـ Signalplus كإجراء احترازي
أوقفت Binance تكاملها مع Signalplus بعد تلقيها إشعارًا بوجود مشكلة أمنية محتملة تتعلق بخدمة التداول الخارجية.
وأعلنت البورصة على X: «في أعقاب مشكلة أمنية محتملة أبلغت عنها منصة SignalPlus التابعة لجهة خارجية، قمنا بشكل استباقي بإزالة جميع مفاتيح واجهة برمجة التطبيقات (API) المرتبطة بـ SignalPlus كإجراء احترازي فوري». وأضافت الشركة:
«لم تتأثر أنظمة Binance نفسها. وتظل أموال المستخدمين آمنة».
Signalplus هي شركة تكنولوجيا مالية مقرها هونغ كونغ تقدم أدوات تداول مدعومة بالذكاء الاصطناعي (AI)، وتحليلات الخيارات، وخدمات التنفيذ. يتصل برنامجها ببورصات العملات المشفرة من خلال واجهات برمجة التطبيقات (APIs)، مما يسمح للعملاء بتنفيذ الصفقات دون تحويل أصولهم خارج البورصة.
وقد طُلب من عملاء Binance المتأثرين مراجعة مراكزهم وأوامرهم المعلقة مباشرةً من خلال حساباتهم. وأوصت البورصة بالانتظار حتى تؤكد Signalplus حل المشكلة قبل إنشاء اتصالات API جديدة. كما حثت البورصة المركزية (CEX) المستخدمين على تمكين قائمة العناوين IP المسموح بها، والتي تقصر الوصول إلى واجهة برمجة التطبيقات (API) على عناوين الإنترنت المعتمدة، وشجعت المنصات المتكاملة الأخرى على فحص ضوابط الأمان الخاصة بها.
CZ يحذر المتداولين من إلغاء مفاتيح واجهة برمجة التطبيقات (API) الخاصة بـ Signalplus
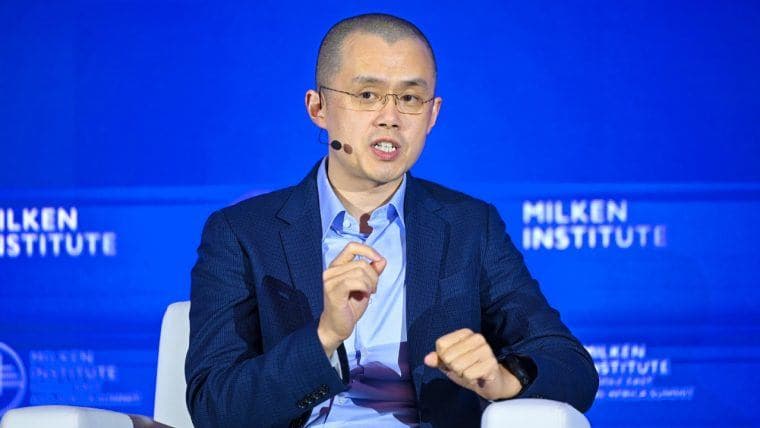
أصدر مؤسس Binance، تشانغبينغ تشاو، المعروف باسم CZ، تحذيرًا أوسع نطاقًا يقترح فيه على المتداولين فحص اتصالاتهم بـ Signalplus خارج نطاق Binance.
قال تشاو على وسائل التواصل الاجتماعي: «إذا كنت تستخدم SignalPlus لأي منصة تداول أخرى، فقد حان الوقت لإلغاء جميع مفاتيح واجهة برمجة التطبيقات (API) الخاصة بك». وتبع ذلك بتحذير آخر:
«يُنصح عمومًا بعدم تخزين مفاتيح واجهة برمجة التطبيقات (API) الخاصة بك على أي منصة تابعة لطرف ثالث. 🙏»
وأشار تشاو أيضًا إلى Deribit، وهي بورصة مشتقات العملات المشفرة المتخصصة في الخيارات والعقود الآجلة، مشيرًا إلى أن المنصة قد أبلغت عن هذه المشكلة. ورددت يي هي، المؤسِّسة المشاركة لـ Binance، إعلان الشركة قائلةً: «أنظمة Binance الخاصة لم تتأثر».
ونصت تصريحاتها بالتحديد على نصح العملاء بفحص الأوامر المفتوحة، وتأجيل إعادة ربط بيانات الاعتماد المتأثرة، وتطبيق قائمة العناوين IP المسموح بها. ولا تزال المشكلة الأمنية المتعلقة بـ Signalplus غير محددة بشكل واضح للجمهور. فلم يتم تحديد طبيعة الثغرة الأمنية المشتبه بها، ولا ما إذا كان المهاجمون قد تمكنوا من الوصول إلى بيانات اعتماد العملاء، في البيانات الصادرة.
تحذير Signalplus يأتي في أعقاب اختراق Binance الذي بلغت خسائره 6.34 مليار دولار
تأتي هذه الإجراءات الاحترازية الأخيرة في الوقت الذي تواصل فيه Binance التعامل مع عواقب الاختراق الأمني الذي تعرضت له في 29 أكتوبر، والذي أسفر عن سرقة عملات مشفرة بقيمة 6.34 مليار دولار تقريبًا. تضمن الهجوم السابق اختراق أنظمة المطورين، واستخدام برامج ضارة، والوصول غير المصرح به إلى البنية التحتية لتوقيع المحافظ. وقام المهاجمون بعد ذلك بتحويل الأصول عبر عدة سلاسل بلوكشين.
وعزا مكتب التحقيقات الفيدرالي (FBI) تلك السرقة إلى مجموعة «TraderTraitor» الكورية الشمالية، المرتبطة أيضًا باختراق منصة «Bybit» في عام 2025. ونفت كوريا الشمالية مسؤوليتها عن ذلك. وبحسب ما ورد، قام مُصدرو العملات المستقرة وشركاء القطاع بتجميد أو اعتراض ما يقارب 2.85 مليار دولار. تعهدت منصة «بينانس» (Binance) بتغطية خسائر العملاء وبدأت في إعادة فتح عمليات السحب على مراحل اعتبارًا من 1 نوفمبر. وبحلول وقت مبكر من يوم 5 نوفمبر، أشارت تقديرات تتبع سلاسل الكتل إلى أن ما يقارب 3.2 مليار دولار من العملات المشفرة أصبحت تحت سيطرة المهاجمين، وبشكل أساسي عملتي البيتكوين (BTC) والإيثيريوم (ETH).
لا توجد صلة علنية بين مشكلة Signalplus واختراق منصة Binance الأسبوع الماضي
الفرق بين الحادثتين كبير. فقد أفادت التقارير أن الاختراق الذي وقع في أكتوبر شمل البنية التحتية الداخلية لمحفظة Binance، في حين أن الاستجابة الأمنية الأخيرة تتعلق ببيانات اعتماد واجهة برمجة التطبيقات (API) المرتبطة بمنصة تداول مستقلة. كما يثير قرار Binance بإلغاء الوصول تساؤلات حول أذونات التداول الخاصة بأطراف ثالثة، لا سيما عندما تحتفظ الخدمات الخارجية ببيانات اعتماد قادرة على بدء المعاملات.
بالنسبة للعملاء الذين يتساءلون عما إذا كان ينبغي عليهم إلغاء مفاتيح واجهة برمجة التطبيقات (API) الخاصة بـ «Signalplus»، فإن نصيحة تشاو تشمل الاتصالات مع منصات التداول الأخرى، في حين أن «Binance» قد قامت بالفعل بإبطال صلاحية بيانات الاعتماد المتأثرة على منصتها. وتقول «Binance» إن أنظمتها وأموال عملائها لم تتأثر، لكن نطاق المشكلة الأمنية المتعلقة بـ «Signalplus» لا يزال غير مؤكد.
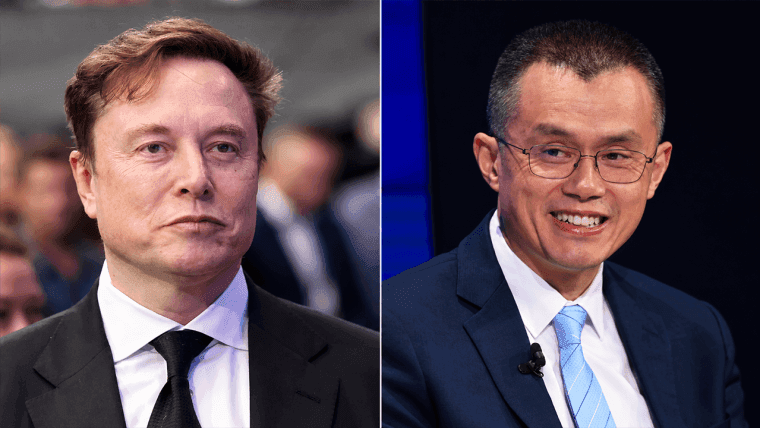
دفعت نكات إيلون ماسك حول اختراق منصة «باينانس» «سي زد» إلى الإشارة إلى حصة المنصة المرتبطة بشركة «سبيس إكس» والتي تزيد قيمتها عن مليار دولار، في الوقت الذي دافع فيه «يي هي» عن الوضع المالي للمنصة.
اقرأ الآن: شركة CZ تطالب ماسك بوقف السخرية من اختراق «باينانس» وخسارة 6.3 مليار دولار

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.