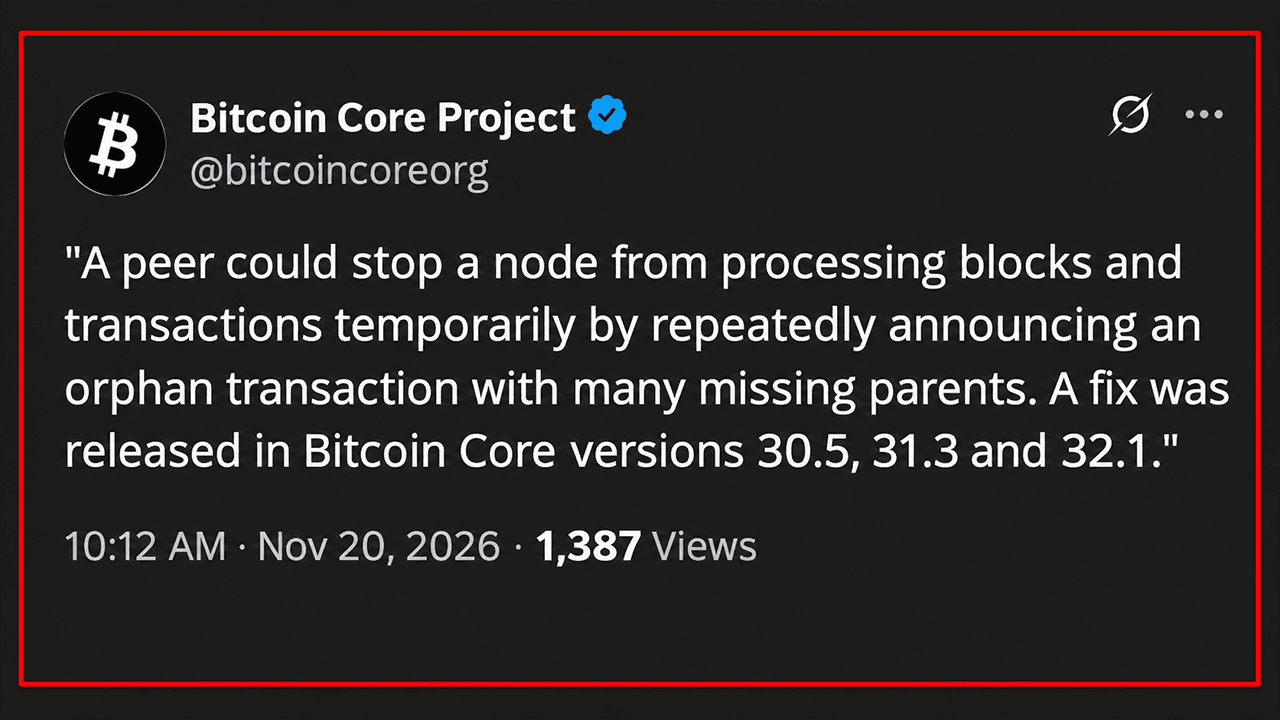
كشفت بيتكوين كور يوم الجمعة، 20 نوفمبر 2026، عن ثغرة أمنية متوسطة الخطورة كانت تسمح للأطراف الخبيثة بشل عمل العقد مؤقتًا من خلال الإعلان المتكرر عن المعاملات. وتسلط هذه الثغرة، التي تم اكتشافها من خلال أبحاث أمنية مدعومة بالذكاء الاصطناعي، الضوء على الكيفية التي يغير بها الكشف الآلي عن الثغرات الأمنية مشهد أمن برامج العملات المشفرة.
الذكاء الاصطناعي يكتشف ثغرة في «بيتكوين كور» قد تجمد العقد مؤقتًا
بقلم

مشاركة
النقاط الرئيسية
- تثير الثغرة الأمنية التي تم الكشف عنها مؤخرًا في Bitcoin Core تساؤلات جديدة حول مرونة البنية التحتية الحيوية للشبكة.
- يعمل الذكاء الاصطناعي على الكشف عن نقاط الضعف الأمنية التي أفلتت من سنوات من الفحص التقليدي للبرامج.
- إن التطور المتزايد في أبحاث الثغرات الأمنية الآلية يجبر مطوري العملات المشفرة على إعادة النظر في السرعة التي يتم بها التعامل مع التهديدات الأمنية.
يمكن لهذه الثغرة الأمنية، المصنفة تحت الرمز CVE-2026-117348 والمعنونة «توقف العقدة بسبب الإعلانات المكررة اليتيمة»، أن تمنع عقد Bitcoin المتأثرة من معالجة الكتل والمعاملات الواردة لمدة تزيد عن اثنتي عشرة ثانية لكل رسالة خبيثة.
وفقًا للإفصاح الرسمي من Bitcoin Core، أثرت المشكلة على الإصدارات من 29.0 إلى 29.5، ومن 30.0 إلى 30.4، ومن 31.0 إلى 31.2. تتوفر التحديثات التصحيحية في الإصدارات 30.5 و31.3 و32.1، في حين أن فرع 29.x الذي تم إيقاف دعمه لن يتلقى أي تصحيحات أخرى.
كيف كشف ماسح ضوئي يعمل بالذكاء الاصطناعي عن ثغرة تعطيل العقد في بيتكوين كور
يحتفظ فريق تطوير البرمجيات المعروف باسم بيتكوين كور بمنطقة احتجاز مؤقتة تُعرف باسم «الميتم»، حيث تنتظر المعاملات المعاملات الأصلية المفقودة. وعندما يعلن مشارك آخر في الشبكة عن إحدى هذه المعاملات، يقوم البرنامج بفحص تبعياتها لتحديد المعلومات المفقودة التي يجب طلبها.
استغلت الثغرة الأمنية عدم كفاءة تم تجاهلها في تلك العملية. يمكن أن تحتوي رسائل جرد البيتكوين على 50,000 إدخال، ومع ذلك فشل البرنامج في تجاهل إعلانات المعاملات المكررة. يمكن للمهاجم الإشارة مرارًا وتكرارًا إلى معاملة يتيمة بها آلاف المعاملات الأصلية المفقودة، مما يجبر العقدة المستقبلة على إجراء نفس الفحوصات التي تتطلب حسابات معقدة آلاف المرات.
يمكن لكل رسالة تم التلاعب بها أن تعطل المعالجة لأكثر من 12 ثانية، مما يجعل العقدة المستهدفة غير قادرة مؤقتًا على معالجة الكتل الواردة أو اتصالات الشبكة الأخرى.
يعود اكتشاف هذه الثغرة إلى مشروع لوب (Project Loupe)، وهي مبادرة أمنية آلية تعتمد على نموذج لغوي كبير (LLM) طورها إلياس روهر (Elias Rohrer) في «سبيرال» (Spiral)، قسم تطوير البيتكوين مفتوح المصدر التابع لشركة «بلوك» (Block). وقام مطور «بيتكوين كور» (Bitcoin Core) غريغوري ساندرز (Gregory Sanders) لاحقًا بالتحقق من صحة هذا الاكتشاف وعرضه على فريق الأمن التابع للمشروع.
أبلغ مشروع «لووب» عن الثغرة الأمنية في 8 يوليو. وقدم باحث مستقل يُعرف باسم «ستوتشو» تقريرًا منفصلاً في 4 أغسطس، وهو نفس اليوم الذي فتح فيه ساندرز طلب سحب تصحيحي. قام المطورون بدمج الإصلاح في 6 أغسطس، وأدرجه «بيتكوين كور» 32.1 في 27 أكتوبر.
وقد ترافق الكشف عن هذه الثغرة في 20 نوفمبر مع إصدارات محدثة للفروع القديمة التي لا تزال قيد الصيانة. ويضمن هذا التصحيح معالجة كل إعلان معاملة فريد مرة واحدة فقط لكل رسالة جرد.
على الرغم من أن الثغرة سمحت بشن هجمات مؤقتة لرفض الخدمة، إلا أن التحذير لم يثبت وجود أي آلية لسرقة البيتكوين أو إلحاق ضرر دائم بالعقد.
أبحاث أمن الذكاء الاصطناعي تكشف عن نقاط ضعف طويلة الأمد في البلوكشين
يأتي هذا الكشف في خضم عام استثنائي لأبحاث الثغرات المدعومة بالذكاء الاصطناعي عبر البنية التحتية للعملات المشفرة.
في فبراير، كشفت مراجعة مدعومة بالذكاء الاصطناعي عن نقطة ضعف حرجة في التحقق من التوقيعات في التعديل المقترح على دفتر الأستاذ XRP Ledger قبل تفعيله. وكشف تحقيق آخر عن ثغرة أمنية شديدة الخطورة في Nethermind، وهو عميل تنفيذ إيثريوم، مما قد يؤثر على عمليات المصادقة.
بحلول أواخر مايو، استخدم الباحث تايلور هورنبي نظام تدقيق مدعوم بالذكاء الاصطناعي لتحديد عيب عمره أربع سنوات في بروتوكول الخصوصية Orchard الخاص بـ Zcash. كان من الممكن أن تسمح هذه الثغرة بوجود عملات ZEC مزيفة لا يمكن اكتشافها، على الرغم من أن المطورين قاموا بتصحيحها قبل الكشف عنها للجمهور.
شهد شهر أغسطس عرضًا مثيرًا آخر. قام ستة عشر مطورًا متطوعًا مشاركين في مبادرة أمنية خاصة بـ «بيتكوين» بتحديد 4,962 اكتشافًا عبر 390 مشروعًا في غضون يوم واحد تقريبًا، بما في ذلك 85 اكتشافًا صُنفت في البداية على أنها حرجة.
ومع ذلك، تسبب الاكتشاف الآلي في تعقيدات كبيرة. فقد واجه القائمون على الصيانة آلاف التقارير التي تتطلب التحقق البشري، في حين تنافست المخاوف الأمنية المشروعة مع النتائج الإيجابية الخاطئة والنتائج التي لم تُثبت صحتها بشكل كافٍ.
كما واجه مطورو Core Lightning تدفقًا من تقارير الثغرات الأمنية التي تم إنشاؤها بواسطة الذكاء الاصطناعي، مما أدى في النهاية إلى تحديد مشكلات أمنية حقيقية تتطلب إصدارات تصحيحية.
تمتد الآثار إلى ما هو أبعد من البحث الدفاعي. فقد أعرب خبراء الأمن عن مخاوفهم من أن الجهات الخبيثة يمكنها استخدام تقنية مماثلة لكشف نقاط الضعف في البرامج القديمة، مما قد يؤدي إلى تقصير العمر الافتراضي لعمليات التدقيق الأمنية التقليدية.
«بيتكوين كور» تسرع الكشف عن الثغرات مع تغير أبحاث الأمن بفعل الذكاء الاصطناعي
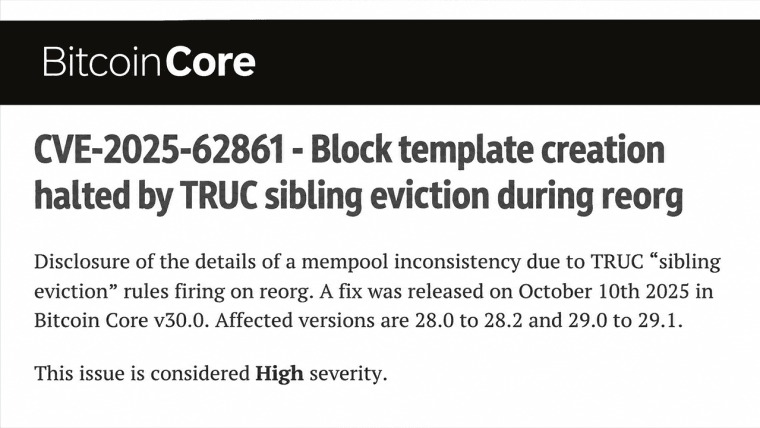
وإدراكًا لهذا التطور، قامت Bitcoin Core بمراجعة سياستها الخاصة بالإفصاح عن الثغرات الأمنية في أكتوبر. وأصبحت المشكلات المصنفة على أنها سهلة الاكتشاف، بما في ذلك نقاط الضعف التي يمكن تحديدها من خلال تحليل بسيط نسبيًا بمساعدة نماذج اللغة الكبيرة (LLM)، تخضع الآن للإفصاح العام المعجل إلى جانب إصدارات تصحيحية.
تُجسد CVE-2026-117348 هذا النهج في الممارسة العملية.
كما تكشف هذه الحادثة عن مفارقة أمنية صعبة. فالذكاء الاصطناعي قادر على تحديد الثغرات الأمنية التي تم تجاهلها بشكل أسرع من الأبحاث التقليدية، لكن تزايد إمكانية الوصول إليه قد يمنح المهاجمين قدرات مماثلة. وبالنسبة للبنية التحتية مفتوحة المصدر للعملات المشفرة، فإن التحدي الرئيسي لم يعد يقتصر على اكتشاف نقاط الضعف فحسب، بل أصبح يتمثل بشكل متزايد في التحقق منها وتصحيحها قبل أن يستغل الخصوم هذه المعرفة.
تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.