أصدر خادم Btcpay تحذيرًا بالإغلاق الطارئ في 1 نوفمبر 2026، عقب ورود تقارير تفيد بأن مهاجمين كانوا يستنزفون عملة البيتكوين من المحافظ الساخنة المتصلة بخوادم الدفع ذاتية الاستضافة. وربط المؤسس نيكولاس دورييه الاختراقات المبلغ عنها بالإصدارات التي تسبق الإصدار 2.4.2، مشيرًا في الوقت نفسه إلى أن الخوادم العامة التي تعمل بالإصدار 2.4.7 لم تتعرض للهجوم. وجاء هذا التحذير بعد ثلاثة أيام فقط من إجراء عملية إصلاح أمني مدعومة بالذكاء الاصطناعي عالجت 85 ثغرة أمنية، مما أثار تساؤلات حول المخاطر التي تواجه المشغلين الذين يؤخرون تحديثات البرامج.
تقارير عن سرقة محافظ رقمية ساخنة لدى شركة «Btcpay» لمعالجة البيتكوين
بقلم

مشاركة
النقاط الرئيسية
- التحذير الطارئ الصادر عن Btcpay Server يترك التجار في مواجهة أسئلة دون إجابة بشأن البيتكوين المسروقة.
- تشير النتائج الأولية لنيكولاس دورييه إلى إصدارات البرنامج الأقدم من 2.4.2.
- تضيف النتائج الأمنية الـ 85 التي توصلت إليها شركة Anthropic تطورًا مفاجئًا إلى الأزمة الأخيرة التي يواجهها خادم Btcpay.
مطورو Btcpay يحثون على الإغلاق الفوري مع تعرض محافظ البيتكوين للسرقة
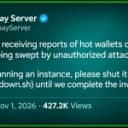
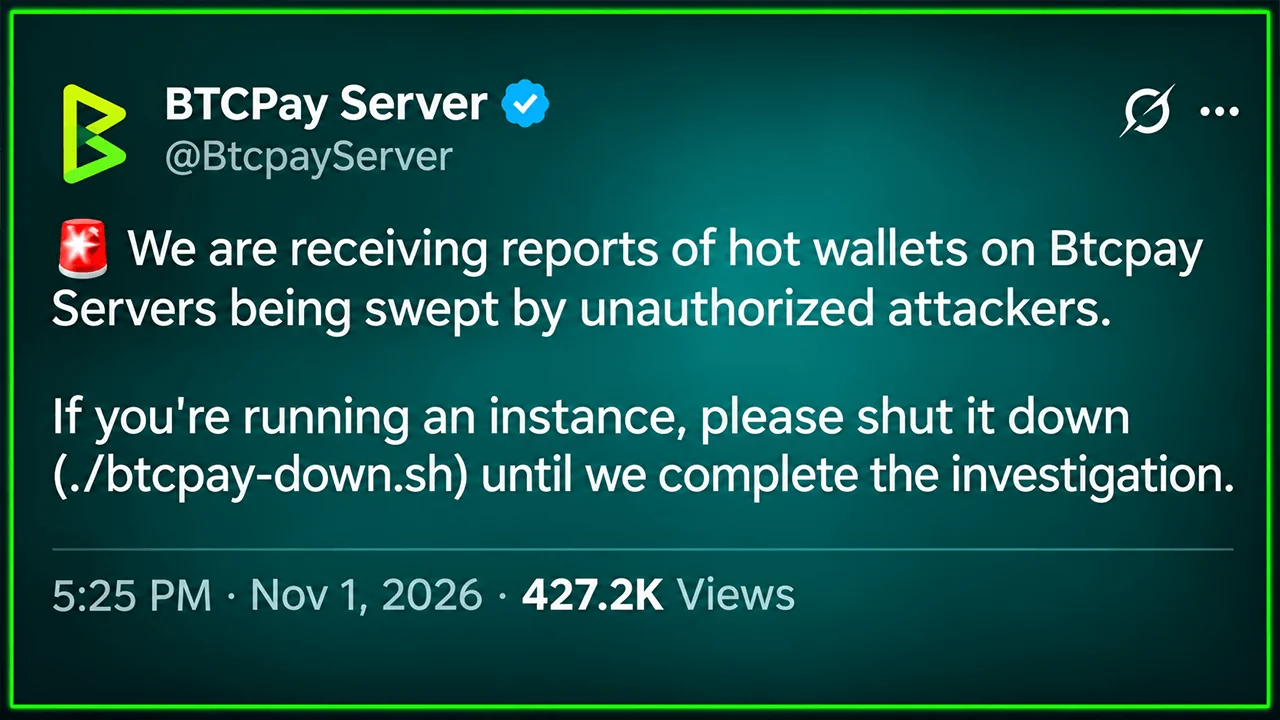
في حوالي الساعة 22:25 بالتوقيت العالمي المنسق (UTC) من يوم 1 نوفمبر، نشر الحساب الرسمي لـ Btcpay Server إشعارًا عاجلاً:
"نتلقى تقارير تفيد بأن المحافظ الساخنة على خوادم BTCPay تتعرض للسرقة من قبل مهاجمين غير مصرح لهم."
صدرت تعليمات للمشغلين بإيقاف تشغيل مثيلاتهم باستخدام الأمر ./btcpay-down.sh حتى يتمكن المحققون من تحديد ما حدث. وعزز المساهم الرئيسي Uncle Rockstar Developer هذا التحذير، قائلاً: «هذا ليس تدريبًا: أوقفوا تشغيل خادم BTCPay الخاص بكم إذا كان لديكم محفظة ساخنة.»
Btcpay Server هو برنامج مفتوح المصدر يتيح للتجار قبول مدفوعات البيتكوين (BTC) دون الاعتماد على وسيط دفع تقليدي. يمكن للمشغلين استضافة البرنامج بأنفسهم وإدارة البنية التحتية لمحافظهم الخاصة. هذه الاستقلالية تنطوي على مسؤولية.
حتى وقت كتابة هذا التقرير، لم يكشف المطورون عن إجمالي كمية البيتكوين المسروقة ولا عن عدد التجار المتضررين. كما لم يقدم التنبيه الأولي أي تقرير مؤكد عن الكيفية التي دخل بها المهاجمون إلى الأنظمة المخترقة في البداية.
المؤسس يشير إلى الإصدارات القديمة مع تضييق نطاق التحقيق
قدم نيكولاس دورييه، مؤسس Btcpay Server، لاحقًا تفسيرًا أكثر تحديدًا. أشارت النتائج الأولية التي توصل إليها إلى أن النظم المتضررة كانت تعمل ببرنامج أقدم من الإصدار 2.4.2. وبحسب ما ورد، حصل المهاجمون على صلاحيات المسؤول، حيث تشير الأدلة الجنائية إلى وجود ثغرات أمنية في تلك الإصدارات القديمة.
وأشار دورييه أيضًا إلى أن الخوادم العامة وخوادم العرض التي تعمل بالإصدار 2.4.7 لم تتعرض للهجوم. ويبدد هذا التمييز احتمال أن يكون الإصدار الطارئ الأخير نفسه هو الذي تسبب في الاختراق المبلغ عنه. ومع ذلك، فإن هذا لا يثبت أن كل تثبيت حالي محصن، ولم ينشر المحققون بعد تقريرًا تقنيًا كاملاً.
وكان المشروع قد عالج سابقًا ثغرة أمنية منفصلة في أغسطس/آب، كانت تسمح للمهاجمين غير المصادق عليهم بالحصول على بيانات اعتماد «ماكارون» (macaroon) الخاصة بـ «لايتنينغ نتوورك دايمون» (LND)، والتي تعمل كرموز تفويض. وتم تصحيح تلك الثغرة في الإصدار 2.4.2. وكان المطورون قد ذكروا سابقًا أن محافظ «بيتسيباي» (Btcpay) الخاصة على السلسلة لم تتعرض للخطر من خلال تلك الثغرة المحددة.
ولم يتم تحديد بشكل قاطع ما إذا كانت السرقات الأخيرة قد استغلت نفس الثغرة، أم ثغرة قديمة أخرى، أم عدة ثغرات.
أصلحت عملية إصلاح أمن الذكاء الاصطناعي 85 ثغرة قبل أيام قليلة من إصدار التنبيه
ويضيف التوقيت بعدًا آخر للقصة. ففي 29 أكتوبر، أصدرت Btcpay Server الإصدار 2.4.7 بعد تلقيها تقارير عن الثغرات الأمنية التي تم الكشف عنها من خلال مبادرة الفحص الأمني مفتوحة المصدر التي أطلقتها شركة Anthropic. عالج هذا الإصدار 85 مشكلة، بما في ذلك مشكلة واحدة حرجة، و13 مشكلة شديدة الخطورة، و52 مشكلة متوسطة الخطورة، و19 مشكلة منخفضة الخطورة.
جاءت هذه الكشوفات في خضم توسع أوسع نطاقًا لأبحاث الثغرات المدعومة بالذكاء الاصطناعي في عام 2026، حيث أظهرت الأنظمة التي طورتها شركات عملاقة في مجال الذكاء الاصطناعي مثل Anthropic وOpenAI وGoogle قدرات متطورة بشكل متزايد في تحديد نقاط الضعف في البرمجيات. وقد أبلغت مبادرة الفحص التي أطلقتها شركة Anthropic وحدها عن أكثر من 29,000 ثغرة محتملة على مدار ستة أشهر، على الرغم من أن جزءًا منها فقط خضع للمراجعة اليدوية.
يوضح حادث Btcpay الفرق الجوهري بين اكتشاف الثغرات وحماية البرامج التي تم نشرها. فنشر الإصلاحات لا يؤدي تلقائيًا إلى تحديث الخوادم التي تعمل بشكل مستقل.
التجار يوقفون تشغيل الخوادم مع استمرار التحقيق
قامت الشركات، بما في ذلك Coincards، بفصل تثبيتات Btcpay عن الإنترنت عقب صدور التحذير. وبالنسبة للتجار، فإن هذا الانقطاع يخلق مفاضلة فورية بين توفر خدمة الدفع وحماية الأموال التي يمكن الوصول إليها عبر المحافظ المتصلة. وأكد دورييه مجددًا على أهمية قصر أرصدة المحافظ الساخنة على المبالغ التي يمكن للمشغلين تحمل خسارتها.
لم يتم الإعلان عن تقدير نهائي للخسائر، أو تصحيح جديد خاص بالحادث، أو إعلان بانتهاء الخطر في التحديثات المقدمة. وكان المطورون يعملون على إعداد تفسير أكثر شمولاً. ويمتد السؤال المثير للقلق إلى ما هو أبعد من Btcpay: مع تسريع أنظمة الذكاء الاصطناعي لاكتشاف الثغرات الأمنية، هل يمكن للبنية التحتية للدفع التي تُدار بشكل مستقل مواكبة الإصلاحات؟

يجب على مستخدمي BTCPay Server التصرف بسرعة. تعرف على هذه الثغرة الأمنية وكيفية تحديث الخدمة أو تعطيلها حفاظًا على الأمان.
اقرأ الآن: تعرضت عقد «بيتكوين لايتنينغ» لاضطرابات في الوقت الذي أعلنت فيه «بي تي سي باي» عن إصدار تحديث طارئ 2.4.2

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.