



اخترق قراصنة خدمة تداول سحابية يابانية، مما عرّض ما يصل إلى 26,739 خادمًا لخطر الاختراق المحتمل، ويُزعم أنهم استولوا على حسابات الوساطة المالية لتنفيذ صفقات غير مصرح بها. ثم طالب المهاجمون بمبلغ مالي، مهددين بإلحاق المزيد من الأضرار المالية في حال رفضت الشركة الدفع.
قراصنة يخترقون منصة «GMO Trading Cloud» ويعرضون 26,739 خادمًا للخطر
بقلم

مشاركة
النقاط الرئيسية
- اكتشفت شركة GMO Internet خرقًا أمنيًا في السحابة قد يؤثر على 26,739 خادم تداول.
- هدد القراصنة حسابات عملاء GMO في أكثر من 70 شركة وساطة ما لم يتم تلبية مطالبهم.
- رفضت شركة GMO Internet طلب الابتزاز وعرضت تعويضًا عن الخسائر المؤكدة الناجمة عن عمليات التداول غير المصرح بها.
المهاجمون يستهدفون خوادم التداول التي تعمل على مدار الساعة
اكتشفت شركة GMO Internet الاختراق بعد استفسار من أحد العملاء في 19 أكتوبر 2026. وبحلول 20 أكتوبر، أكد المحققون وجود برامج ضارة داخل بيئات خوادم العملاء التي تديرها Onamae.com Desktop Cloud، وهي خدمة مصممة للحفاظ على تشغيل برامج التداول الآلي في سوق الصرف الأجنبي (FX) على مدار الساعة.
تدعم المنصة برامج التداول مثل Metatrader 4 وMetatrader 5، مما يسمح للعملاء بتنفيذ استراتيجياتهم دون الحاجة إلى ترك أجهزة الكمبيوتر الشخصية قيد التشغيل. ولسوء الحظ، فإن هذه الميزة وضعت أيضًا بيانات اعتماد الوساطة القيمة داخل بيئة تمكن المهاجمون من اختراقها.
بدأت شركة GMO في إيقاف تشغيل الخوادم في الساعة 4 صباحًا بتوقيت اليابان يوم 21 أكتوبر، مما أدى في النهاية إلى إيقاف الخدمة بالكامل. ثم اكتشفت الشركة لاحقًا ثغرة أمنية في أنظمتها سمحت بالوصول غير المصرح به واستخراج معلومات العملاء.
المخترقون يهددون حسابات في أكثر من 70 شركة وساطة
يُزعم أن المهاجمين حصلوا على بيانات اعتماد التداول واستخدموا الحسابات المخترقة لتنفيذ معاملات غير مصرح بها. ووصفت التقارير خسارة العملاء لمبالغ كبيرة في غضون دقائق، بما في ذلك حساب واحد فقد حوالي 2.4 مليون ين من خلال صفقات متكررة في حوالي 84 ثانية.
اتخذ طلب الابتزاز منحىً عدوانيًّا بشكل خاص. فقد هدد المهاجمون بالقيام بمزيد من الأنشطة غير المصرح بها التي تؤثر على حسابات العملاء في أكثر من 70 شركة وساطة محلية ودولية للأوراق المالية والعملات الأجنبية ما لم تدفع شركة GMO المبلغ المطلوب. كما هددوا بكشف المعلومات المسروقة وشن هجمات إضافية ببرامج الفدية.
رفضت شركة GMO الدفع، بحجة أن الدفع لا يضمن اختفاء المعلومات المسروقة أو توقف الهجمات المستقبلية. استشارت الشركة الشرطة واستعانت بأخصائيين خارجيين في مجال الأمن السيبراني. ومن المهم الإشارة إلى أن الرقم 26,739 يمثل الخوادم التي قد تكون تعرضت للاختراق، وليس حالات الإصابة المؤكدة. ولا يزال إجمالي الخسائر المالية غير محدد.
تاريخ GMO في مجال العملات المشفرة
تتمتع مجموعة GMO Internet Group بجذور عميقة في صناعة العملات المشفرة، حيث دخلت هذا القطاع خلال فترة النمو الهائل للبيتكوين في عام 2017. أطلقت المجموعة اليابانية شركة GMO Coin في مايو من ذلك العام، وحصلت لاحقًا على التسجيل التنظيمي وتوسعت لتشمل تداول الإيثيريوم والبيتكوين كاش واللايتكوين وXRP. وفي سبتمبر من ذلك العام، كشفت GMO عن خطط طموحة لتعدين البيتكوين تشمل منشآت تعمل بالطاقة المتجددة في شمال أوروبا، وشرائح تعدين خاصة بحجم 7 نانومتر، وخدمات التعدين السحابي. بل إن GMO دفعت رواتب موظفيها بالبيتكوين (BTC) في عام 2017.
أثبتت هذه المبادرة في النهاية أنها مكلفة، حيث سجلت الشركة خسائر مرتبطة بإعادة الهيكلة بلغت حوالي 35.5 مليار ين في عام 2018، وذلك بعد أن أدى انخفاض أسعار العملات المشفرة إلى تراجع ربحية التعدين. وعلى الرغم من تلك النكسة، واصلت GMO بناء أعمالها في مجال الأصول الرقمية من خلال GMO Coin، حيث أضافت خدمات الإقراض، والمشاركة في التعدين (الستيكينغ)، والتداول بالهامش، وعروض التوكنات. كما استكشفت المجموعة العملات المستقرة، ومشاريع بلوكتشين، والاستثمارات في شركات العملات المشفرة الناشئة، مما أدى إلى ترسيخ وجودها بشكل كبير في اقتصاد الأصول الرقمية في اليابان.
الشركة اليابانية العملاقة ترد على الهجوم
فيما يتعلق بالهجوم السيبراني الأخير، أعلنت GMO في 24 أكتوبر أن كل عميل حالي لخدمة Desktop Cloud سيتلقى مبلغًا ثابتًا قدره 5,000 ين، بغض النظر عما إذا كان قد تكبد خسائر مالية أم لا. كما تعهدت الشركة بتعويض الخسائر المؤكدة والرسوم المرتبطة بها الناجمة عن التداول غير المصرح به، مع منح العملاء المتضررين وصولاً مجانيًا لمدة ستة أشهر إلى منصة سطح مكتب بديلة.
رفضت GMO مطالب الابتزاز التي وجهها المهاجمون، واستعانت بأخصائيين خارجيين في مجال الأمن السيبراني، وقدمت أدلة إلى الشرطة اليابانية. كما طلب مؤسس المجموعة، ماساتوشي كوماغاي، تدخل الحكومة في إطار نظام الدفاع السيبراني النشط في اليابان، ساعياً للحصول على المساعدة في تحييد التهديد. ولا تزال البنية التحتية المخترقة خارج الخدمة بينما يعمل المحققون على تحديد المدى الكامل للاختراق، وعدد الحسابات المتضررة، والأضرار المالية التي لحقت بالعملاء.
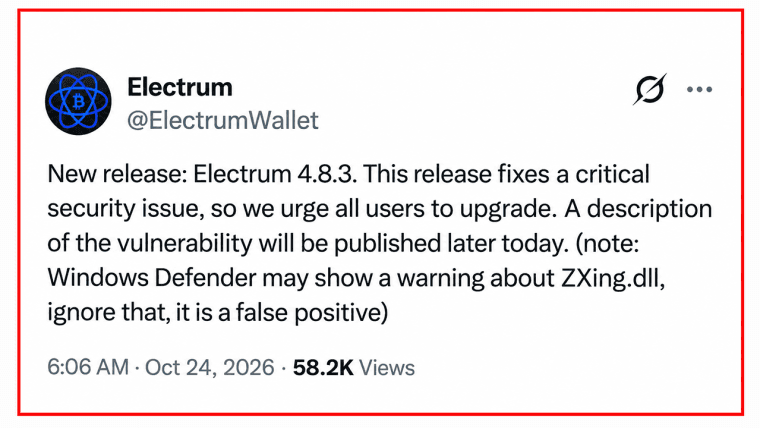
يعمل إصدار Electrum 4.8.3 على إصلاح ثغرة في محفظة بيتكوين كانت تسمح للخوادم الخبيثة باختطاف عمليات رفع الرسوم وخداع المستخدمين لحملهم على الموافقة على عمليات سرقة.
اقرأ الآن: هجوم على محفظة «إلكترام» أخفى سرقة عملة البيتكوين وراء زيادة في الرسوم

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.














