



يمكن لخادم محفظة بيتكوين ضار أن يستبدل بهدوء معاملة دفع شرعية بمعاملة سرقة، ثم ينتظر حتى يوافق مالكها على السرقة. ويُغلق أحدث تحديث أمني لبرنامج «إلكتروم» هذه الثغرة بعد أن استغل المهاجمون هذا الخلل وسرقوا الأموال.
هجوم على محفظة «إلكترام» أخفى سرقة عملة البيتكوين وراء زيادة في الرسوم
بقلم

مشاركة
النقاط الرئيسية
- يعمل إصدار Electrum 4.8.3 على إصلاح عيب شديد الخطورة كان يسمح للخوادم الخبيثة باستبدال معاملات البيتكوين.
- أكدت «إلكترم» صحة التقارير التي أفادت بفقدان أحد المستخدمين لأمواله بعد زيادة رسوم المعاملة.
- يجب على مستخدمي «إلكترم» الترقية فورًا والتحقق من عناوين الوجهة قبل توقيع المعاملات.
الخوادم الخبيثة تحول زيادة رسوم البيتكوين إلى سرقة
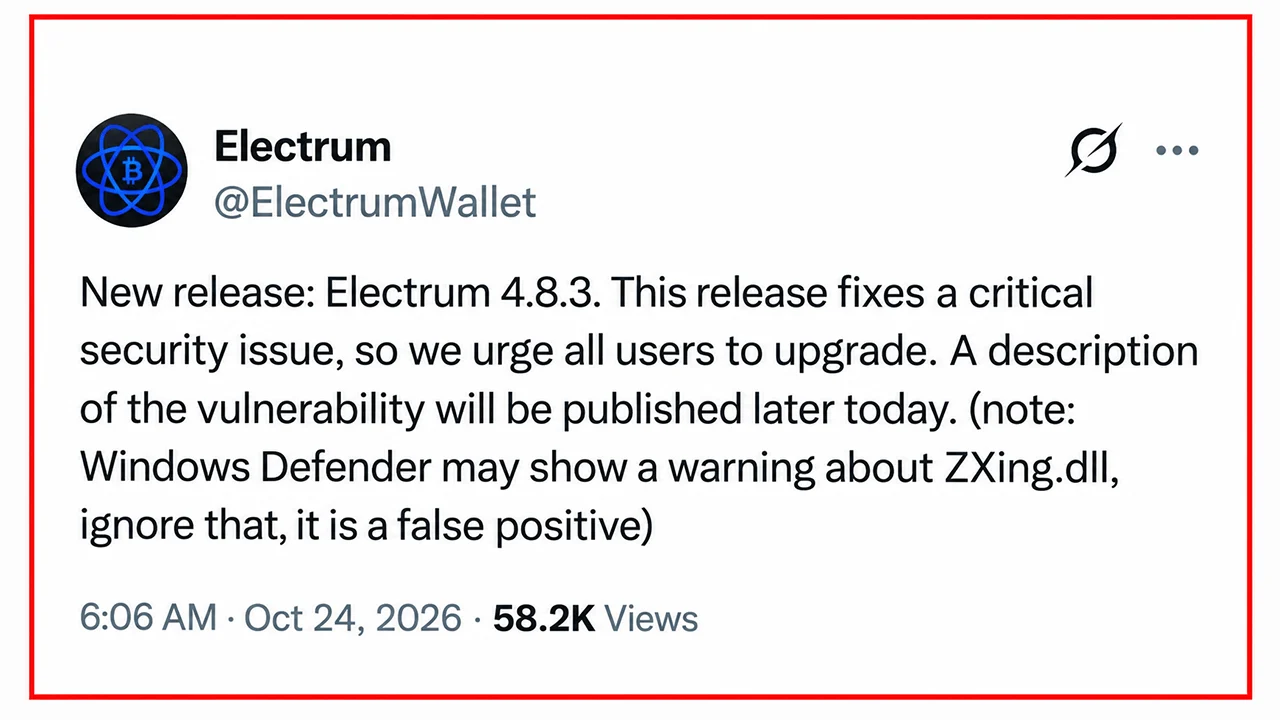
أصدرت Electrum الإصدار 4.8.3 يوم السبت، محذرة المستخدمين بضرورة الترقية فورًا بعد أن اكتشف المطورون أن خوادم خبيثة كانت تستغل ثغرة أمنية شديدة الخطورة تؤثر على جميع الإصدارات السابقة. استغلت الثغرة، الموثقة في تنبيه GitHub GHSA-6jp4-8v48-cc5v، الطريقة التي تتعامل بها محفظة البيتكوين الخفيفة مع المعاملات غير المؤكدة.
يعتمد إلكترم على خوادم خارجية للحصول على سجلات المعاملات وتقديرات الرسوم وبث المدفوعات. وبينما يتحقق بشكل مستقل من المعاملات المؤكدة، كانت الإصدارات القديمة تقبل بعض المعاملات غير المؤكدة دون التحقق من توقيعاتها. وقد حوّل المهاجمون هذا التمييز إلى فخ.
يمكن لخادم مخترق اعتراض دفعة شرعية، ومنع بثها، واستبدالها بمعاملة احتيالية توجه الأموال إلى عنوان بيتكوين يسيطر عليه المهاجم. كان الاستبدال يحمل توقيعات غير صالحة، ومع ذلك عرضته Electrum كدفعة عادية معلقة.
أربعة أحرف متطابقة تساعد في إخفاء الهجوم
أصبحت الحيلة خطيرة عندما حاول المستخدمون زيادة رسوم المعاملات من خلال ميزة «الاستبدال بالرسوم» (RBF). فبدلاً من زيادة الرسوم على دفعتهم الأصلية، كان من الممكن أن يوقع الضحايا عن غير قصد على المعاملة المستبدلة، مما يصرح بنقل عملات البيتكوين الخاصة بهم إلى المهاجم.
وذهب الخداع إلى أبعد من ذلك. فقد أنشأ المهاجمون عناوين استلام تتطابق الأحرف الأربعة الأخيرة فيها مع الوجهة المقصودة، مما يجعل المقارنة السريعة بين العناوين أقل احتمالاً للكشف عن التبديل. بل إن إحدى المعاملات الاحتيالية لم تتضمن أي رسوم، مما شجع الضحية على ما يبدو على إجراء تعديل الرسوم المطلوب بالضبط لإتمام عملية السرقة.
تلقى المطورون تقريرين خاصين. في 11 أكتوبر، أبلغ المستخدم dannydeezy عن استبدال معاملة، على الرغم من عدم فهم آلية زيادة الرسوم بشكل كامل. وفي 18 أكتوبر، أبلغ Raju-K12 عن خسارة أموال بعد الموافقة على زيادة الرسوم. وأثبت التقرير الثاني أن الهجوم لم يكن مجرد افتراض نظري.
Electrum 4.8.3 يمنع استبدال المعاملات
يتطلب التصحيح، الذي تم تقديمه من خلال الالتزام 90fe308، أن يقوم Electrum بالتحقق من التوقيعات الخاصة بالمعاملات غير المؤكدة التي تنفق عملات تابعة للمحفظة. يتم رفض المعاملات الاحتيالية ذات التوقيعات غير الصالحة قبل دخولها إلى السجل المحلي للمحفظة. يجب على المستخدمين الذين يستخدمون إصدارات أقدم من 4.8.3 تنزيل التحديث حصريًّا من electrum.org والتحقق من توقيعاته التشفيرية.
حتى يتم الترقية، يجب على المستخدمين فحص كل عنوان وجهة ومبلغ دفع بعناية قبل التوقيع، بما في ذلك أثناء تعديلات الرسوم. أما أولئك الذين يتصلون حصريًّا بخوادم Electrum الموثوقة والمستضافة ذاتيًّا، فهم غير معرضين لهذا الهجوم المحدد القائم على الخادم.
يكشف هذا الحادث عن تناقض غريب: فالمحفظة المصممة لحماية المفاتيح الخاصة يمكن التلاعب بها لطلب توقيع صحيح تمامًا لدفع لم يكن صاحبها ينوي إجراؤه أبدًا.

أدى الاختراق الذي تعرضت له شركة «كيستون» في 24 أكتوبر إلى تسرب معلومات العملاء، ليُضاف بذلك إلى سلسلة من الإخفاقات الأمنية التي طالت المحافظ الرقمية في عام 2026.
اقرأ الآن: اختراق بيانات محفظة «كيستون» يكشف عناوين المشترين للمحتالين

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.















