هناك موقع إلكتروني يكاد يتوسل إلى المتسللين لسرقة 2,000 دولار من عملة البيتكوين، ومع ذلك لم يحصل أحد على الجائزة حتى الآن. والآن، تشير دراسة مستقلة إلى أن التحدي الذي يُفترض أنه سهل الاختراق قد يكون مستحيلاً، مما يثير سؤالاً محرجاً: هل اللعبة مزورة؟
موقع يتحدى القراصنة لسرقة بيتكوين مع استمرار العد التنازلي
بقلم

مشاركة
النقاط الرئيسية
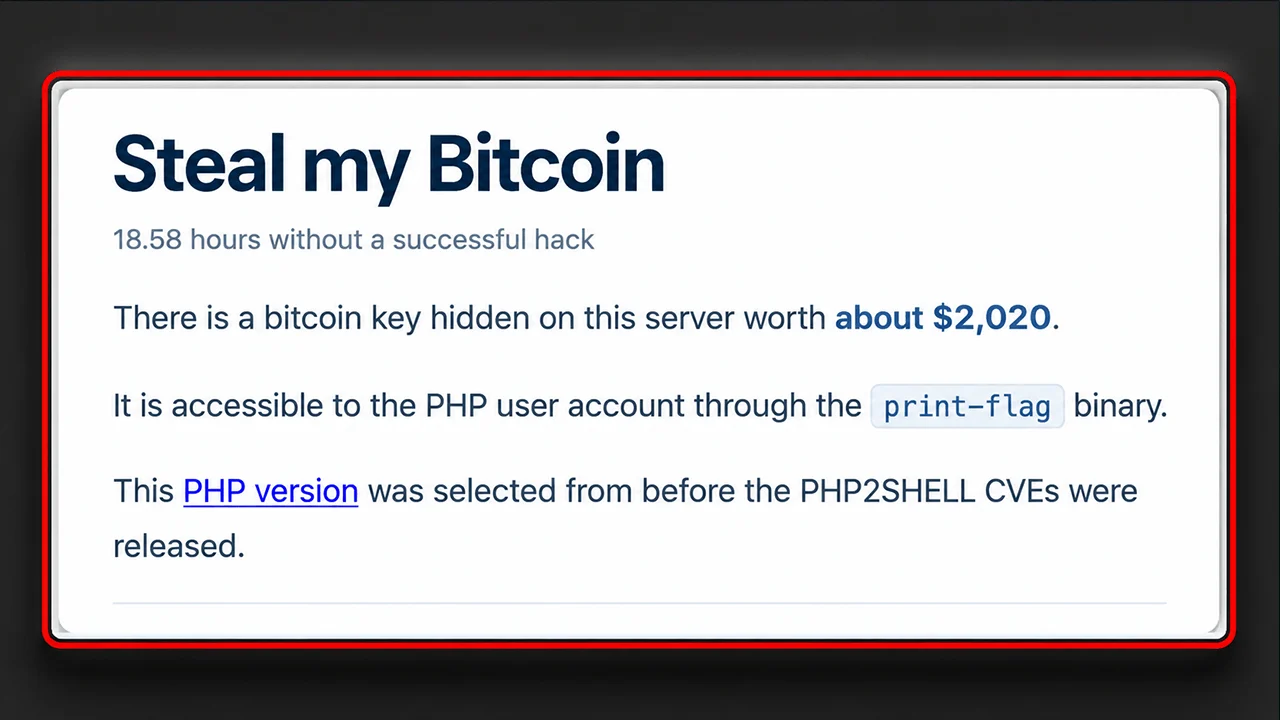
- أفادت التقارير أن مكافأة موقع «Steal My Bitcoin» البالغة حوالي 2,000 دولار لم يطالب بها أحد بعد مرور أكثر من 17 ساعة.
- يشتبه أحد الأفراد في أن تكوين خادم موقع «Steal My Bitcoin» قد يمنع استغلال الثغرة الأمنية «PHP2Shell» المقصودة.
- الثغرتان الحرجتان في PHP2Shell حقيقيتان، لكن النظرية الخاصة بالتحدي التي طرحها الباحث لم يتم التحقق منها.
سرقة بيتكوين بقيمة 2,000 دولار لا يستطيع أحد تنفيذها
مرحبًا بكم في موقع «Steal My Bitcoin»، حيث انقلبت القواعد المعتادة للأمن السيبراني رأسًا على عقب. فبدلاً من منع المتسللين من الدخول، يدعوهم الموقع إلى الدخول، ويقدم لهم مكافأة بالبيتكوين، ويتحداهم أن يأخذوها. تبدو المهمة بسيطة بشكل سخيف: استغلال تثبيت PHP تم إضعافه عمدًا، واسترداد مفتاح بيتكوين خاص مخفي، وتفريغ المحفظة. أول مخترق ينجح في ذلك يحصل على المال.
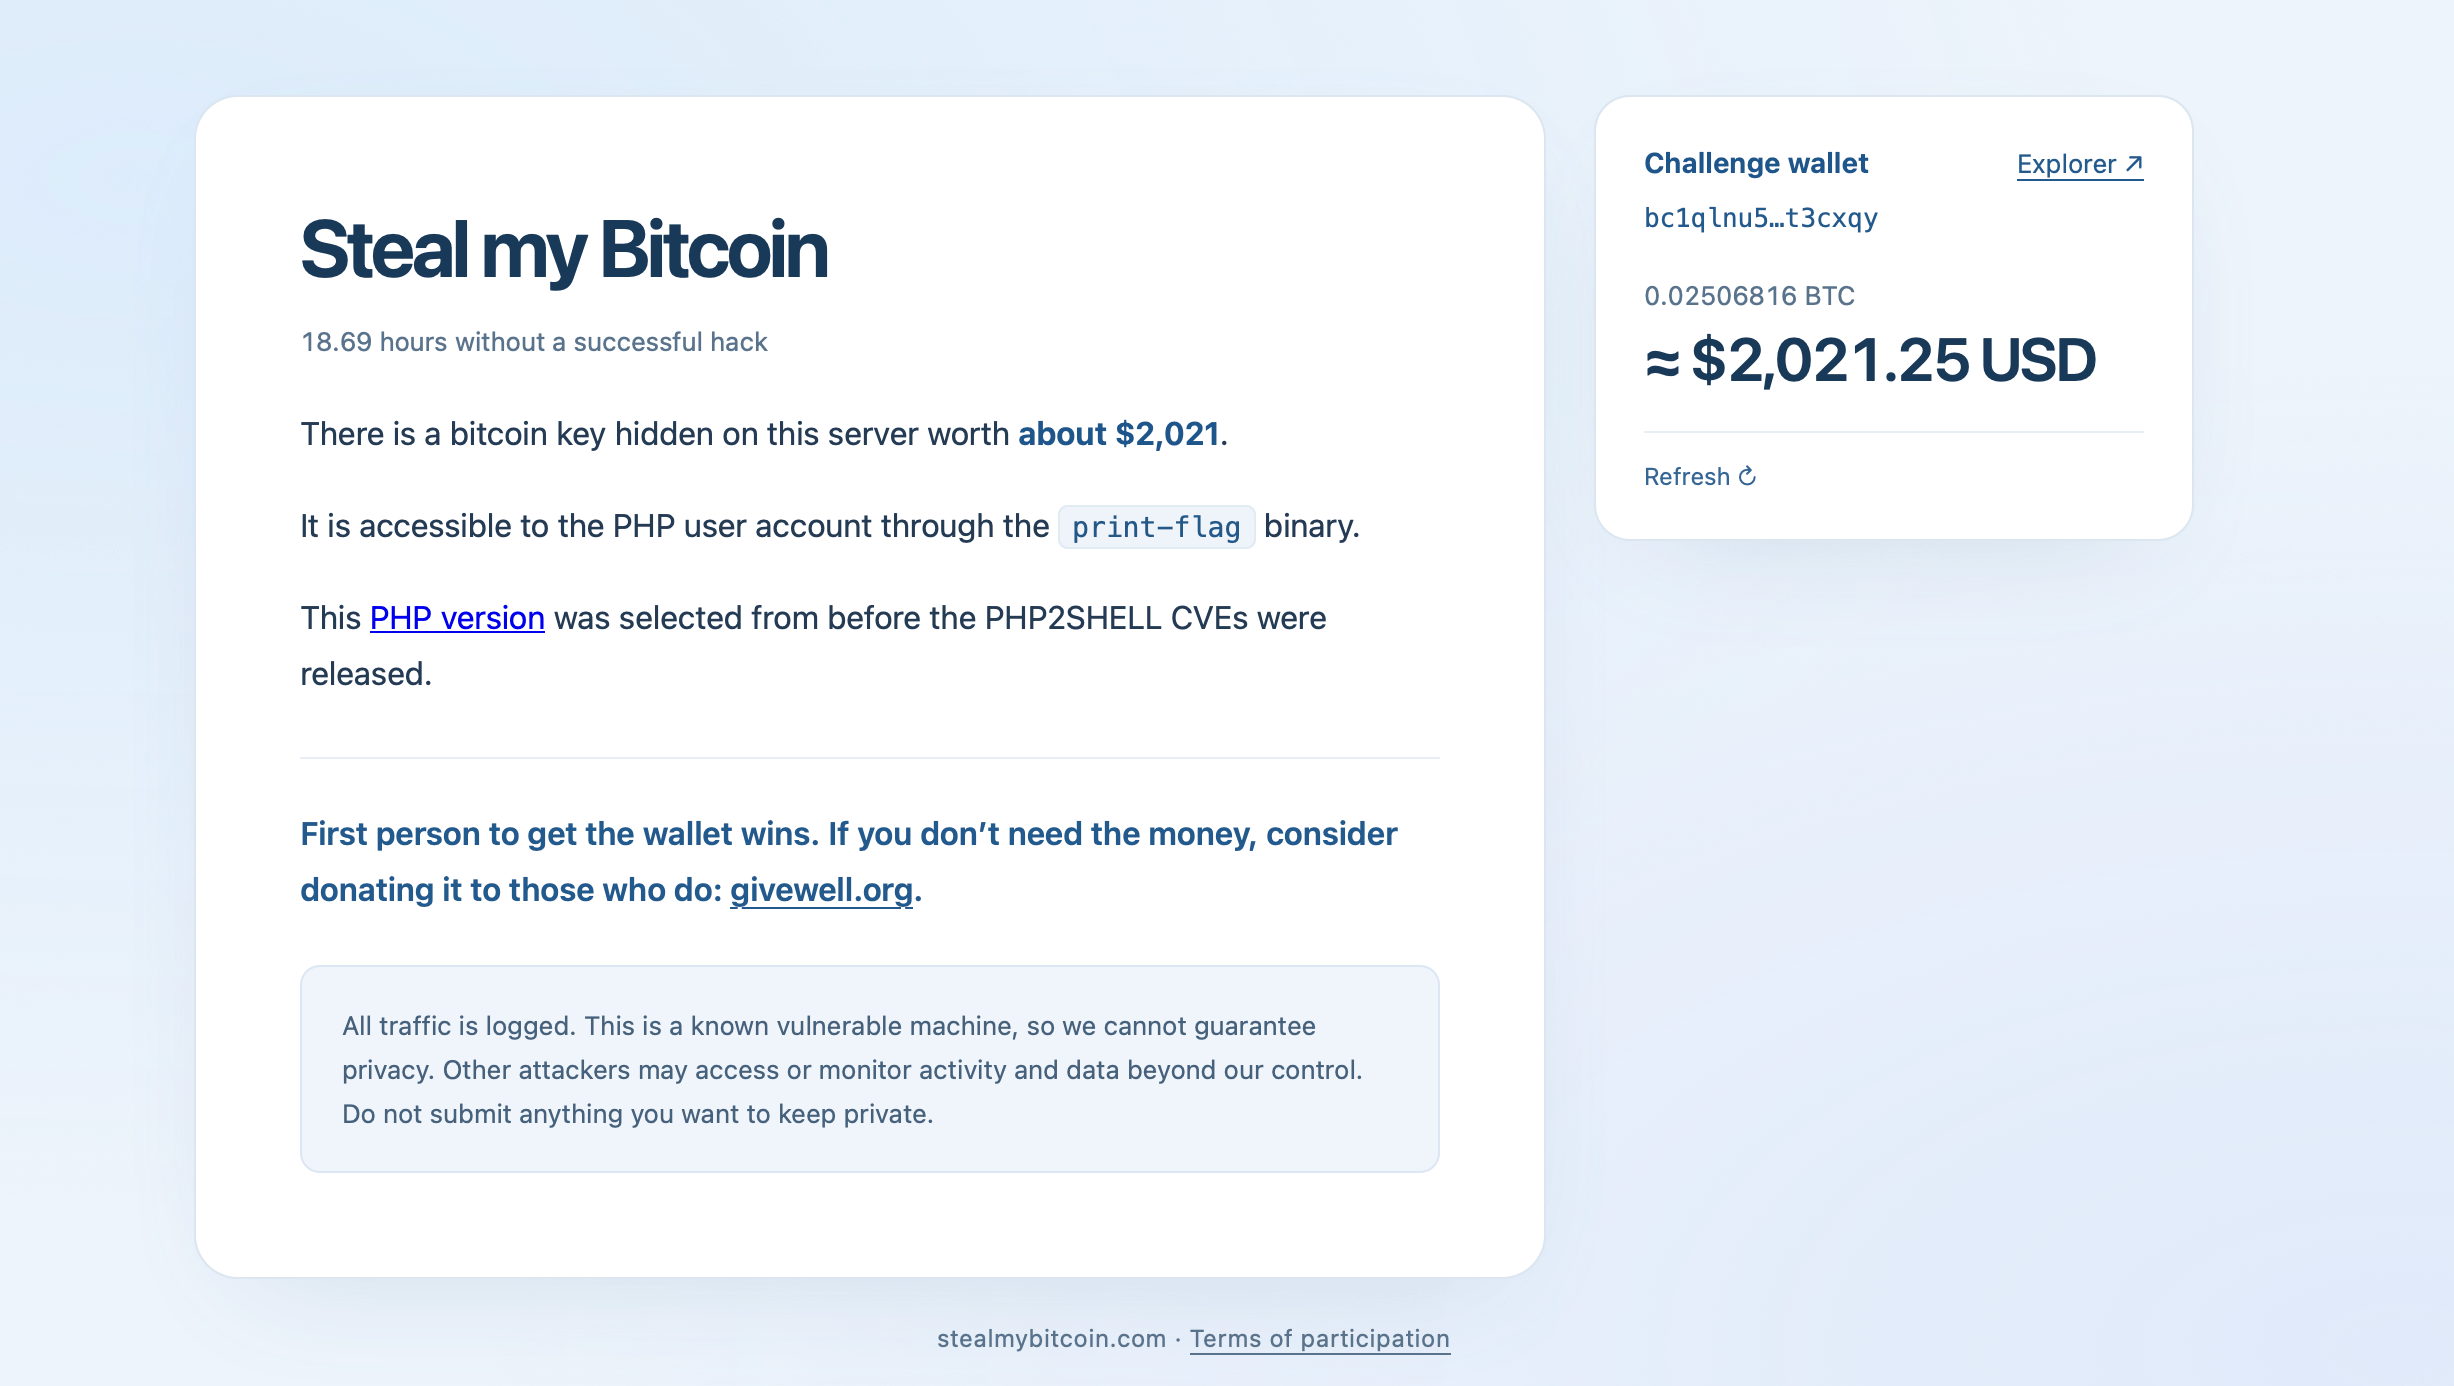
بدأت قيمة الجائزة بحوالي 500 دولار قبل أن تدفعها التبرعات إلى 2,000 دولار، أي ما يعادل 0.025 بيتكوين تقريبًا. وحتى وقت متأخر من يوم 25 أكتوبر 2026، أفادت التقارير أن المحفظة ظلت سليمة بعد أكثر من 17 ساعة من بقائها متصلة بالإنترنت. ومع ذلك، هناك قواعد. يجب على المشاركين قصر هجماتهم على التطبيق الويب وحاوية PHP. ويُحظر مهاجمة المضيف الأساسي أو تخريب البنية التحتية أو إرباك الخادم. ويتم تسجيل جميع الأنشطة.
ثغرتان خطيرتان في PHP تواجهان عقبة غير متوقعة
يُعلن التحدي عن استخدام PHP 8.4.26، وهو إصدار معرض لثغرتين أمنيتين خطيرتين يُطلق عليهما مجتمعتين اسم PHP2Shell. تحمل كل منهما درجة خطورة تبلغ 9.2، وقد صدرت تصحيحات طارئة في 21 أكتوبر.
تتضمن الثغرات، CVE-2026-109618 و CVE-2026-109619، أخطاء في إدارة الذاكرة قد تسمح بتنفيذ التعليمات البرمجية عن بُعد. في بعض التكوينات، يمكن للمهاجمين تنفيذ الأوامر دون مصادقة. لكن هنا تأخذ القصة منعطفًا غريبًا.
أحد الأفراد الذين فحصوا التحدي شكك علنًا في ما إذا كانت تهيئته تكشف فعليًّا عن سطح هجوم قابل للاستغلال. وقد حدد هذا الشخص استخدام nginx وPHP 8.4.26 من خلال رؤوس استجابات HTTP، وأكّد بشكل مستقل وجود بصمة PHP 8.2 أو أحدث، وقارن سلوك الخادم ببيئات الاختبار المحلية.
بعد التفكير مبدئيًا في احتمال استخدام nginx مقترنًا بـ PHP-FPM أو Apache، أشار التحليل إلى شيء غير متوقع: يبدو أن أقرب تطابق سلوكي هو قيام nginx بإعادة توجيه الطلبات إلى خادم الويب المدمج في PHP الذي يعمل عبر سطر الأوامر.
هل تُعد جائزة البيتكوين تحديًا مستحيلًا؟
أثار التحليل احتمالًا أكثر إثارة للجدل فيما يتعلق بنقطة الدخول إلى الموقع. فقد بدت استجاباته متسقة مع خادم PHP المدمج الذي يقدم ملف index.html ثابتًا بدلاً من تنفيذ البرنامج النصي index.php. وإذا كان هذا التفسير دقيقًا، فقد لا تكون الثغرات المعلن عنها قابلة للوصول من خلال سطح الهجوم المسموح به في التحدي.
وهذا من شأنه أن يغير طبيعة المسابقة بشكل جذري. فلن يكون القراصنة بالضرورة قد فشلوا في استغلال خطأين حرجين. بل قد يكونون يهاجمون بيئة لا تتحقق فيها الشروط المطلوبة أبدًا. وتساءل الشخص الذي أجرى الفحص عما إذا كان التحدي يجري بنية حسنة، لكنه أقر بأن النتائج قد تكون خاطئة ورحب بأي تصحيحات.
والأهم من ذلك، أن تحليل بصمات الاستجابة وحده لا يمكنه تحديد البنية الكاملة للخادم أو إثبات استحالة الاستغلال. ومع ذلك، تظل الفرضية غير مؤكدة. وفي الوقت نفسه، فإن الثغرات الأمنية الأساسية في PHP حقيقية، ولا يزال يتعين على المسؤولين الذين يستخدمون الإصدارات المتأثرة تثبيت تصحيحات لأنظمتهم.
في الوقت الحالي، يُقدم «Steal My Bitcoin» مشهدًا يثير الفضول بشكل متزايد: مكافأة بيتكوين مُعلن عنها علنًا، وحشد من المتسللين المحتملين، وشك متزايد في أن الخزنة الرقمية قد لا يكون لها باب يمكن الوصول إليه في المقام الأول.
تناولت أخبار هذا الأسبوع إشارات السوق المتغيرة، وتوسع قطاع التمويل اللامركزي (DeFi)، وعمليات المشاركة المؤسسية، ورأس المال الاستثماري، والأمن السيبراني.
اقرأ الآن: ثغرة في PHP تهز الإنترنت وبيتكوين تعطي إشارة صعودية - ملخص أسبوعي

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.