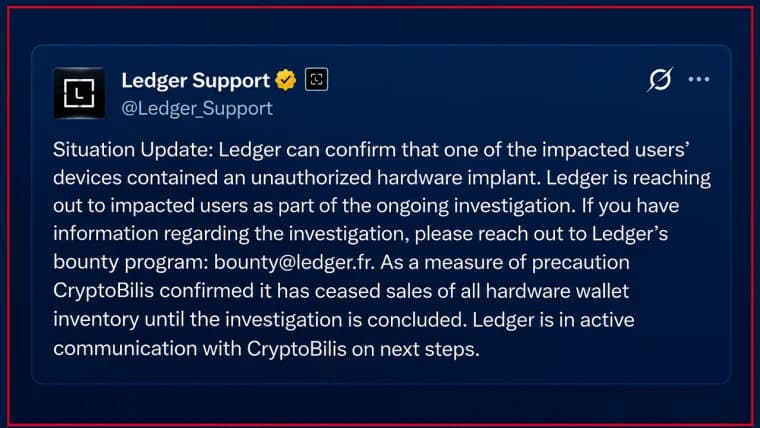
加密货币硬件钱包制造商Trezor已向客户发出警告,称一家与近期Ledger钱包安全丑闻有关的前授权经销商销售的设备可能已遭入侵,这引发了人们的担忧:此次复杂的攻击可能已波及多家制造商。
Trezor警告硬件钱包或遭入侵 继Ledger九千三百万美元安全事件后

分享
要点
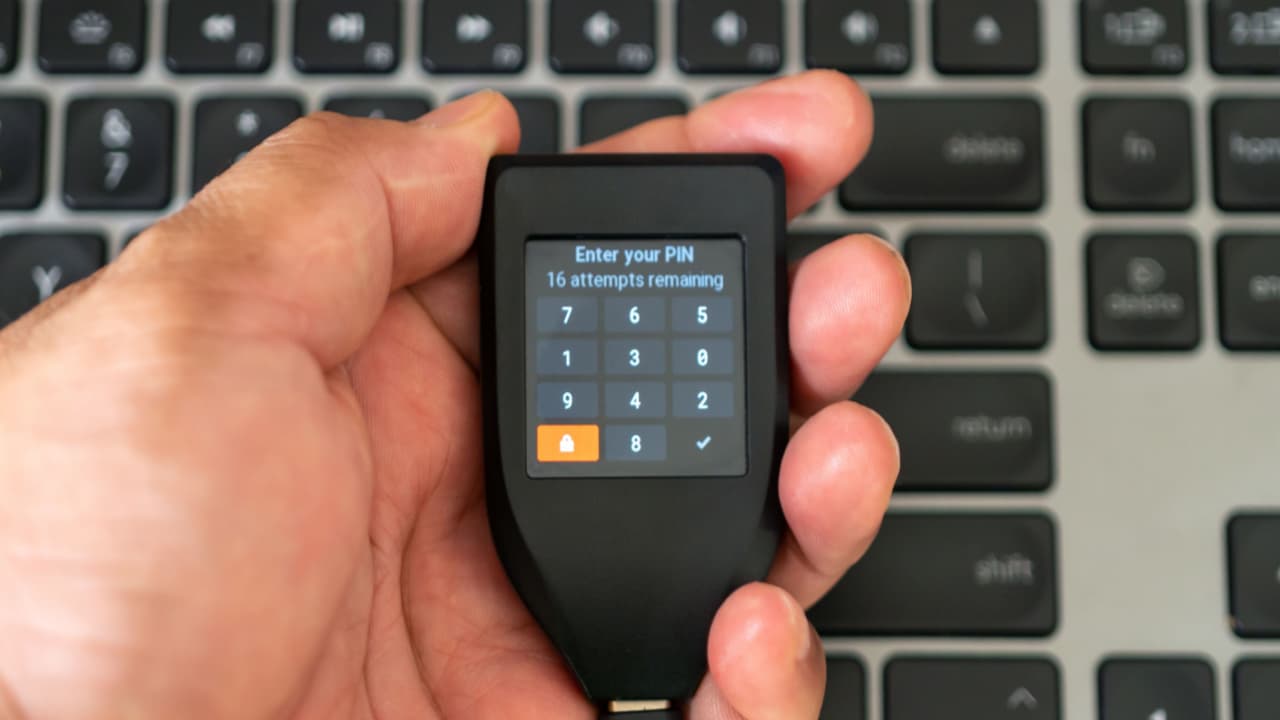
- Trezor报告称,从前授权经销商CryptoBilis处购买的Safe 5钱包中疑似存在恶意硬件植入,这可能导致用户的恢复短语泄露。
- 此前,Ledger曾爆发一起涉及9300万美元的钱包安全丑闻,其中通过CryptoBilis分销的设备遭到入侵,这促使Trezor大幅缩减了其经销商网络。
- Trezor敦促自2026年3月以来从CryptoBilis购买设备的客户,在调查持续进行期间,将资金转移至使用全新恢复短语的新钱包中。
Trezor在周五的公告中表示,其安全团队收到一份可信报告,称从CryptoBilis(一家曾卷入Ledger事件的东南亚前授权经销商)处购买的Trezor Safe 5钱包内存在恶意硬件植入。
该受影响设备于8月通过印尼电商平台Tokopedia购买,客户于10月28日向Trezor报告了这一发现。
据Trezor称,该植入装置由一块额外电路板组成,安装在钱包的主板与屏幕之间,并配备了蜂窝模块和天线。据称,该装置会捕获屏幕上显示的信息(包括钱包的恢复短语),并在连接电源时通过移动网络将其传输出去。
Trezor表示已审查相关照片并采访了该客户,但尚未对设备进行实物检查。该公司目前将该报告视为可信,同时等待实验室验证。 该公司称,目前尚未接到Trezor客户因这起疑似安全事件而资金被盗的报告。
Trezor事件紧随Ledger风波之后
这一发现紧随竞争对手硬件钱包制造商Ledger的一起重大安全事件之后。此前有报道称,通过CryptoBilis分发的设备遭到了物理篡改,Ledger于10月9日开始调查用户损失情况。
Ledger随后证实,部分设备在一场复杂的供应链攻击中遭到入侵,据报道用户加密货币损失估计达9300万美元。
正如Bitcoin.com News此前报道,Trezor针对Ledger丑闻作出回应,宣布计划从2027年1月1日起大幅缩减其授权经销商网络,以加强对设备分销的管控。 当时,Trezor坚称没有证据表明其自有品牌的设备遭到入侵。 不过,该公司已于10月9日撤销了CryptoBilis的授权,并开始调查可能受影响的产品。Ledger将此次大规模行动归咎于一个组织严密的犯罪集团,据称该集团耗资数百万美元策划了此次攻击。该制造商还表示,已对其自有库存中的样机进行了检查,但未发现受感染的设备。
Trezor尚未确定针对其设备的疑似攻击是否由导致Ledger设备受损的同一批犯罪分子实施。 该公司敦促所有自2026年3月以来从CryptoBilis购买Trezor设备的用户,立即将加密货币转移至使用新生成恢复短语的新钱包中。 仅在另一台设备上恢复该可能已受感染钱包的现有恢复短语,并不能消除风险。 建议尚未初始化设备的客户不要使用该设备。Trezor表示,受影响的买家有资格获得由公司直接寄送的替换设备,或一张可抵扣新钱包费用的代金券。
该公司强调,尽管目前仅有一台 Safe 5 设备被报告存在疑似植入程序,但该警告适用于所有通过 CryptoBilis 购买的 Trezor 机型。 Trezor 表示尚未收到涉及其他经销商的类似报告,并在调查持续进行的同时,正与 Ledger 及安全研究人员进行协调。
据报道,随着硬件短缺危机加剧并出现新转折,Ledger加密货币钱包窃贼从任务诈骗者那里盗走了490万美元。
立即阅读: 区块链钱包窃贼或遇新麻烦:偷盗犯罪分子

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Andrew Hayward
Andrew 是 Bitcoin.com News 的执行主编。