Trezor 报告称发现了三款被篡改的 Safe 5 钱包,经销商数量减少了约 80%,并发布了一项可阻止已识别植入程序的固件更新。购买了 CryptoBilis 产品的用户仍应将资金转移至新钱包,3 月份及之后购买的产品有资格申请更换。
Trezor 确认 3 款硬件钱包中存在间谍程序,将经销商数量削减 80%

分享
要点
- Trezor 表示,尚未收到因植入程序导致客户资金损失的报告。
- 固件 2.13.1 无法保护安装前已被捕获的助记词。
- 自3月起通过CryptoBilis购买的产品均符合更换条件。
Trezor 详细说明固件及经销商变更
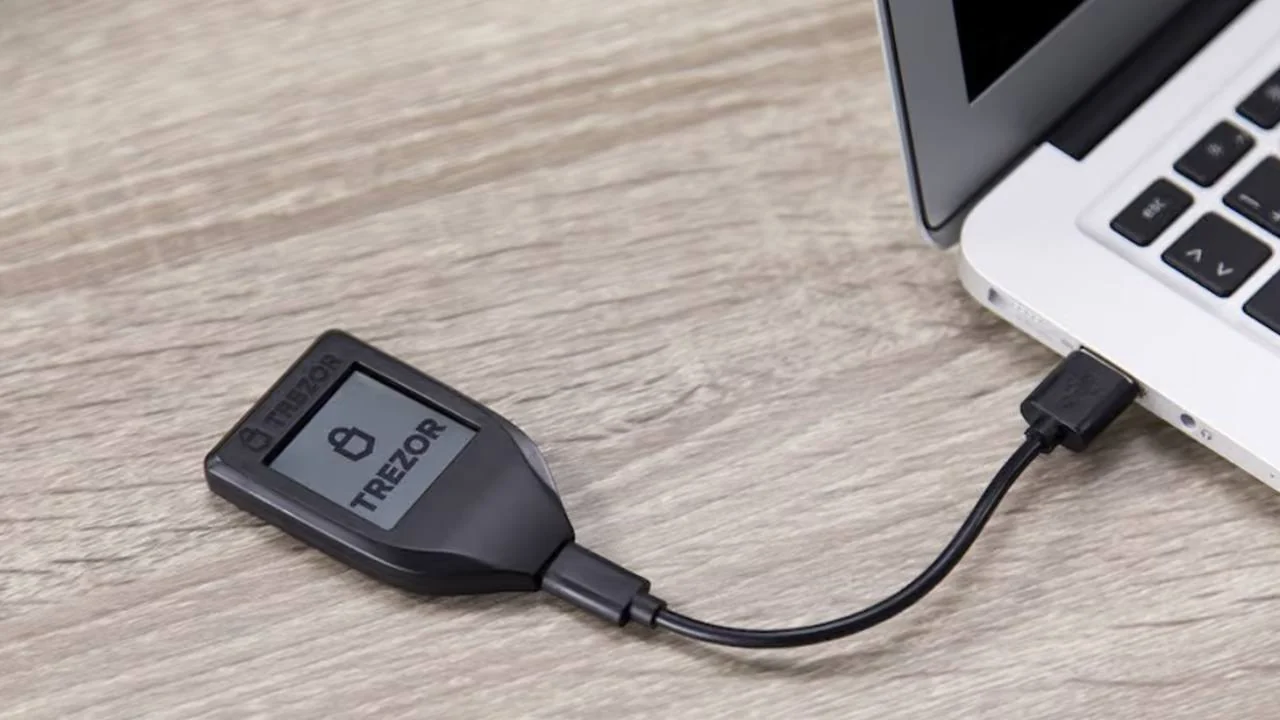
硬件钱包制造商 Trezor 于 11 月 12 日表示,从东南亚前授权经销商 CryptoBilis 处购买的三台 Safe 5 设备中发现了未经授权的硬件植入程序。其关于此次调查的博客文章详细介绍了固件更新及更严格的分销管控措施。 该公司表示,11月11日发布的2.13.1版本通过更新设备运行软件,阻止了已确认的植入程序捕获信息。这三台受影响的设备均于8月20日至9月23日期间通过CryptoBilis直接购买,或经由其Tokopedia和Shopee店铺购买。 Trezor在实验室中对首例报告的Safe 5植入程序进行了检测,并通过用户提供的照片确认了另外两例。已有48名客户联系了该公司,目前公司正在实验室或通过用户提供的照片对这些设备进行核查。 该公司表示:
“我们已将经销商网络缩减了约80%。”
其缩减经销商的计划于10月浮出水面,Trezor目前将已被移除的合作伙伴描述为值得信赖且不构成直接威胁。剩余的经销商必须满足关于设备采购、存储及访问方面的更严格要求。
隐藏电路板窃取钱包机密
在 Safe 5 设备内部,该未经授权的植入装置位于屏幕与主板之间——主板是连接电子元件的核心电路板。根据 Trezor 的分析,该装置在未修改固件或专用安全芯片“安全元件”(Secure Element)的情况下,复制了显示的信息。 该附加电路板会在钱包创建或恢复过程中记录恢复词,以及显示的密码短语——后者是用于访问独立钱包的可选额外密钥。该植入装置会对捕获的数据进行加密,并通过移动网络将其发送至攻击者运营的服务器。若无信号,它会暂存数据并持续重试,直至传输成功。 Trezor表示,该植入程序的工作原理与某些Ledger设备中发现的植入程序相同。就Ledger的情况而言,攻击者购买了正品设备,对其进行改装,然后通过东南亚的经销商重新销售。
Ledger 已于 10 月确认,受影响客户的一个钱包中存在未经授权的硬件植入程序。Trezor 的调查结果目前仅限于从 CryptoBilis 购买的 Safe 5 设备。对其他地区经销商设备的检查未发现篡改迹象,该公司也报告称其他型号中未发现经确认的植入程序。
CryptoBilis的买家仍需创建新钱包
尽管此次更新可阻止已识别植入程序的捕获行为,但此前已泄露的钱包备份仍处于受威胁状态。Trezor继续建议CryptoBilis的购买者将资金转移至新创建的钱包中,因为在更换硬件的同时重复使用相同的恢复短语,将导致安全隐患依然存在。疑似被篡改设备的持有者被要求保留设备,并在获得技术支持指导前避免进行设置或使用。
自3月起从CryptoBilis购买的每款机型均符合更换条件。受运输限制影响,可能需要更换其他机型并退还差价、寄送至其他国家,或直接退款。公司要求客户通过Trezor官方支持渠道安排更换,并建议不确定设备来源的买家核实其设备来源。
Trezor 警告称,诈骗者可能会冒充工作人员提供更换或退款服务,并重申公司绝不会索要恢复短语。该公司继续与 SEAL 911(安全联盟针对加密货币事件的应急响应服务)合作。此外,该公司还承诺向首位报告该植入程序的客户提供奖励。
本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Kevin Helms
凯文·赫尔姆斯是一名加密货币记者,专注于比特币、区块链监管以及全球数字资产市场。