Bitget价值3.516亿美元的安全漏洞起初表现为一系列可疑的区块链交易,很快便成为2026年已确认的规模最大的中心化加密货币交易所安全事件之一。 起初,看起来至少有1.5亿至1.7亿美元从标有Bitget标签的钱包中被迅速转出,但最终涉案金额几乎翻了一番,涉及XRP、以太坊、稳定币、代币化黄金以及其他几种加密资产。
关于Bitget遭遇的3.51亿美元大规模黑客攻击,我们所知道的一切

分享
关键要点:
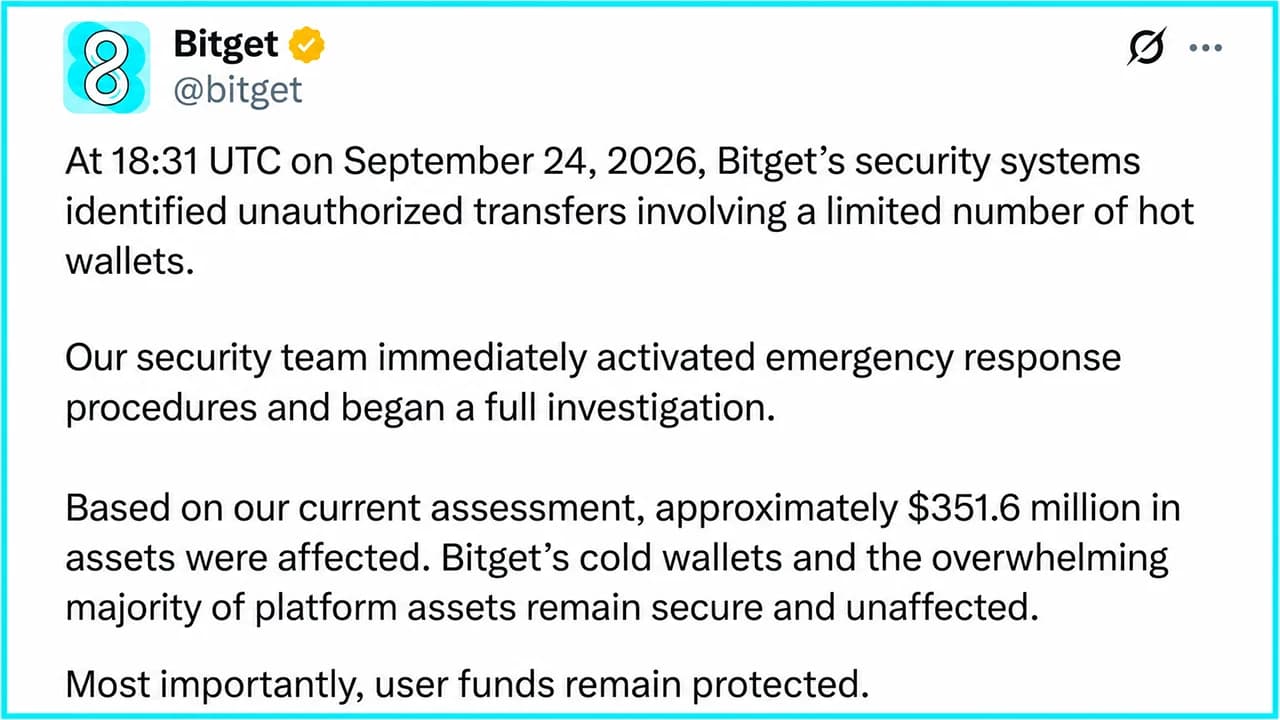
- Bitget于9月24日18:31(UTC)发现这起3.516亿美元的资金外流事件,并暂停了提现操作。
- 陈格蕾表示,Bitget 超过 4.64 亿美元的保障基金足以覆盖全部 3.516 亿美元的损失。
- Bitget 表示私钥并未被盗,完整的技术报告将于 24 小时内发布。
该交易所已确认此次安全事件,冻结了提币功能,并已开始与执法部门及链上安全公司合作。CEO Gracy Chen 表示,用户资产余额完好无损,冷钱包未受影响,且 Bitget 超过 $464 million 的用户保护基金规模足以覆盖全部损失。
Bitget 黑客事件始末
周四,Bitget披露其安全系统于9月24日UTC时间18:31检测到部分热钱包发生未经授权的转账。几分钟内便启动了应急程序,锁定了可疑地址并进行了上报,同时联系了执法部门和区块链安全公司。
此次事件造成的损失相当严重。Bitget 估计受影响金额约为 3.516 亿美元,但表示仅有其热钱包和温钱包层的部分区域遭到入侵。该公司采用三层钱包架构,并坚称其冷钱包依然完全安全。随后,作为预防措施,平台暂停了所有提币操作。 充值和交易功能仍正常运行,Bitget同时详细说明,客户账户余额仍准确反映用户的资产状况。
这一区分至关重要,因为该交易所实际上是在表明,这是一笔企业资产负债表上的损失,而非打算转嫁给客户的损失。陈在多条X平台帖文中解释称,客户的资产将得到全额保障。 该交易所创始人表示,Bitget的用户保障基金目前持有超过4.64亿美元,这意味着3.516亿美元的估计损失比该基金的公称价值低约1.12亿美元。因此,该交易所表示,整个事件完全在基金的保障范围内。
“我们绝不会逃避责任,”Bitget在官方公告中表示,并承诺“每一美元、每一项决策”都将被如实交代。
Bitget发声前,区块链界已察觉异样
在Bitget确认任何消息之前,区块链观察人士就已经注意到数百万美元正从标有交易所名称的钱包中流出。早期的迹象显示,约1.5亿至1.7亿多美元的资产被转移至新地址。这种行为并不像是在四处寻找最佳成交价格。
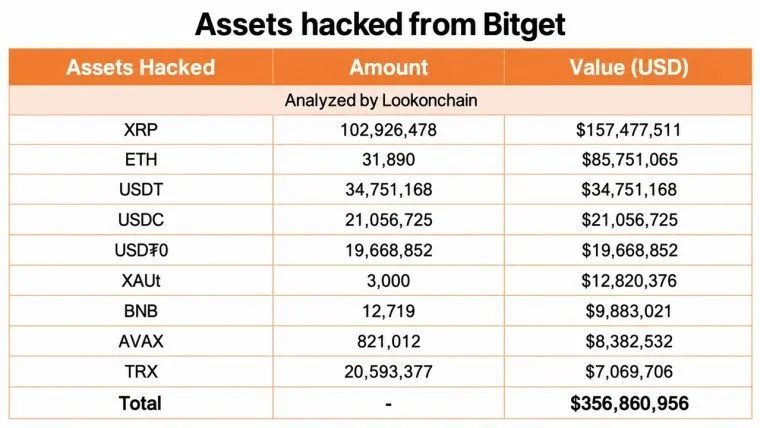
随着调查范围扩大,链上研究人员追踪到了跨多个网络的资产流向。Lookonchain后来的统计显示,其中包括价值1.575亿美元的约1.0293亿XRP、价值8580万美元的31,890枚ETH、3475万美元的USDT、 2105万美元USDC、1967万美元USDT0、3000枚XAUt、12719枚BNB、821012枚AVAX以及2059万枚TRX。
通过以太坊虚拟机(EVM)兼容网络可转移的资产中,很大一部分被迅速整合并转换为以太坊。Lookonchain 估计,该部分最终达到约 67,982 ETH。该数字与 Bitget 估算的 3.516 亿美元之间的差异至关重要。 约1.83亿美元这一数字反映了链上追踪器可见的一个显著交易群组,而Bitget的数字则反映了其对受影响基础设施及额外区块链(包括巨额XRP头寸)的整体核算。换言之,最初的区块链警报和链上调查人员只发现了火灾的一部分,而非整栋大楼。
Bitget称其私钥未被盗
不断明朗化的技术状况可能是此次事件中影响最深远的一环。 在随后的更新中,陈女士解释称 Bitget 的私钥并未遭到泄露。根据她的初步描述,攻击者实际上攻破了该交易所钱包基础设施中的一个关键后端组件,并得以伪造或篡改进入 Bitget 常规授权和签名流程的交易数据。

这与单纯窃取私钥的攻击方式截然不同。如果Bitget的说法得到证实,那么原本用于决定哪些交易应被签名的系统被操纵,从而授权了本不应存在的交易。因此,私钥在技术上可能依然安全,但向其传递指令的基础设施却出现了故障。
陈格蕾西表示,此次安全事件已得到控制,不再可能发生进一步的未经授权转账。不过,在调查完成之前,Bitget尚未正式宣布最终的攻击途径。这留下了许多未解之谜。 调查人员仍需查明后端系统是如何被入侵的、攻击者获得了哪些权限、现有的控制措施为何未能拒绝这些交易,以及额外的身份验证或交易政策保障措施是否本可以阻止这些交易。
是朝鲜的“拉扎鲁斯组织”攻击了Bitget吗?
此外还有朝鲜问题。在陈某进行直播更新后,相关报道和社交媒体帖子将初步的IP或路由信息与此前与朝鲜攻击者相关联的基础设施模式联系了起来。这迅速引发了关于“拉扎鲁斯组织”可能对此负责的猜测。目前,这仅仅是猜测。
这些巧合令人无法忽视。朝鲜黑客,尤其是受国家资助的Lazarus组织,曾被指责策划了加密货币领域的一些最大规模盗窃案,最引人注目的是2025年2月发生在Bybit的约15亿美元盗窃案。 不过,在调查人员公布将Bitget攻击者与已知组织联系起来的技术指标、洗钱模式或其他证据之前,“Lazarus”仍应仅被视为一种假设,而非定论。
Bitget用户现在该怎么办?
对用户而言,当务之急是提币问题。在Bitget进行安全审查期间,提币功能仍处于停用状态。该交易所表示,其团队正在同步修复受影响的基础设施并准备恢复提币功能,但陈女士拒绝提供无法保证的具体恢复时间。充币和交易功能目前仍可正常使用。
保障基金目前也备受关注。Bitget表示其超过4.64亿美元的资金规模足以覆盖预估损失,尽管迄今发布的公告并未构成对该基金构成或隔离状况的独立、实时审计。
资产追回则是另一回事。对于USDT和USDC等与法币挂钩的稳定币,只要资产仍可识别,发行方便可通过其控制的合约将其冻结。而存放在新钱包中的原生以太坊则要难得多,这也使得攻击者迅速将其转换为ETH的行为尤为关键。
陈女士一直在定期向社区通报情况,她强调该交易所正与Mandiant和Slowmist合作,对此次事件展开全面调查。她再次重申“用户余额完好无损”,并表示Bitget的用户保障基金将承担此次安全事件造成的损失。 陈女士进一步补充道,Bitget钱包未受影响,因为其自托管基础设施与交易所是分离的。 此次事件也不应与Bitget在2025年4月发生的、涉及约1亿美元的做市、机器人交易和套利事件混为一谈。那是一起机制完全不同的独立事件。 下一项重要证据应直接来自Bitget。该交易所承诺每小时发布更新,并在首次通知后的24小时内发布完整的事件报告,其中包括根本原因分析和纠正措施。
在此之前,三个数字基本道出了事件的全貌:受影响金额达3.516亿美元,据称背后还有超过4.64亿美元的资金,而Bitget用户正在等待提现功能恢复。第四个数字——即被盗加密货币究竟能追回多少——目前仍无人知晓。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。