在Bitget遭遇3.875亿美元黑客攻击后,攻击者曾试图通过Near Intents转移超过5000万美元,但其SHIELD安全系统检测到了这一活动,并阻止了大部分转账尝试。 仅有16.6万美元成功转出,另有50.3万美元在转账过程中被冻结。Aurora联合创始人Alex Shevchenko表示,该协议将免除其漏洞赏金,此举赢得了Bitget首席执行官陈格蕾的赞扬。
Near Intents 切断了 Bitget 黑客攻击中价值 5000 万美元的洗钱资金流

分享
关键要点:
- Near Intents 检测到与 Bitget 9 月 24 日遭黑客攻击事件相关的超过 5000 万美元洗钱企图。
- SHIELD在交易执行过程中冻结了50.3万美元,而仅有16.6万美元通过Near Intents转出。
- Bitget首席执行官陈格蕾西赞扬Near Intents放弃了追回赏金。
黑客遭遇5000万美元的阻碍
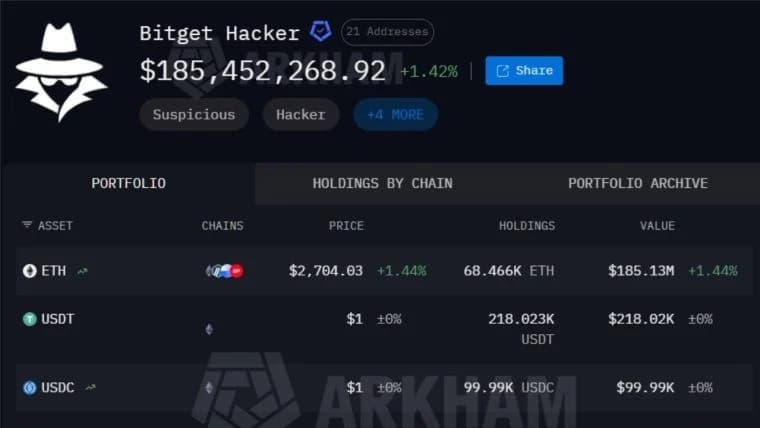
在Bitget近3.88亿美元安全漏洞事件中,幕后黑客试图通过Near Intents转移盗取的加密货币时,却遭遇了意想不到的阻碍。 该跨链协议的安全系统非但没有提供一条轻松的逃生通道,反而识别出超过5000万美元的可疑资金流,阻止了相关交易,并在执行过程中冻结了价值超过50万美元的加密货币。
这一举措赢得了Bitget首席执行官的赞赏,他一直呼吁Thorchain等去中心化协议阻止已知被盗资产通过其基础设施转移。而此次实施5000万美元干预的团队,并未索要一分钱的追回奖励。
SHIELD 截获试图转移被盗资金的黑客
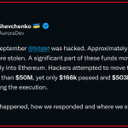
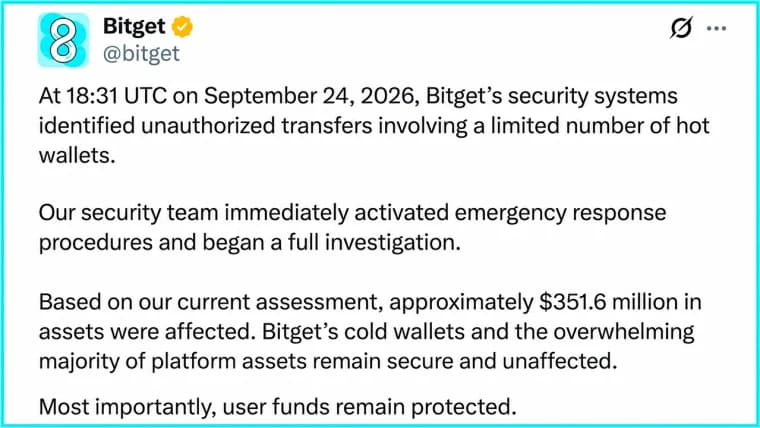
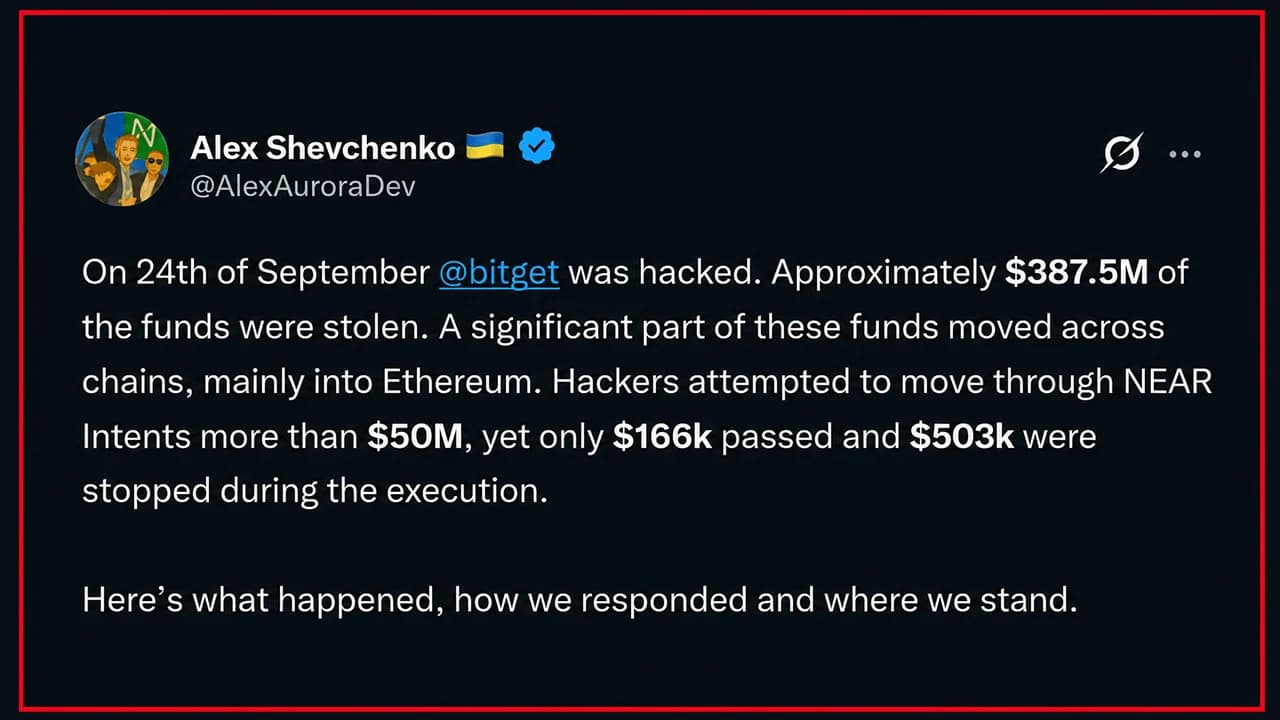
9月28日,乌克兰区块链工程师兼Aurora联合创始人Alex Shevchenko披露了Near Intents针对9月24日Bitget安全事件的应对措施,该事件导致约3.875亿美元被盗。
谢尔盖诺夫解释称,通过跨链服务转移的大部分加密货币最终都以ETH的形式汇集到了以太坊上。攻击者还试图通过Near Intents转移超过5000万美元——该协议日常处理的跨链交易量通常超过1亿美元。 他们的企图遭到了Near Intents自动化风险情报层SHIELD的拦截。该系统监控交易模式,并从区块链情报公司、“了解你的交易”(KYT)服务商、独立研究人员及行业参与者处收集信息。 一旦发现可疑活动,SHIELD 可以拒绝提供交易报价,或中止正在进行的转账。在此案例中,SHIELD 识别出超过 5000 万美元的洗钱尝试资金流,并过滤掉了重复交易。 其中约16.6万美元成功通过,另有50.3万美元在执行过程中被冻结。舍甫琴科提醒,这些数字是四舍五入后的估计值,潜在的归因误差可能高达10%。
Bitget首席执行官赞扬干预行动,协议方放弃赏金
事件还出现了新的转折。Near Intents宣布将放弃其在Bitget追回奖金中的份额,从而为该交易所留出更多资金用于追回损失。 Bitget首席执行官陈格蕾对此次干预表示欢迎,并向谢夫琴科发表了以下回应:
“感谢 Near Intents / SHIELD 在 Bitget 事件中挺身而出:标记了超过 5000 万美元的洗钱尝试资金流,在执行过程中冻结了 50.3 万美元,并放弃了他们应得的赏金份额,以便我们能够追回更多资金。 这才是‘无许可’但又不‘助长已知赃款流通’应有的样子。公链无需在开放性和排除黑客之间做出选择,既可以构建风险检测机制,又能让任何人使用该链。更多协议应该以此为鉴。”
陈表示,她将通过适当的法律和追回程序进行后续处理,并感谢 Near Intents 团队。“这对 Bitget 和我们整个行业都至关重要,”她补充道。被冻结的 50.3 万美元在适当的法律和追回程序完成前仍处于受限状态。 Near Intents 已指示 Bitget 通过既定的法律和执法渠道追回这些资金。
谢夫琴科表示:“无许可并不意味着助长盗窃行为”
此次干预也引发了业界关于去中心化基础设施是否应限制与被盗加密货币相关交易的更广泛争论。舍甫琴科的立场是,构建无许可系统并不要求其运营商协助洗钱。
他还向钱包提供商敲响了警钟,指出与可疑流动性来源的集成可能会使运营商和用户都面临法律、监管及声誉方面的后果。他的总结论点很明确:Near Intents 打算保持其无许可基础设施的性质,同时积极反对洗钱被盗资金的行为。
对Bitget而言,直接后果是50.3万美元被冻结,且其追回合作伙伴拒绝了赏金。对于黑客来说,一个日处理量超过1亿美元的协议实际上已向他们发出警告:请将你们的盗窃业务转投他处。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。