Các báo cáo mới trên mạng xã hội cho thấy các ví Ledger bị khai thác về mặt vật lý có thể không chỉ giới hạn ở châu Á, khi có thông tin cho biết các thiết bị bị can thiệp tương tự cũng đã được phát hiện tại châu Âu. Báo cáo này được đưa ra trong bối cảnh công ty đã xác nhận sự tồn tại của một thiết bị cấy ghép phần cứng ẩn trong một chiếc ví bị ảnh hưởng bởi vụ khai thác trị giá 93,4 triệu USD gần đây.
Phát hiện thiết bị cấy ghép phần cứng ẩn trong ví Ledger ở châu Âu
TÁC GIẢ
CHIA SẺ
Điểm chính
- Vụ tấn công vào ví phần cứng Ledger trị giá 93,4 triệu USD được cho là đã lan rộng đến Mediamarkt, một nhà bán lẻ lớn tại châu Âu.
- Một khách hàng đã phát hiện ra một phiên bản thiết bị cấy ghép trước đó có thể vượt qua các kiểm tra phần mềm, đồng thời cảnh báo những người khác nên kiểm tra kỹ các thiết bị.
- Ledger khẳng định vụ tấn công chỉ giới hạn ở nhà phân phối CryptoBilis tại châu Á nhưng hiện đang rà soát lại các biện pháp kiểm soát đối với các nhà phân phối.
Các ví Ledger bị can thiệp mới được cho là đã được phát hiện bên ngoài châu Á
Trong khi cuộc điều tra về vụ tấn công trị giá 93,4 triệu USD gần đây nhắm vào các ví Ledger được bán tại châu Á bởi CryptoBilis, một nhà phân phối được ủy quyền của Ledger, đang diễn ra, các báo cáo cho thấy vụ tấn công này có liên quan đến các nhà phân phối khác ở các khu vực khác.
Ledger chỉ thừa nhận rằng có một phần mềm cấy ghép ẩn trong một trong những thiết bị bị ảnh hưởng bởi vụ trộm trị giá hàng triệu đô la. Tuy nhiên, người dùng X Johannes (4, 4) đã đưa ra bằng chứng về sự tồn tại của các phần mềm cấy ghép khác trong một ví Ledger khác được cho là đã mua từ Mediamarkt, một chuỗi cửa hàng của Đức có mặt tại nhiều quốc gia châu Âu, bao gồm Ý, Tây Ban Nha, Thổ Nhĩ Kỳ, Ba Lan, Áo và Hà Lan, cùng các nước khác.
Johannes (4, 4), người được cho là đã mua ví này cách đây hai tuần, chỉ ra rằng phần mềm độc hại này dường như là phiên bản cũ hơn, vì nó không ẩn được phía sau màn hình thiết bị để gây khó khăn cho việc phát hiện. Tuy nhiên, anh giải thích rằng ví của anh, dù đã bị xâm nhập, nhưng không chuyển tiền của anh cho kẻ tấn công. "Hoặc là thiết bị không hoạt động, hoặc là họ đang chờ đợi các thiết bị bị xâm nhập được sử dụng rộng rãi hơn," anh suy đoán.
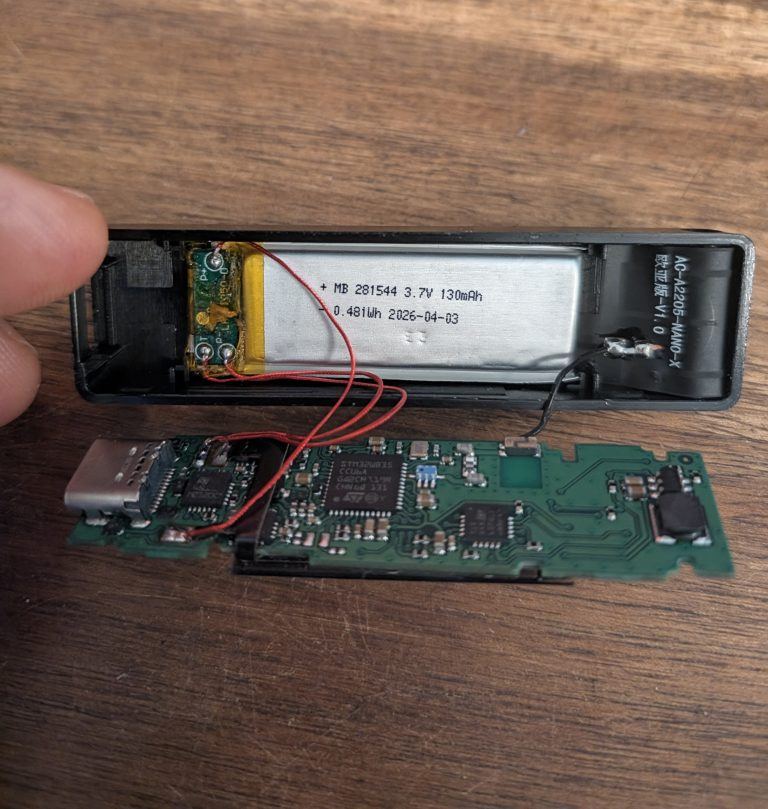
Cựu CEO của Mt Gox, Mark Karpeles, bổ sung rằng ăng-ten trong ví này ghi "phiên bản Âu-Á", ám chỉ sự tồn tại của các phiên bản khác nhau tùy thuộc vào tần số di động được sử dụng ở từng khu vực.
Trước đó, Mark Karpeles đã ghi nhận các mô-đun cấy ghép tương tự trong các ví được nhập từ Malaysia, nơi Cryptobilis có trụ sở. Báo cáo mới này mở rộng phạm vi tấn công sang các ví được phân phối tại châu Âu, tiềm ẩn nguy cơ khiến nhiều khách hàng hơn phải đối mặt với lỗ hổng này.
Cuối cùng, Johannes (4,4) khuyến nghị chủ sở hữu ví Ledger mua từ các nhà phân phối nên mở thiết bị của mình và không tin tưởng vào các kiểm tra bảo mật phần mềm của Ledger, vì các trường hợp tương tự đã xuất hiện ở các khu vực khác. Tất cả các thiết bị bị can thiệp đều vượt qua các kiểm tra bảo mật phần mềm của Ledger, khiến khách hàng sử dụng chúng mà không có bất kỳ lo ngại nào.
Trong bản cập nhật mới nhất, Ledger đã làm rõ rằng tất cả các trường hợp được xác nhận bị ảnh hưởng bởi lỗ hổng này đều giới hạn ở các thiết bị được bán qua CryptoBilis, đồng thời khuyến khích người dùng bị ảnh hưởng “liên hệ với Bộ phận Hỗ trợ của Ledger qua các kênh chính thức và nộp đơn khiếu nại lên cơ quan thực thi pháp luật địa phương.”
"Chúng tôi đang không ngừng cải thiện công tác này và những sự việc như thế này càng củng cố quyết tâm của chúng tôi: rà soát các biện pháp kiểm soát đối với các nhà phân phối ủy quyền, nâng cao các biện pháp bảo vệ phần cứng và hợp tác với các cơ quan chức năng," Ledger kết luận.
Tính đến thời điểm viết bài, bộ phận Hỗ trợ của Ledger vẫn chưa lên tiếng về các báo cáo đang lan truyền liên quan đến các thiết bị bị can thiệp được cho là xuất phát từ các nhà phân phối tại châu Âu.
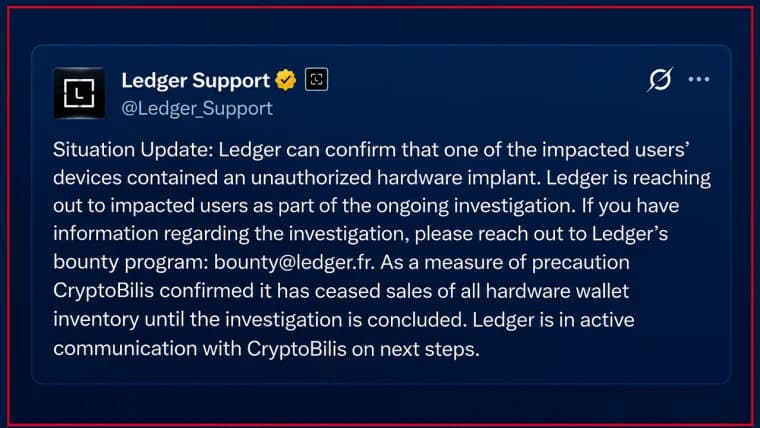
Ledger xác nhận việc cài đặt trái phép vào ví phần cứng trong bối cảnh có khoản thiệt hại được cho là liên quan đến tiền điện tử trị giá 93,4 triệu USD, có liên quan đến nhà phân phối…
Đọc ngay: Ledger xác nhận có phần cứng ẩn cài trong ví người dùng bị ảnh hưởng

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.