Việc nâng cấp blockchain lên hệ thống mã hóa hậu lượng tử thường gây ra tình trạng tắc nghẽn mạng nghiêm trọng, phí gas cao và tình trạng phình to trạng thái do kích thước khổng lồ của các chữ ký và bằng chứng không tiết lộ thông tin. Phương pháp xác thực phía client được bảo vệ và gọn nhẹ (CSV) giải quyết vấn đề này bằng cách loại bỏ chữ ký khỏi blockchain và chuyển việc lưu trữ và xác minh dữ liệu sang các thiết bị của người dùng cuối.
Thiết kế blockchain an toàn trước các mối đe dọa lượng tử có thể giúp giảm phí và tình trạng quá tải mạng
TÁC GIẢ
CHIA SẺ
Điểm chính
- Dragos Ilie và nhóm nghiên cứu của ông tại Imperial College London đề xuất giải pháp Compact Shielded CSV để giải quyết vấn đề phình to của blockchain trong bối cảnh công nghệ lượng tử.
- Giao thức này thu nhỏ dữ liệu trên chuỗi xuống còn 96 byte và giảm phí gas mạng xuống dưới mức của các chuỗi truyền thống hiện tại.
- Các ví di động chạy bằng chứng STARK ZK cục bộ sẽ xác minh các khoản thanh toán đến trong vòng dưới 100 mili giây.
Loại bỏ chữ ký: Dấu vết trên chuỗi 96 byte
Trong nhiều năm qua, cộng đồng mật mã đã cảnh báo về một cuộc va chạm sắp xảy ra giữa máy tính lượng tử và công nghệ blockchain. Cơ sở toán học đằng sau mối đe dọa này rất đơn giản: các thuật toán khóa công khai như ECDSA, vốn bảo mật mọi thứ từ giao dịch bitcoin đến hợp đồng thông minh, sẽ không còn cung cấp mức độ bảo mật đủ cao khi phần cứng lượng tử phát triển hoàn thiện.
Tuy nhiên, giải pháp được đề xuất thường có vẻ nguy hiểm không kém gì chính vấn đề. Các phương án mật mã hậu lượng tử thường tạo ra các chữ ký cồng kềnh và bằng chứng zero-knowledge (ZK) khổng lồ — một sự bùng nổ dữ liệu đe dọa làm tắc nghẽn các mạng ngang hàng, quá tải các thợ đào và đẩy phí giao dịch lên cao.
Tuy nhiên, một mô hình kiến trúc mới hứa hẹn sẽ phá vỡ sự đánh đổi “một mất một còn” này giữa bảo mật lượng tử và khả năng mở rộng mạng. Được tiên phong bởi nhà nghiên cứu mật mã Dragos Ilie cùng một nhóm từ Imperial College London, phương pháp xác thực phía khách hàng được bảo vệ nhỏ gọn (Compact Shielded client-side validation – CSV) chứng minh rằng việc chuyển sang mật mã hậu lượng tử không đòi hỏi phải chấp nhận phí gas cắt cổ hay hiệu suất mạng chậm chạp.
Trên thực tế, bằng cách tái định hình cách chứng minh quyền sở hữu và chuyển công việc xác minh trực tiếp sang thiết bị của người dùng, giao thức này đạt được dấu chân trên chuỗi nhẹ hơn nhiều so với cả các blockchain truyền thống hiện nay.
Nguồn gốc của vấn đề khả năng mở rộng trước mối đe dọa lượng tử nằm ở một lựa chọn thiết kế truyền thống: lưu trữ các chữ ký số cồng kềnh trên sổ cái công khai để mọi nút đầy đủ kiểm tra. Compact Shielded CSV loại bỏ hoàn toàn chữ ký trên chuỗi, thay thế chúng bằng một cấu trúc mật mã mới mang tên “degriefer”.
Trong thực tế, một giao dịch một đầu vào được ghi trên blockchain bao gồm ba hàm băm ngắn gọn 32 byte, tổng cộng chỉ 96 byte: một "nullifier" để ngăn chặn chi tiêu kép, cam kết giao dịch và chính "degriefer".
"Degriefer chỉ là một hàm băm trên bộ vô hiệu hóa của đồng tiền, khóa bí mật của chủ sở hữu và giao dịch chi tiêu đồng tiền đó," Ilie giải thích. "Bằng cách thêm hàm băm nhỏ này trên chuỗi, người gửi giờ đây có thể xây dựng một bằng chứng zero-knowledge ngoài chuỗi đối với nó."
Vô hiệu hóa các cuộc tấn công "front-run" và "griefing"
Vì việc xây dựng bằng chứng ZK đi kèm yêu cầu khóa bí mật của chủ sở hữu làm đầu vào riêng tư, nên những người chuyển tiếp độc hại và những kẻ front-runner sẽ bị bế tắc về mặt toán học. “Kẻ tấn công có thể thực hiện front-run đối với một giao dịch, nhưng hắn không thể xây dựng một bằng chứng ZK hợp lệ, nên chắc chắn hắn không thể hưởng lợi từ việc này,” Ilie lưu ý.
Hơn nữa, nếu kẻ tấn công phát sóng một giao dịch mâu thuẫn để trì hoãn việc chi tiêu, chủ sở hữu hợp pháp có thể dễ dàng vạch trần nỗ lực đó. "Người dùng có thể chứng minh bằng ZK rằng giao dịch frontrunning là một nỗ lực gây rối không hợp lệ bằng cách cho thấy rằng khóa bí mật thực tế của mình được băm với bộ hủy và giao dịch của kẻ tấn công không tạo ra mã degriefer do kẻ tấn công đăng tải," Ilie nhấn mạnh.
Do đó, thay vì buộc mọi nút trên toàn cầu phải tải xuống, thực thi và lưu trữ vĩnh viễn mọi phần lịch sử giao dịch, Compact Shielded CSV chuyển trách nhiệm lưu trữ và xác minh dữ liệu bằng chứng sang chính những người dùng tham gia vào giao dịch đó.
Từ góc độ người dùng cuối, việc vận hành ví trên Compact Shielded CSV tương tự như sử dụng một client SPV Bitcoin nhẹ. "Nó chỉ cần kết nối với ít nhất một nút trung thực," Ilie cho biết. Để xác nhận một khoản thanh toán đến, ví sẽ kiểm tra các tham số công khai của bằng chứng so với dữ liệu trên chuỗi và xác thực bằng chứng ZK tại địa phương. “Ví dụ, đối với bằng chứng ZK STARK, ngay cả trên điện thoại, [verification] cũng chỉ mất dưới 100 mili giây,” anh bổ sung.
Việc tạo bằng chứng thanh toán đi đòi hỏi một chút tính toán hơn, nhưng Ilie kỳ vọng quá trình này sẽ nhanh hơn khi các mạch chứng minh ngày càng hoàn thiện. Điều quan trọng là, do kiến trúc này dựa trên các bằng chứng đệ quy có kích thước cố định, độ sâu giao dịch lịch sử sẽ không bao giờ gây bất lợi cho người dùng cuối. Đáp lại những lo ngại về việc lưu trữ bằng chứng hậu lượng tử ngoài chuỗi, Ilie nhận xét:
"Các bằng chứng này thực sự có kích thước lớn hơn chữ ký và mất nhiều thời gian hơn để tạo ra và xác minh, nhưng điều đó chỉ trở thành gánh nặng khi toàn bộ mạng lưới phải lưu trữ và xác thực chúng. Vì đây là giao thức xác thực phía client, mỗi người dùng chỉ lưu trữ, xác minh và chứng minh những đồng coin mà họ thực sự quan tâm, điều này rất dễ quản lý."
Để đánh giá đúng mức độ chiếm dụng dung lượng lưu trữ, Ilie cho biết “một bức ảnh trên điện thoại của bạn lớn gấp 20–40 lần so với một bằng chứng”, đồng thời bổ sung rằng việc gửi thanh toán “tốn ít băng thông và dung lượng lưu trữ hơn so với việc gửi một bức ảnh”.
Không có hiện tượng phình to trạng thái
Khi lịch sử giao dịch ngày càng tăng, các thiết bị biên truyền thống thường gặp phải tình trạng phình to trạng thái. Tuy nhiên, với Compact Shielded CSV, các client nhẹ không lưu trữ bất kỳ lịch sử giao dịch nào ngoài các bằng chứng có kích thước cố định cho các đồng coin chưa chi tiêu của chính họ. “Đối với bất kỳ việc nào khác, chẳng hạn như kiểm tra xem một nullifier có giao dịch chi tiêu mâu thuẫn hay không, nó chỉ cần truy vấn các nút đầy đủ hoặc lưu trữ,” Ilie chỉ ra, đồng thời bổ sung rằng “sự gia tăng lịch sử hoàn toàn không ảnh hưởng đến kích thước của các bằng chứng hoặc thời gian xác minh.”
Trái với quan niệm phổ biến rằng khả năng chống lượng tử dẫn đến tắc nghẽn mạng cao và phí giao dịch đắt đỏ, Ilie lập luận rằng Compact Shielded CSV hiệu quả hơn đáng kể so với các mạng không chống lượng tử hiện nay:
“Điều khá bất ngờ là, phương án của chúng tôi không chỉ nhẹ hơn và nhanh hơn so với các chuỗi truyền thống, mà còn nhẹ hơn cả các chuỗi truyền thống. Chúng tôi sẽ có phí giao dịch thấp hơn nhiều và tình trạng tắc nghẽn mạng ít hơn đáng kể, không chỉ khi đã hoàn toàn chống lượng tử, mà còn so với tình trạng hiện tại.”
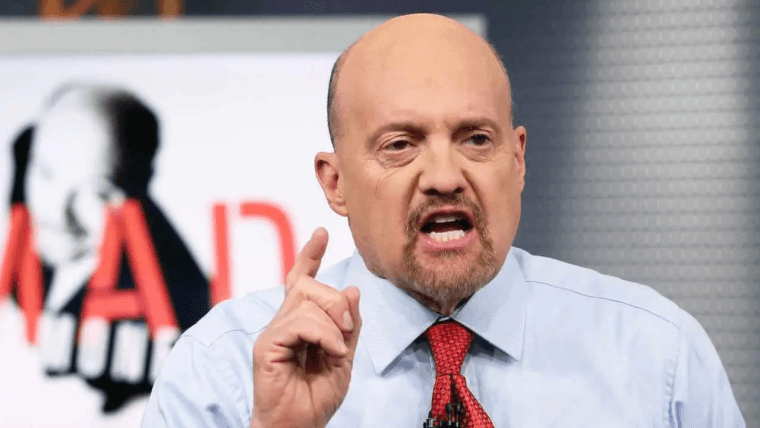
Jim Cramer cho biết ông dự định bán toàn bộ số bitcoin của mình vì ông tin rằng máy tính lượng tử có thể phá vỡ hệ thống bảo mật của loại tiền điện tử này.
Đọc ngay: Jim Cramer có kế hoạch bán tháo Bitcoin của mình, đồng thời cảnh báo rằng công nghệ lượng tử sẽ sớm bẻ khóa được nó

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.