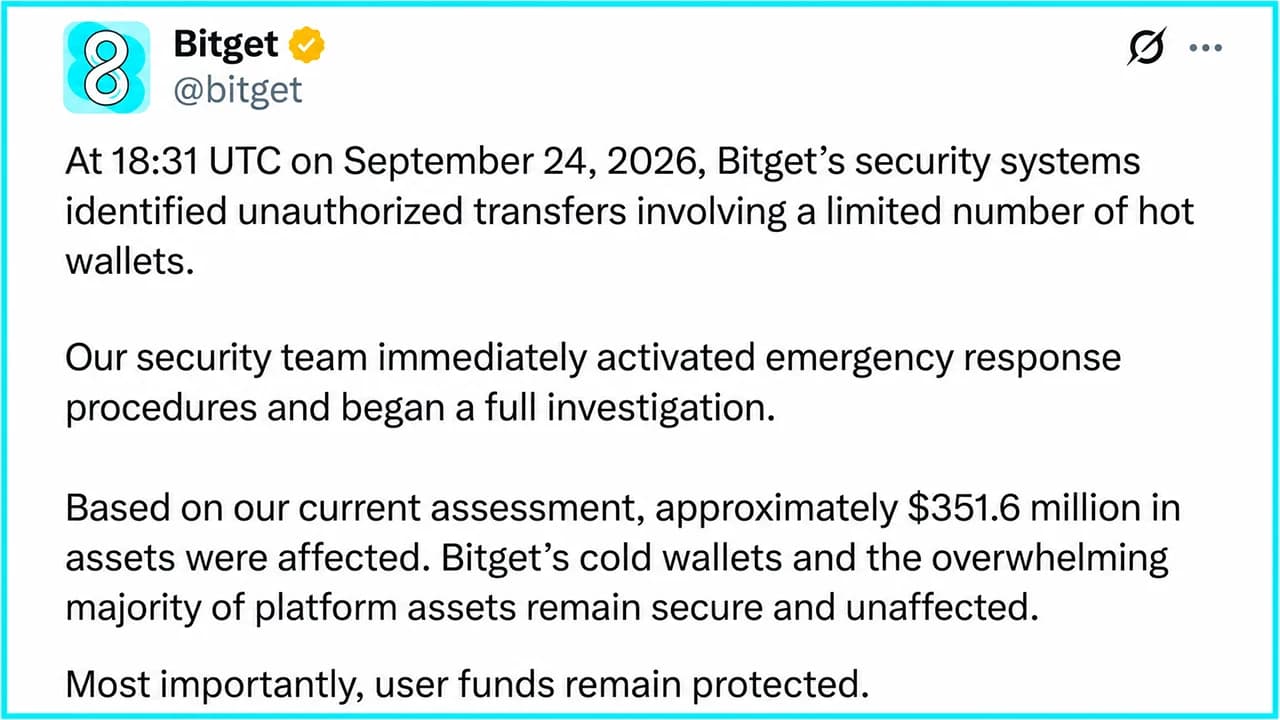
Витік коштів з Bitget на суму 351,6 млн доларів почався з низки дивних транзакцій у блокчейні та швидко перетворився на один із найбільших підтверджених інцидентів на централізованих криптобіржах у 2026 році. Те, що спочатку виглядало як витік щонайменше від 150 до 170 млн доларів із гаманців, пов’язаних із Bitget, зрештою перетворилося на інцидент майже вдвічі більшого масштабу, що охопив XRP, Ethereum, стейблкоіни, токенізоване золото та кілька інших криптоактивів.
Все, що ми знаємо про масштабний злом Bitget на суму 351 млн доларів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Bitget виявив злом на суму 351,6 млн доларів о 18:31 за UTC 24 вересня та призупинив виведення коштів.
- Грейсі Чен заявляє, що захисний фонд Bitget у розмірі понад 464 млн доларів зможе покрити весь збиток у розмірі 351,6 млн доларів.
- Bitget заявляє, що приватні ключі не були викрадені, а повний технічний звіт має бути опублікований протягом 24 годин.
Біржа підтвердила злом, заморозила виведення коштів і почала співпрацювати з правоохоронними органами та компаніями, що спеціалізуються на безпеці блокчейнів. Генеральний директор Грейсі Чен заявляє, що залишки на рахунках клієнтів залишаються недоторканими, «холодні» гаманці не постраждали, а Фонд захисту користувачів Bitget у розмірі понад 464 млн доларів є достатнім для покриття всіх збитків.
Як відбувся злом Bitget
У четвер Bitget повідомила, що її системи безпеки виявили несанкціоновані перекази з деяких гарячих гаманців о 18:31 за UTC 24 вересня. Протягом декількох хвилин було запущено аварійні процедури, ідентифіковано та повідомлено про підозрілі адреси, а також зв’язано з правоохоронними органами та компаніями, що спеціалізуються на безпеці блокчейнів.
Збитки виявилися значними. За оцінками Bitget, збитки становлять приблизно 351,6 млн доларів, але компанія заявляє, що компрометації зазнали лише частини її гаманців «hot» та «warm». Компанія використовує трирівневу архітектуру гаманців і стверджує, що її «холодні» гаманці залишаються повністю захищеними. Згодом виведення коштів було призупинено на всій платформі як запобіжний захід. Поповнення рахунків та торгівля продовжують працювати, а Bitget уточнила, що залишки на рахунках клієнтів і надалі точно відображають активи користувачів.
Це важливо, оскільки біржа фактично заявляє, що йдеться про збитки в корпоративному балансі, а не про ті, які вона має намір перекласти на клієнтів. Чен пояснив у кількох дописах у X, що клієнти не зазнають жодних втрат. Засновник біржі зазначив, що Фонд захисту користувачів Bitget наразі налічує понад 464 мільйони доларів, тож оцінений збиток у розмірі 351,6 мільйона доларів є приблизно на 112 мільйонів доларів меншим за заявлену вартість фонду. Тому біржа заявляє, що весь інцидент повністю покривається коштами фонду.
«Ми не будемо від цього тікати», — йдеться в офіційному повідомленні Bitget, в якому компанія обіцяє, що «кожен долар і кожне рішення» будуть враховані.
Блокчейн виявив проблеми ще до заяви Bitget
Ще до того, як Bitget щось підтвердила, спостерігачі за блокчейном бачили, як мільйони доларів витікали з гаманців, пов’язаних із біржею. Спочатку йшлося про переміщення активів на суму від приблизно 150 до понад 170 мільйонів доларів на нові адреси. Це не схоже на поведінку того, хто просто шукає найкращі умови для укладення угоди.
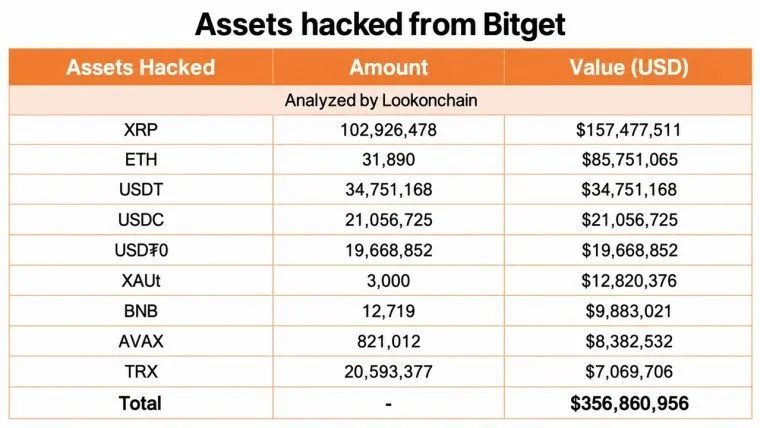
У міру розширення картини дослідники ончейн-даних відстежували активи в декількох мережах. Пізніші підрахунки Lookonchain включали приблизно 102,93 млн XRP на суму 157,5 млн доларів, 31 890 ETH на суму 85,8 млн доларів, 34,75 млн доларів у USDT, 21,05 млн USDC, 19,67 млн USDT0, 3 000 XAUt, 12 719 BNB, 821 012 AVAX та 20,59 млн TRX.
Значна частина активів, які можна було переміщати через мережі, сумісні з Ethereum Virtual Machine, була швидко консолідована та конвертована в ethereum. За оцінками Lookonchain, ця частка зрештою сягнула приблизно 67 982 ETH.
Різниця між цією цифрою та оцінкою Bitget у 351,6 млн доларів є суттєвою. Цифра в розмірі приблизно 183 млн доларів відображає помітну групу транзакцій, яку бачили онлайн-трекери, тоді як цифра Bitget відображає облік по всій ураженій інфраструктурі та додаткових блокчейнах, включаючи величезну позицію в XRP. Іншими словами, перші сигнали тривоги з блокчейну та дослідники ончейн-даних виявили лише частину пожежі, а не всю будівлю.
Bitget заявляє, що його приватні ключі не були викрадені
Розвиток технічної ситуації може виявитися найважливішим аспектом цього інциденту. У наступному оновленні Чен пояснила, що приватні ключі Bitget не були скомпрометовані. Натомість, згідно з її попереднім описом, зловмисники скомпрометували критично важливий бекенд-компонент у інфраструктурі гаманців біржі та змогли підробити або сфальсифікувати дані транзакцій, які пройшли звичайний процес авторизації та підписання на Bitget.

Така атака суттєво відрізняється від простого викрадення приватного ключа. Якщо версія Bitget підтвердиться, то система, призначена для прийняття рішень щодо того, що саме слід підписувати, була зманіпульована з метою авторизації транзакцій, які ніколи не мали відбутися. Отже, ключі могли залишатися технічно захищеними, тоді як інфраструктура, що передає їм інструкції, зазнала збою.
Чен заявила, що інцидент було локалізовано і подальші несанкціоновані перекази більше неможливі. Однак Bitget утрималася від офіційного оголошення остаточного вектора атаки до завершення розслідування. Це залишає чимало питань без відповіді. Слідчим ще потрібно встановити, як було проникнуто в серверну частину системи, які привілеї отримали зловмисники, чому існуючі засоби контролю не заблокували транзакції та чи могли б додаткові заходи аутентифікації або правила проведення транзакцій запобігти цьому.
Чи атакувала Bitget північнокорейська група «Lazarus»?
Далі постає питання щодо Північної Кореї. У звітах та публікаціях у соціальних мережах, що з’явилися після прямого ефіру Чена, попередні дані про IP-адреси та маршрутизацію пов’язували зі схемами інфраструктури, які раніше асоціювалися з північнокорейськими зловмисниками. Це швидко породило припущення, що відповідальність може нести «Lazarus Group». Наразі це саме те, чим воно і є: припущенням.
Ці збіги неможливо ігнорувати. Північнокорейських хакерів, зокрема фінансувану державою групу «Лазарус», звинувачують у деяких з найбільших крадіжок у сфері криптовалют, зокрема у викраденні приблизно 1,5 млрд доларів під час атаки на Bybit у лютому 2025 року. Однак доки слідчі не опублікують технічні показники, схеми відмивання коштів або інші докази, що пов’язують зловмисника, який атакував Bitget, із відомою групою, припущення про причетність «Lazarus» має залишатися лише гіпотезою, а не висновком.
Що тепер чекає на користувачів Bitget?
Для клієнтів найнагальнішою проблемою є виведення коштів. Ця функція залишається недоступною, поки Bitget проводить перевірку безпеки. Біржа заявляє, що її команди одночасно усувають проблеми в ураженій інфраструктурі та готуються відновити виведення коштів, але Чен відмовилася назвати час відновлення роботи, оскільки не може його гарантувати. Поповнення рахунків та торгівля залишаються доступними.
Захисний фонд також перебуває під пильною увагою. Bitget заявляє, що його вартість, яка перевищує 464 мільйони доларів, з лишком покриває оцінені збитки, хоча опубліковані на даний момент повідомлення не є незалежним аудитом складу або сегрегації фонду в режимі реального часу.
Відновлення — це окрема тема. Стабільні монети, прив’язані до фіатних валют, такі як USDT та USDC, потенційно можуть бути заморожені за допомогою контрактів, контрольованих емітентом, якщо активи залишаються ідентифікованими. Натомість, власні токени Ethereum, що зберігаються у нових гаманцях, зупинити значно складніше, що робить швидке перетворення зловмисником коштів на ETH особливо значущим.
Чен регулярно інформує спільноту та наголосила, що біржа співпрацює з компаніями Mandiant і Slowmist над повним розслідуванням інциденту. Вона ще раз підкреслила, що «баланси користувачів залишаються недоторканими», і зазначила, що Фонд захисту користувачів Bitget покриє збитки, спричинені порушенням безпеки. Чен також додала, що гаманець Bitget Wallet не постраждав, оскільки його інфраструктура самостійного зберігання відокремлена від біржі.
Цей інцидент також не слід плутати з епізодом, пов’язаним із маркетмейкінгом, ботами та арбітражем Bitget на суму приблизно 100 мільйонів доларів у квітні 2025 року. Це була окрема подія з іншим механізмом. Наступний важливий доказ має надійти безпосередньо від Bitget. Біржа пообіцяла щогодинні оновлення та повний звіт про інцидент протягом 24 годин після першого повідомлення, включаючи аналіз першопричини та коригувальні заходи.
До того часу три цифри дають уявлення про ситуацію: збитки становлять 351,6 млн доларів, за ними, ймовірно, стоїть понад 464 млн доларів, а користувачі Bitget чекають на відновлення виведення коштів. Четверта цифра — скільки з викраденої криптовалюти насправді можна повернути — залишається загадкою.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.