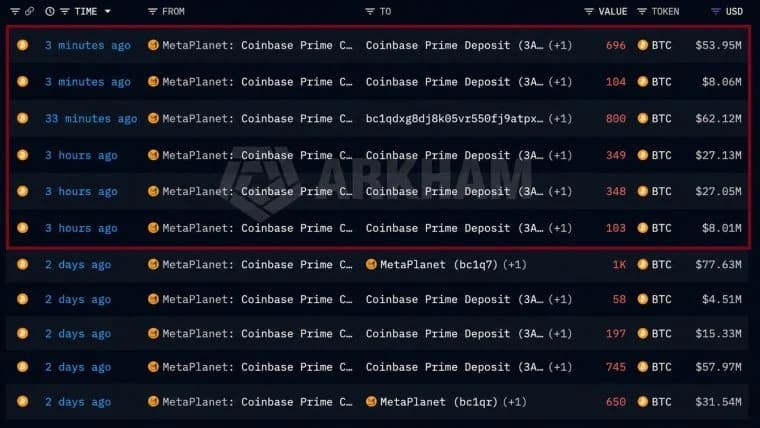
Підтримувана державою Північної Кореї хакерська група заразила понад 30 000 комп’ютерів у 100 країнах шкідливим програмним забезпеченням, яке в період з кінця 2025 року по липень 2026 року викрало криптовалюту на суму в мільйони доларів.
Фейкові співбесіди на посади в ІТ-сфері допомагають Північній Кореї викрадати криптовалюту на мільйони
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Північнокорейська група WaterPpum зламала 30 000 пристроїв за допомогою фейкових співбесід на технічні посади в період з грудня 2025 року по липень 2026 року.
- Було зламано понад 7 000 криптовалютних гаманців, з яких викрали 10,71 млн доларів, що призвело до дестабілізації систем найму фрілансерів у сфері технологій.
- NPA, ФБР та їхні міжнародні партнери закликають компанії впроваджувати ізольовані тестові середовища, щоб запобігти експлуатації вразливостей програмного забезпечення в майбутньому.
Фейкові співбесіди використовувалися як приманка
Кібератака з Північної Кореї, замаскована під легітимний набір фахівців у сфері технологій, заразила понад 30 000 комп’ютерів у щонайменше 100 країнах, в результаті чого було викрадено тисячі криптовалютних гаманців та мільйони доларів для фінансування озброєних програм Пхеньяну, попередили правоохоронні органи шести країн.
У спільному повідомленні з питань безпеки, опублікованому 18 вересня, Національне поліцейське агентство Японії (NPA) та Федеральне бюро розслідувань (ФБР) США, а також кібер- та розвідувальні служби Австралії та Німеччини детально описали глобальну діяльність зловмисника, відомого під назвою «Waterplum», якого на міжнародному рівні також відстежують під назвою «Contagious Interview».
За оцінками властей, «Waterplum» та пов’язані з ним північнокорейські ІТ-фахівці діють під безпосереднім наглядом Бюро 313 Департаменту військової промисловості Трудової партії Кореї, яке керує військовими дослідженнями та виробництвом зброї в Північній Кореї.
За даними японських слідчих, «Waterplum» націлювався на розробників програмного забезпечення, веб-дизайнерів та фахівців з криптовалют на платформах з пошуку роботи та в соціальних мережах, видаючи себе за рекрутерів із легітимних компаній, що спеціалізуються на штучному інтелекті, блокчейні та підборі персоналу в сфері технологій.
Під час фальшивих технічних співбесід або тестів на програмування кандидатам давали вказівку завантажити шкідливе програмне забезпечення, замасковане під тести з програмування або інструменти для усунення несправностей під час відеоконференцій. Після запуску цей код встановлював троянські програми-«задні двері» та шкідливе програмне забезпечення для викрадення інформації, що дозволяло хакерам отримувати доступ до документів, що посвідчують особу, та приватних ключів від криптовалютних гаманців.
З кінця 2025 року до липня 2026 року в результаті цієї кампанії було заражено щонайменше 30 000 пристроїв по всьому світу, що призвело до компрометації понад 7 000 криптовалютних гаманців та переведення щонайменше 1,7 млрд ієн ($10,71 млн) у вигляді цифрових активів на гаманці, контрольовані Північною Кореєю, заявили офіційні особи.
У Японії виявлено «ферми ноутбуків»
Розслідування також висвітлило роль «місцевих посередників», які допомагали північнокорейським оперативникам обходити перевірку місцезнаходження та влаштовуватися на аутсорсингові ІТ-роботи в японських і американських компаніях.
Вперше в історії японських правоохоронних органів поліція вилучила та ліквідувала місцеву «ферму ноутбуків», яка дозволяла північнокорейським ІТ-працівникам працювати віддалено під місцевими IP-адресами. Влада зазначила, що нелегальні ІТ-працівники, які діяли за цими схемами, переказали за кордон криптоактиви на суму в сотні мільйонів ієн.
Міжнародні служби безпеки закликали технологічні компанії та фрілансерів дотримуватися обережності під час онлайн-співбесід, уникати виконання неперевіреного коду поза ізольованими пісочницями та використовувати засоби обмеження доступу до робочого простору під час відкриття ненадійних репозиторіїв коду.
Північнокорейська компанія «Кімсукі» тестує власні моделі штучного інтелекту, RAG та агентів з метою посилення фішингових операцій та кібератак.
Читати: Звіт: північнокорейська компанія «Кімсукі» перетворює штучний інтелект на зброю для хакерських атак на криптовалютні проекти

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.