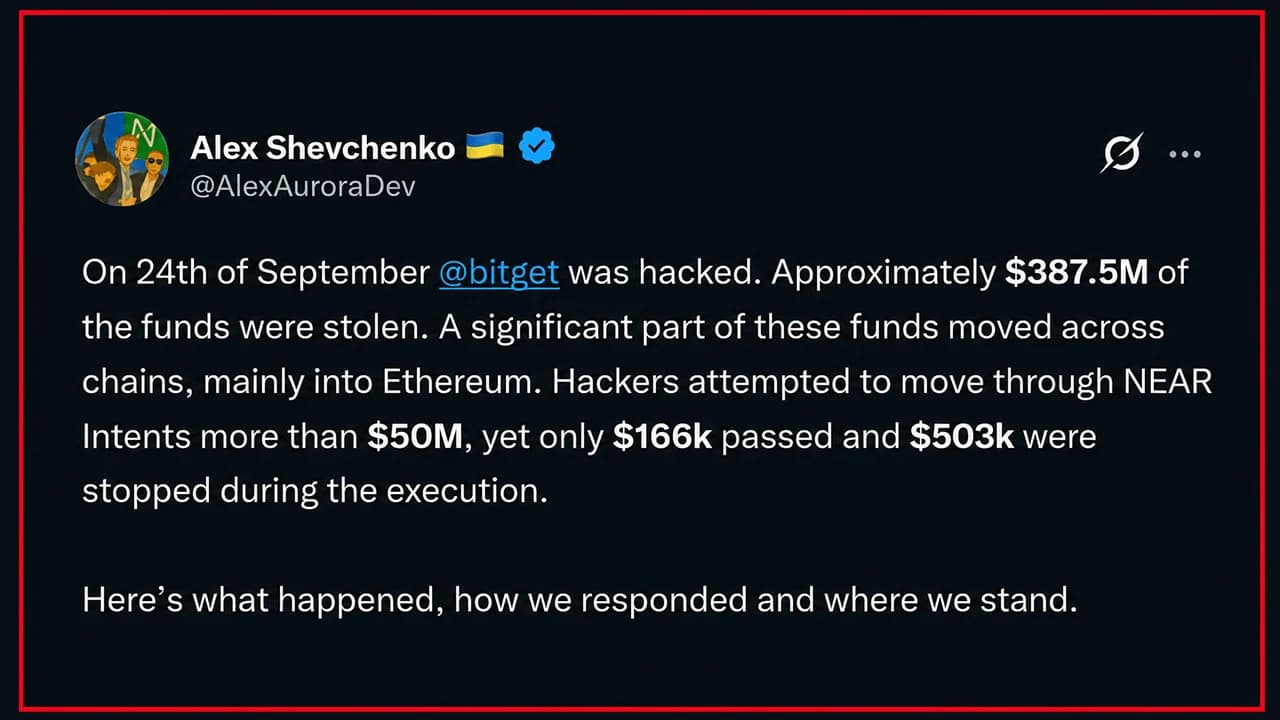
Після хакерської атаки на Bitget, в результаті якої було викрадено 387,5 млн доларів, зловмисники спробували переказати понад 50 млн доларів через Near Intents, але система безпеки SHIELD виявила цю активність і запобігла більшості спроб переказу. Лише 166 000 доларів вдалося переказати, тоді як ще 503 000 доларів було заморожено в процесі виконання операції. Співзасновник Aurora Алекс Шевченко заявив, що протокол відмовиться від винагороди за виявлення зловмисних дій, що викликало схвалення з боку генерального директора Bitget Грейсі Чен.
Компанія Near Intents перекрила шлях відмиванню коштів на суму 50 млн доларів, отриманих у результаті хакерської атаки на Bitget
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Near Intents виявив спроби відмивання коштів на суму понад 50 млн доларів, пов’язані з хакерською атакою на Bitget 24 вересня.
- SHIELD заблокувала 503 000 доларів під час виконання операції, тоді як через Near Intents пройшло лише 166 000 доларів.
- Генеральний директор Bitget Грейсі Чен високо оцінила рішення Near Intents відмовитися від винагороди за відновлення коштів.
Хакери зіткнулися з перешкодою на 50 мільйонів доларів
Хакери, які стоять за злом Bitget на суму майже 388 млн доларів, зіткнулися з несподіваною перешкодою, коли спробували переказати вкрадену криптовалюту через Near Intents. Замість того, щоб надати легкий шлях для втечі, система безпеки міжланцюгового протоколу виявила підозрілі потоки на суму понад 50 мільйонів доларів, зупинила транзакції та заморозила криптовалюту на суму понад півмільйона доларів під час виконання операції.
Така реакція викликала схвалення з боку генерального директора Bitget, який закликав децентралізовані протоколи, такі як Thorchain, запобігати переміщенню відомих викрадених активів через їхню інфраструктуру. А команда, відповідальна за втручання на суму 50 мільйонів доларів, не вимагає жодного цента винагороди за повернення коштів.
SHIELD викриває хакерів, які намагаються перемістити вкрадені кошти
28 вересня український інженер-блокчейнер та співзасновник Aurora Алекс Шевченко оприлюднив інформацію про реакцію Near Intents на злом Bitget 24 вересня, в результаті якого було викрадено приблизно 387,5 мільйонів доларів.
Шевченко пояснив, що значна частина криптовалюти, яка переміщувалася через міжланцюгові сервіси, зрештою сконцентрувалася в мережі Ethereum у вигляді ETH. Зловмисники також намагалися переказати понад 50 мільйонів доларів через Near Intents — протокол, який щодня обробляє понад 100 мільйонів доларів у міжланцюговому торговому обсязі. Їхні спроби натрапили на SHIELD — автоматизований рівень аналізу ризиків Near Intents.
Система відстежує шаблони транзакцій та збирає інформацію від компаній, що спеціалізуються на аналізі блокчейнів, постачальників послуг «знай свою транзакцію» (KYT), незалежних дослідників та учасників галузі. Коли виявляється підозріла активність, SHIELD може відмовити у наданні котирувань транзакцій або зупинити перекази, що вже здійснюються.
У цьому випадку SHIELD виявив спроби відмивання коштів на суму понад 50 мільйонів доларів, при цьому дубльовані транзакції були відфільтровані. Приблизно 166 000 доларів все ж пройшли, тоді як ще 503 000 доларів було заморожено під час виконання. Шевченко застеріг, що ці цифри є округленими оцінками, з потенційною похибкою атрибуції до 10%.
Генеральний директор Bitget схвалює втручання, оскільки протокол відмовляється від винагороди
Стався ще один несподіваний поворот. Near Intents оголосила, що відмовиться від своєї частки винагороди за повернення коштів Bitget, залишивши біржі більше коштів для відшкодування збитків.
Генеральний директор Bitget Грейсі Чен привітала втручання, опублікувавши таку відповідь Шевченку:
«Вдячна Near Intents / SHIELD за активні дії у зв’язку з інцидентом із Bitget: вони виявили понад 50 млн доларів у потоках, пов’язаних із спробами відмивання коштів, заморозили 503 тис. доларів у процесі виконання операції та відмовилися від своєї частки винагороди, щоб ми могли повернути більше коштів. Ось як має виглядати система без дозволів, яка при цьому не «сприяє обігу відомих викрадених коштів». Публічний блокчейн не мусить обирати між відкритістю та виключенням хакерів: можна вбудувати механізм виявлення ризиків і водночас дозволити будь-кому користуватися ланцюгом. Більше протоколів має взяти це до уваги».
Чен зазначила, що продовжить відповідні юридичні процедури та заходи з повернення коштів, і подякувала команді Near Intents. «Це дуже важливо — як для Bitget, так і для нашої галузі», — додала вона. Заморожені 503 000 доларів залишаються під обмеженням до завершення відповідних юридичних процедур та заходів з повернення коштів. Near Intents доручила Bitget домагатися повернення цих коштів через встановлені юридичні та правоохоронні канали.
«Відсутність дозволів не означає допомогу злодіям», — заявляє Шевченко
Ця ситуація також вписується в ширшу галузеву дискусію щодо того, чи повинна децентралізована інфраструктура обмежувати транзакції, пов’язані з викраденою криптовалютою. Позиція Шевченка полягає в тому, що створення систем без дозволів не зобов’язує їхніх операторів сприяти відмиванню викраденого майна.
Він також забив на сполох для постачальників гаманців, стверджуючи, що інтеграція з сумнівними джерелами ліквідності може наражати як операторів, так і користувачів на юридичні, регуляторні та репутаційні наслідки. Його заключний аргумент був чітким: Near Intents має намір залишатися інфраструктурою без дозволів, водночас активно протидіючи відмиванню коштів, отриманих шляхом хакерських атак.
Для Bitget безпосереднім результатом стало замороження 503 000 доларів та відмова партнера з повернення коштів від винагороди. Щодо хакерів, то протокол, який щодня обробляє понад 100 мільйонів доларів, фактично дав їм зрозуміти, що вони мають перенести свою крадену діяльність в інше місце.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.