Donanım cüzdan üreticisi Keystone, web sitesine yetkisiz erişim sonucu müşterilerin isimleri, teslimat adresleri, iletişim bilgileri ve satın alma detaylarının açığa çıkmasının ardından Cumartesi günü bir müşteri veri ihlali yaşadığını açıkladı. Şirket, kurtarma ifadeleri ve özel anahtarların güvende olduğunu belirtiyor. Bu olay, Keystone'u 2026 yılında güvenlik sorunlarıyla karşı karşıya kalan ve giderek uzayan donanım cüzdan üreticileri listesine ekliyor; bu listeye Ledger, Trezor, Safepal ve Coldcard da dahil.
Keystone Wallet veri ihlali: alıcı adresleri dolandırıcıların elinde
YAZAN

PAYLAŞ
Önemli Noktalar
- Keystone, 24 Ekim'de müşterilerin teslimat bilgilerini ve satın alma ayrıntılarını açığa çıkaran bir veri ihlalini açıkladı.
- Keystone, özel anahtarların, kurtarma ifadelerinin ve ödeme bilgilerinin tehlikeye girmediğini belirtti.
- Coldcard, Ledger, Trezor ve Safepal de 2026 yılında ciddi güvenlik olaylarıyla karşı karşıya kalmıştı.
Keystone Müşteri Veri İhlali, Alıcıları Hedefli Dolandırıcılıklara Maruz Bıraktı
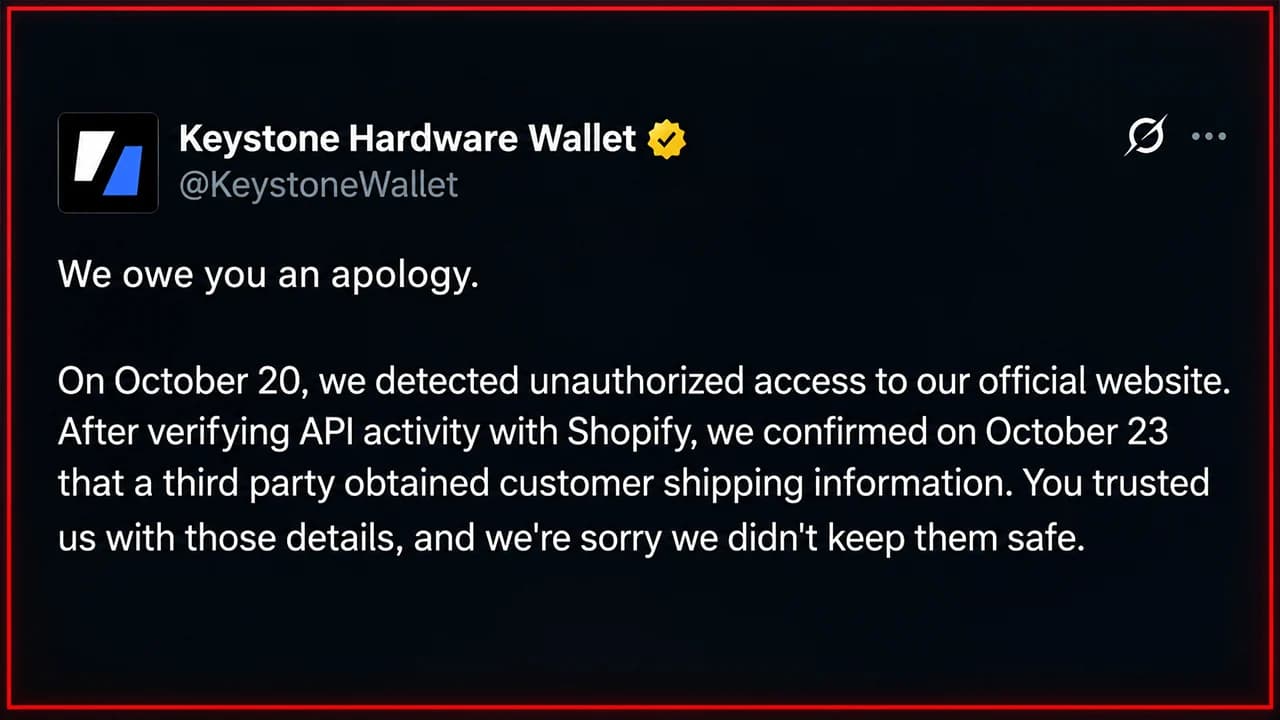
Kripto para bilgilerini çevrimdışı tutmak için tasarlanmış bir donanım cüzdanı, tamamen farklı bir yerde, yani çevrimiçi mağazasında bir güvenlik sorunuyla karşılaştı. Cumartesi günü, Keystone saat 13:59'da (ET), yetkisiz bir tarafın web sitesi üzerinden müşteri gönderim bilgilerini ele geçirdiğini ve bu durumun dolandırıcıların şirketin kimliğine bürünmek için ihtiyaç duydukları kişisel bilgileri elde etmesine yol açabileceğini açıkladı.
Keystone, kurtarma ifadeleri, özel anahtarlar ve ödeme bilgilerinin ele geçirilmediğini vurgulasa da, bu olay, sahibinin kimliği ve adresi ifşa olduğunda çevrimdışı bir cüzdanın ne kadar koruma sağladığı konusunda rahatsız edici bir soru ortaya atıyor.
Keystone Yetkisiz Erişimi Doğruladı
Keystone, X platformunda 20 Ekim'de şüpheli bir erişim tespit ettiğini ve ardından e-ticaret sağlayıcısı Shopify ile olan uygulama programlama arayüzü (API) faaliyetlerini incelediğini açıkladı. 23 Ekim itibarıyla şirket, yetkisiz bir üçüncü tarafın müşteri isimlerini, iletişim bilgilerini, kargo adreslerini ve satın alma ayrıntılarını ele geçirdiğini doğruladı.
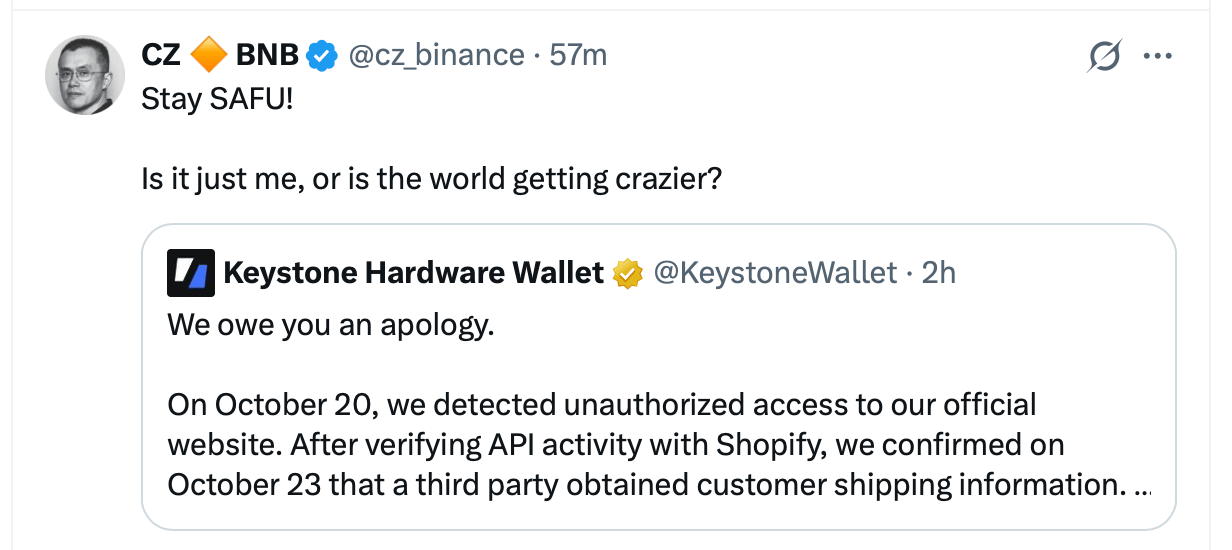
Şirket, saldırıyı engellediğini, güvenlik açığını kapattığını ve etkilenen müşterileri bilgilendirmeye başladığını belirtti. Ancak Keystone, kaç müşterinin bilgilerinin ifşa olduğunu veya yetkisiz erişimin tam olarak nasıl gerçekleştiğini açıklamadı.
Dolandırıcılar Potansiyel Bir Fırsat Yakaladı
Anlık tehlike, birinin uzaktan bir donanım cüzdanını boşaltması değildir. Asıl tehlike, birinin meşru müşteri bilgilerini kullanarak inandırıcı bir aldatmaca oluşturmasıdır. Keystone, müşterilerini sahte iade teklifleri, yedek cihazlar ve hassas bilgiler talep eden istenmeyen mesajlar konusunda uyardı. Şirket, asla kurtarma ifadeleri veya özel anahtarlar talep etmediğini vurguladı.
Bir X kullanıcısı, Keystone’un saldırıyı doğrulamasından bir gün önce bu konu hakkında bir paylaşımda bulundu. “Burada sadece farkındalık yaratmak istiyorum çünkü müşteri veritabanınızın sızmış olabileceğine %99 eminim. Sahte bir Montreal SPVM numarasından bir arama aldım ve arayan kişi beni sosyal mühendislik yöntemleriyle kandırmaya çalıştı," diye yazdı X hesabı OG Degen. Müşteriler, beklenmedik bağlantıları takip etmek yerine, Keystone'un resmi web sitesi üzerinden iletişimleri bağımsız olarak doğrulamalıdır.
Donanım Cüzdan Güvenliği 2026'da Bir Darbe Daha Aldı
Keystone'un açıklaması, donanım cüzdan üreticileri için zorlu bir yılın ardından geldi. Coldcard, tohum oluşturmada rastgeleliğin zayıf olması nedeniyle büyük bir hatayla karşı karşıya kaldı ve kayıpların önemli boyutta olduğu tahmin ediliyor; Ledger ise bir satıcı aracılığıyla dağıtılan cihazlarda kurcalanma olduğu yönündeki haberlerle karşı karşıya kaldı.
Trezor ve Safepal da üçüncü taraf sipariş veya yerine getirme sistemleriyle ilgili müşteri bilgisi sızıntılarını açıkladı. Kurtarma ifadelerinin ele geçirilmesiyle ilgili olayların aksine, bu sızıntılar öncelikle kimlik avı ve kimlik sahtekarlığı fırsatları yarattı.
Keystone için ise kriptografik savunmaların işlevini yerine getirdiği bildirildi. Endişe verici soru ise, müşterilerin kişisel bilgilerinin de benzer bir koruma altında olup olmadığıdır.

Ledger, gizli casus cihazlarını ortaya çıkarırken, Mediamarkt ise kurcalama iddiaları ve 93 milyon dolarlık doğrulanmamış kayıplar nedeniyle cüzdan satışlarını durdurdu.
Şimdi oku: Ledger Spy implant skandalı: MediaMarkt satışları dondurdu

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.