Saldırganlar, Foundation’ın e-posta altyapısını ele geçirdi ve müşterilerin gerçek adlarını, adreslerini ve satın alma bilgilerini içeren sahte donanım cüzdanı geri çağırma bildirimleri gönderdi. Şirket, kullanıcıların bildirimlerinden sonraki on dakika içinde saldırganları sistemden attığını belirtiyor; ancak kişisel bilgilerin sızması, endişe verici soruları gündeme getiriyor.
Donanım cüzdan üreticisi Vakfı'nda müşteri verisi ihlali
YAZAN

PAYLAŞ
Önemli Noktalar
- Foundation, ele geçirilen Cloudflare API anahtarlarının, şirketin kimliğine bürünen kimlik avı e-postalarının gönderilmesine olanak sağladığını belirtiyor.
- Foundation, kullanıcıların bildirimlerinden on dakika sonra saldırganları durdurduğunu ve Passport fonlarının güvende olduğunu belirtiyor.
- Keystone'da yakın zamanda yaşanan müşteri verisi sızıntısı, donanım cüzdanlarına yönelik kimlik avı endişelerini daha da artırıyor.
Ele Geçirilen API Anahtarları, Resmi E-postaları Kimlik Avı Yemi Haline Getirdi
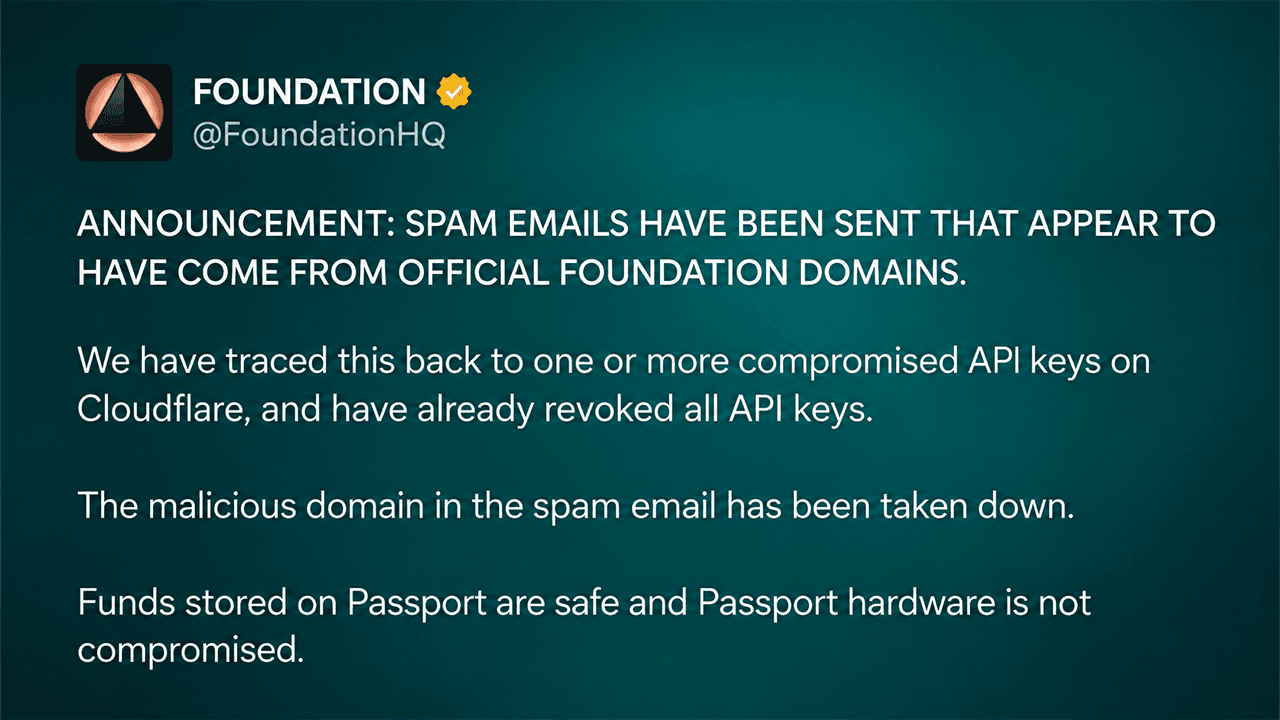
Boston merkezli donanım cüzdan üreticisi Foundation, 25 Ekim'in geç saatlerinde olayı açıkladı ve ele geçirilen Cloudflare API anahtarlarının saldırganların, şirketin resmi alan adlarından gönderilmiş gibi görünen mesajlar göndermesine olanak tanıdığını açıkladı.
E-postalar, Passport sahiplerini acil bir ürün geri çağırma konusunda uyarıyordu ve ele geçirilen ekran bileşenlerinin bitcoinlerini hırsızlığa maruz bıraktığını iddia ediyordu. Alıcılar, Foundation'ın Envoy eşlikçi uygulamasına benzeyen sahte bir web sitesine yönlendirildi; burada saldırganlar kurtarma ifadelerini ele geçirmeye veya kurbanları para transferi yapmaya ikna etmeye çalıştı.
Şirketin ilk açıklamasında şunlar belirtildi: “Passport’ta saklanan fonlar güvende ve Passport donanımı tehlikeye girmedi.” Foundation, Cloudflare API anahtarlarını iptal etti, kötü amaçlı etki alanını devre dışı bıraktı ve yetkisiz e-postaların devamını engelledi. CEO Zach Herbert, şirketin kullanıcı bildirimlerini aldıktan sonra 10 dakika içinde harekete geçtiğini söyledi.
Müşteri Adresleri Daha Derin Bir Güvenlik Sorununu Ortaya Çıkarıyor
Alıcılar, bazı oltalama mesajlarının ev adresleri, telefon numaraları ve geçmiş satın alma ayrıntıları dahil olmak üzere doğru kişisel bilgiler içerdiğini keşfettiklerinde saldırı daha da endişe verici bir hal aldı.
Herbert, “kendi sunucumuzda barındırılan bir uygulamadaki güvenlik açığı nedeniyle arka uç altyapımızın bir kısmının ele geçirildiğini” kabul etti. Ardından bu uygulamanın Cal.com olduğunu belirledi ve saldırganların muhtemelen Foundation’ın müşteri destek gelen kutusuna eriştiğini belirtti.
"Neler olduğunu tam olarak ortaya çıkaracağız ve yarın daha fazla ayrıntı paylaşacağız. Çok üzgünüm," diye yazdı Herbert, X'te.
Diğer olası kaynaklar arasında daha önce sızdırılmış müşteri kayıtları ve Foundation'ın Shopify mağazası üzerinden yapılan son satın alımlar yer alıyordu. Şirket, sızıntının tam boyutunu belirlemedi veya kaç kişinin kötü niyetli mesajlar aldığını açıklamadı.
Hatta eski iş başvuru sahipleri ve yıllar önce Foundation ile iletişime geçmiş kişiler bile e-postalar almış olduğu bildirildi. Daha önce veri silinmesini talep etmiş bazı müşteriler de, bilgilerinin neden bu kampanyada yer aldığını sorguladı.
Oltalama Tehditleri Artarken Donanım Cüzdanları Hâlâ Güvenli
Foundation'ın açıklamaları, iletişim altyapısındaki bu güvenlik açığını, Founder’s Edition, Core ve Prime cihazları dahil olmak üzere Passport donanımında meydana gelen gerçek bir güvenlik ihlalinden ayırmaktadır. Bu olay, Keystone'un müşteri isimlerini, teslimat adreslerini ve sipariş bilgilerini etkileyen yetkisiz web sitesi erişimini açıklamasının ardından meydana geldi. Söz konusu şirket de aynı şekilde, özel anahtarların ve kurtarma ifadelerinin açığa çıkmadığını belirtmişti.
Foundation kullanıcıları, istenmeyen geri çağırma bildirimlerini dikkate almamalı, duyuruları resmi kanallardan doğrulamalı ve kurtarma ifadelerini asla web sitelerine girmemelidir. Kurtarma ifadesini ifşa eden herkes, güvenilir bir cihaz kullanarak yeni oluşturulan bir cüzdana para aktarmalıdır.
Herbert özür diledi ve ayrıntılı bir olay raporu sunacağına söz verdi. Şu an için çözülmemiş soru, Passport donanımının arızalanıp arızalanmadığı değil, saldırganların sahte bir uyarıyı gerçekmiş gibi gösterecek kadar müşteri bilgisini nasıl elde ettikleridir.

Electrum 4.8.3, kötü niyetli sunucuların ücret artışlarını ele geçirmesine ve kullanıcıları hırsızlığa onay vermeye kandırmasına olanak tanıyan bir Bitcoin cüzdanı güvenlik açığını gideriyor.
Şimdi oku: Electrum cüzdanı saldırısı, ücret artışıyla Bitcoin hırsızlığını gizledi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.