Coldcard donanım cüzdanlarındaki beş yıllık bir güvenlik açığı, saldırganların 140 milyon dolardan fazla bitcoin çaldığı iddia edilmesinin ardından üretici Coinkite aleyhine bir dava açılmasına yol açtı. Önerilen toplu dava, cihazların öngörülebilir kurtarma ifadeleri ürettiğini ve bu durumun müşterileri hırsızlığa maruz bıraktığını iddia ediyor.
Coldcard açığıyla 140 milyon $ Bitcoin açığa çıktı; Coinkite’a dava
YAZAN

PAYLAŞ
Önemli Noktalar
- Coinkite, 140 milyon dolardan fazla bitcoin kaybına yol açtığı iddia edilen bir toplu dava ile karşı karşıya.
- Coldcard'ın donanım yazılımının beş yıldan fazla bir süre boyunca tahmin edilebilir kurtarma ifadeleri ürettiği iddia ediliyor.
- Bitcoin.com News, dava hakkında Coinkite ile iletişime geçti ancak yayın tarihine kadar herhangi bir yanıt alamadı.
Coldcard'ın Güvenlik Açığı 140 Milyon Dolarlık Davaya Yol Açtı
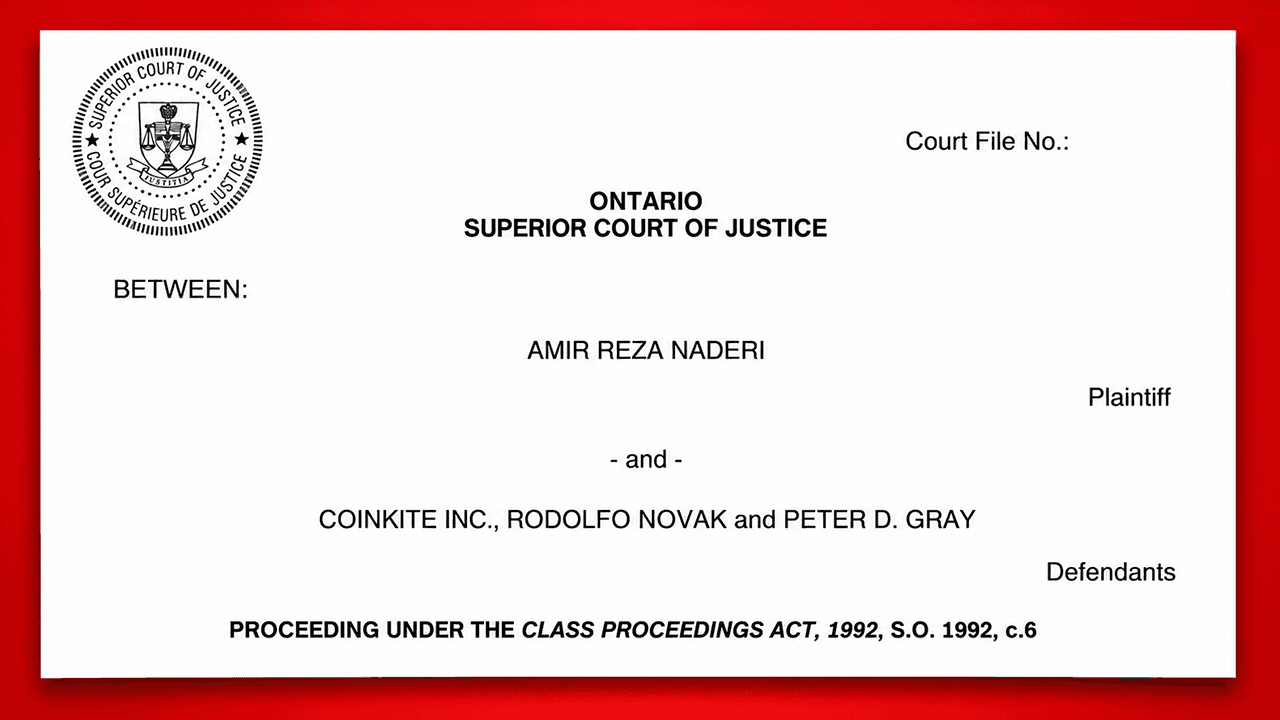
11 Eylül 2026 tarihinde Ontario Yüksek Adalet Mahkemesi'nde açılan toplu dava, Toronto merkezli Coinkite Inc. ile şirketin kurucu ortakları Rodolfo Novak ve Peter D. Gray'i davalı olarak gösteriyor. Los Angeles'ta ikamet eden davacı Amir Reza Naderi, Mart 2021'de yayınlanan hatalı bir donanım yazılımı güncellemesinin, beş yıldan fazla bir süre boyunca Coldcard cüzdanlarının güvenliğini tehlikeye attığını iddia ediyor.
Davada, cihazlarda "cihazın tüm amacını ve işlevini baltalayan" bir güvenlik açığı bulunduğu belirtiliyor. Coldcard cüzdanları, genellikle tohum cümleleri olarak adlandırılan gizli kurtarma cümleleri oluşturarak bitcoin'i korumak üzere tasarlanmıştır. Bu cümleler, cihazların kaybolması veya hasar görmesi durumunda sahiplerinin paralarını geri alabilmelerini sağlar.
Ancak şikayet dilekçesinde, yazılımın gerçek anlamda rastgele ifadeler yerine tahmin edilebilir ifadeler ürettiği ve bu sayede saldırganların cüzdanlara fiziksel olarak sahip olmadan özel anahtarları yeniden oluşturabildikleri iddia ediliyor.
Tek Bir Firmware Hatası, Binlerce Güvenlik Açığı Olan Cüzdan
İddia edilen sorun, etkilenen cihazların amaçlanan donanım tabanlı rasgele sayı üreteci yerine Micropython’un Yasmarang yazılım üretecini kullanmasına neden olan bir “derleme ve bağlantı entegrasyon hatasından” kaynaklanıyordu. Basitçe ifade etmek gerekirse, cihazların müşterilere vaat edilenden çok daha kolay tahmin edilebilen güvenlik kodları oluşturduğu bildirildi.
Saldırganlar, 30 Temmuz 2026 tarihinde bu zafiyeti istismar etmeye başladı ve iddiaya göre sadece 25 dakika içinde 38 milyon dolar değerinde yaklaşık 594 BTC çaldı. Daha sonra meydana gelen hırsızlıklar, davada tahmini kayıpları 140 milyon doların üzerine çıkardı. Naderi, 6 Ağustos'ta yapılan yetkisiz transferler nedeniyle yaklaşık 79.764 dolar değerinde 1,22940052 BTC kaybettiğini iddia ediyor.
Şikayette ayrıca, bitcoin mühendisi James O'Beirne'in, hırsızlıkların başlamasından bir yıldan fazla bir süre önce, Mayıs 2025'te Coinkite'i bu güvenlik açığı konusunda uyardığı iddia ediliyor.
Coinkite Soruşturma Altında: Davacılar Tazminat Talep Ediyor
Kripto cüzdan üreticisi Coinkite, 30 Temmuz'da bu güvenlik açığını kamuoyuna açıkladı ve ertesi gün düzeltici bir yazılım güncellemesi yayınladı. Ancak, güncellenmiş yazılımı yüklemek tek başına daha önce oluşturulmuş kurtarma ifadelerini korumaya yetmedi. Müşterilerin ayrıca yeni ifadeler oluşturması ve bitcoinlerini aktarması gerekiyordu. Davada, Coinkite'in etkilenen müşterilerin iletişim bilgilerine sahip olmasına rağmen onları doğrudan bilgilendirmekte başarısız olduğu öne sürülüyor.
Dava ayrıca, tüketici koruma kanunlarının davaları ve tazminatı kısıtlayan hükümlere üstün geldiğini öne sürerek, şirketin sözleşmesel sorumluluk sınırlamalarına da itiraz ediyor. Önerilen toplu dava, Coldcard Mk2, Mk3, Mk4, Mk5 ve Q cihazlarını kişisel kullanım amacıyla satın alanları kapsıyor. Davacılar, tazminat, cezai tazminat ve diğer hukuki çözümler talep ediyor.
Dava halen önerilen bir toplu dava niteliğinde olup, iddialar mahkeme nezdinde henüz kanıtlanmamıştır. Henüz herhangi bir tazminat kararı verilmemiştir. Etkilenen müşteriler için asıl soru, bitcoin hırsızlığına karşı koruma satan bir şirketin, kendi güvenlik yazılımının hırsızlığa kapı açtığı iddia edildiğinde mali olarak sorumlu tutulup tutulamayacağıdır.
Bitcoin.com News, dava ve iddialar hakkında yorum almak üzere Coinkite ile iletişime geçti. Yayın tarihi itibarıyla şirketten yanıt alınamadı, ancak daha sonra alınacak herhangi bir açıklama bu habere eklenecektir.
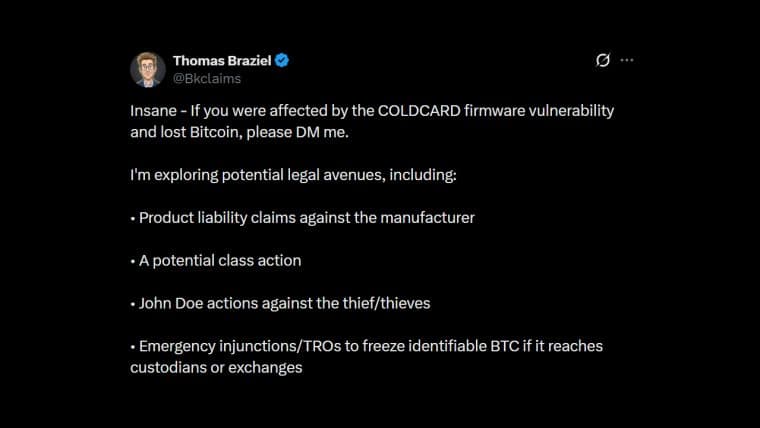
Coinkite, Coldcard donanım cüzdanındaki bir güvenlik açığı nedeniyle kullanıcıların 88 milyon dolardan fazla para kaybetmesi üzerine yasal işlemlerle karşı karşıya kalabilir.
Şimdi oku: Bitcoin Cüzdanındaki Hata Kullanıcılara 1.300 BTC'den Fazla Zarara Neden Olurken Coinkite Toplu Dava Tehdidiyle Karşı Karşıya

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.