Güney Kore’nin en büyük ikinci kripto borsası olan Bithumb, dışarıdan bir tarafın şirketin dahili mobil grup yazılım sistemine izinsiz girdiğini ve kişisel verilerin sızdırıldığını doğruladı; diğer iki Koreli finans şirketi de benzer saldırılara maruz kaldığını bildirdi.
Bithumb, Güney Kore'de 3 finans şirketini hedef alan ihlali doğruladı
YAZAN

PAYLAŞ

Önemli Noktalar
- Bithumb, 27 Ekim'de grup yazılımına yetkisiz erişim tespit etti ve müşteri verilerinin sızıp sızmadığını araştırıyor.
- Daishin Securities, 38.490 müşterinin verilerinin sızdırıldığını açıklarken, Mirae Asset de bir siber saldırı vakası bildirdi.
- Güney Kore Finansal Denetim Servisi soruşturma yürütüyor ve herhangi bir fon hırsızlığı bildirilmedi.
Bithumb'un Açıkladıkları
Yonhap Haber Ajansı'na göre, Bithumb, yetkisiz bir dış tarafın şirketin dahili mobil grup yazılımı sistemine eriştiğini ve bunun sonucunda kişisel veri sızıntısı meydana geldiğini doğruladı. Grup yazılımı, şirketlerin mesajlaşma, e-posta, randevu planlama ve belge onayları için kullandıkları dahili işbirliği yazılımıdır; bu da genellikle personel bilgilerini, şirket içi iletişimleri ve bazen de müşteri kayıtlarını barındırdığı anlamına gelir.
Borsa, olayı 27 Ekim'de fark etti ve herhangi bir müşteri bilgisinin ele geçirilip geçmediğini hâlâ araştırıyor. Şu ana kadar herhangi bir fon hırsızlığı bildirilmedi ve soruşturmacılar, Bithumb'a yapılan saldırı ile aynı gün açıklanan diğer olaylar arasında bir bağlantı kurmadı.
Arka ofis sistemlerine yönelik bir ihlalin, saldırganların kripto paraları doğrudan çaldığı “sıcak cüzdan” saldırılarından farklı olduğunu belirtmek gerekir. Ancak bu durum yine de kullanıcılara ve çalışanlara yönelik hedefli saldırıların önünü açabilir.
Daishin ve Mirae Asset de Hedef Alındı
Bithumb tek başına değildi; diğer iki Güney Koreli finans kurumu olan Mirae Asset Global Investments ve Daishin Securities’in de siber saldırılara maruz kaldığı doğrulandı.
Daishin Securities, 38.490 müşteriye ait kişisel ve kredi bilgilerinin sızdırıldığını açıkladı; bu, üç kurum arasında teyit edilen en büyük veri sızıntısı oldu. Mirae Asset Global Investments ise, kaç müşterinin etkilendiğine dair ayrıntı vermeden ayrı bir hack saldırısı vakası bildirdi.
Güney Kore’nin başlıca finansal denetim kurumu olan Finansal Denetim Servisi (FSS), üç vakayı da soruşturduğunu açıkladı.
Veri Sızıntıları Artıyor
Son zamanlarda yaşanan kripto para ihlalleri, bu hızla yayılan eğilimin ciddiyetini ortaya koydu. Geçen hafta Keystone donanım cüzdanı veri ihlali, alıcıların adreslerini dolandırıcıların eline geçirdi; olayın etkileri daha sonra 18.835 donanım cüzdanını da kapsayacak şekilde genişledi ve bu cüzdanların tümü artık imha edilmek zorunda.
Arka ofis sistemleri en çok tercih edilen hedefler haline geldi; donanım cüzdanı üreticisi Foundation dün bir müşteri veri ihlaliyle karşı karşıya kalırken, hackerlar aynı zamanda GMO’nun ticaret bulutuna sızarak 26.739 sunucuyu riske attı. Hindistan’da ise CoinDCX borsası, CEO’sunun şüpheli transferleri önemsememesinin ardından 16 milyon dolarlık bir zarara uğradığını kabul etti.
Bithumb İçin Zor Bir Yıl
Bu veri ihlali, Bithumb için çalkantılı geçen 2026 yılına bir yenisini daha ekledi; zira Şubat ayında borsa, bir promosyon etkinliği sırasında yanlışlıkla 249 kullanıcıya 620.000 BTC yatırmıştı. Bithumb, 618.212 BTC'yi, yani yaklaşık %99,7'sini geri aldı ve etkilenen müşterilere tam tazminatın yanı sıra ek %10 daha ödeme yapacağını taahhüt etti.
Ayrıca, özellikle Kore borsalarının bu tür saldırıların tekrar tekrar hedefi olduğu unutulmamalıdır; rakip Upbit, Kasım 2025'te Solana ağında yaklaşık 36 milyon dolarlık bir sıcak cüzdan saldırısına uğramıştı (yerel yetkililer, bu saldırının Kuzey Kore'nin Lazarus Grubu tarafından gerçekleştirildiğinden şüpheleniyordu).
Bu olay, Seul’un daha kapsamlı kripto düzenlemelerini tamamlamakta zorlandığı ve ülkenin kripto vergisinin dördüncü kez ertelendiği bir dönemde meydana geldi.
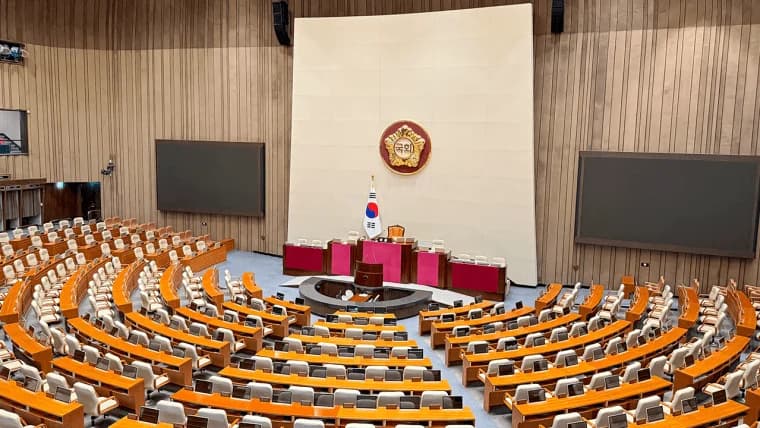
ABD’deki raporlama eksikliği, Güney Kore’nin %22’lik vergi uygulamasını zorlaştırırken, ülke kripto vergisinin dördüncü kez ertelenmesini 2029’a kadar değerlendiriyor.
Şimdi oku: Güney Kore'nin kripto vergisi 4. kez ertelendi: Rapor

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.