CoinDCX, CEO’sunun şüpheli cüzdan hareketlerini “yanlış alarm” olarak nitelendirmesinden sadece üç gün sonra 16 milyon dolarlık bir kripto para kaybını doğruladı. Hindistan merkezli borsa, otomatik transfer sistemindeki bir arızanın ardından, güvenliği ihlal edilmiş ve sözde kullanımdan kaldırılmış cüzdanlarda para birikmiş olduğunu kabul etti. CoinDCX, zararları üstlendiğini ve müşteri bakiyelerinin güvende olduğunu belirtiyor; ancak blok zinciri araştırmacıları, bu cüzdanların ne zaman faaliyetlerini durdurduğuna dair şirketin açıklamasına itiraz ediyor.
CoinDCX, CEO’nun şüpheli transferleri görmezden gelmesi sonrası 16 milyon $ zarar yazdı
YAZAN

PAYLAŞ
Önemli Noktalar
- CoinDCX, CEO'sunun şüpheli faaliyetleri önemsiz göstermesinden birkaç gün sonra, 25 Ekim'de 15,99 milyon USDT tutarında bir kayıp yaşadığını doğruladı.
- ZachXBT ve Bitquery, güvenliği ihlal edilmiş cüzdan altyapısının kullanımdan kaldırıldığına dair CoinDCX’in iddialarına itiraz etti.
- CoinDCX, kayıpları üstlendiğini ve bununla birlikte 2025 ve 2026 yıllarındaki toplam güvenlik kayıplarının yaklaşık 60 milyon dolara ulaştığını belirtti.
CoinDCX, CEO'sunun Hack Alarmını Reddetmesinden Günler Sonra 16 Milyon Dolarlık Zararı Kabul Etti
Hindistan'ın kripto para borsası CoinDCX, güvenliği ihlal edilen para yatırma cüzdanlarından yaklaşık 16 milyon dolarlık zarar ettiğini kabul etti. 25 Ekim'deki bu itiraf, blok zinciri araştırmacılarının, Temmuz 2025'te yaşanan 44 milyon dolarlık güvenlik ihlalinden çok sonra bile, sözde kullanımdan kaldırılmış adreslerin fon işlemlerini sürdürdüğünü keşfetmesinin ardından geldi.
CoinDCX, müşterilerin mali zararı üstlenmeyeceğini vurguluyor; ancak bu olay, şirketin kullanıcıları terk etmeleri konusunda önceden uyardığı cüzdanlarda milyonlarca doların nasıl biriktiğine dair rahatsız edici bir soruyu gündeme getiriyor.
Yanlış Alarmdan 16 Milyon Dolarlık İtirafa
21 Ekim'de blok zinciri gözlemcileri, Tron ağındaki CoinDCX ile bağlantılı adreslerden yaklaşık 15,99 milyon USDT'nin çıktığını tespit etti. Bu fonlar daha sonra birkaç büyük kripto para borsasına dağıtıldı.
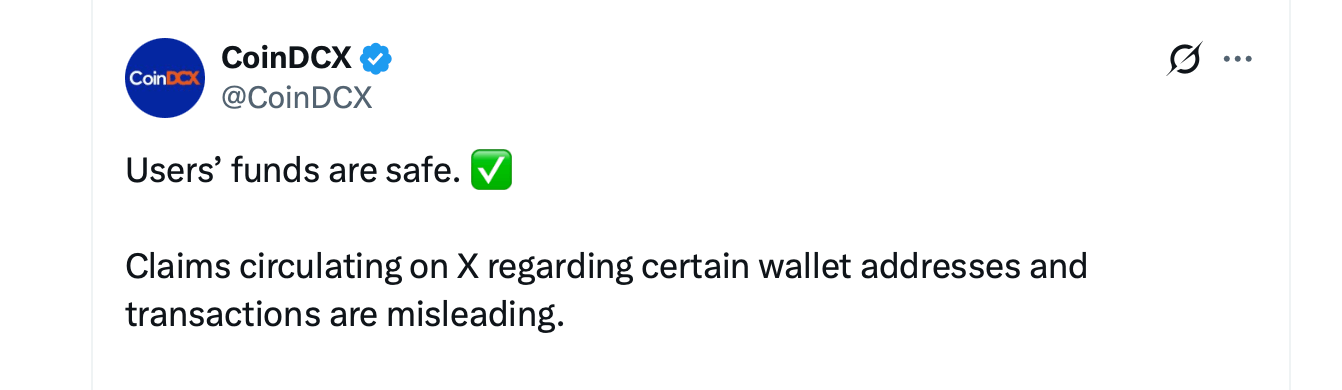
CEO Sumit Gupta, 22 Ekim'de ilk haberleri reddederek, söz konusu adreslerin geçen yılki saldırı sırasında ele geçirildiğini ve artık CoinDCX'in aktif altyapısının bir parçası olmadığını savundu. O, bu olayı “yanlış alarm” olarak nitelendirdi.
Üç gün sonra CoinDCX, kullanımdan kaldırılmış cüzdan altyapısından 15,99 milyon USDT’nin gerçekten kaybolduğunu doğruladı.
Emekliye Ayrılmayı Reddeden Cüzdanlar
CoinDCX, bazı müşterilerin uyarılara rağmen artık kullanılmayan adreslere para yatırmaya devam ettiğini açıkladı. Bu yatırılan paraları güvenli cüzdanlara aktarmak için tasarlanmış otomatik bir sistemde arıza meydana gelmiş ve bu da bakiyelerin birikmesine yol açmıştı.
Blockchain araştırmacısı ZachXBT, 2025'teki güvenlik ihlalinden aylar sonra bile belirli adreslerin hâlâ aktif olduğunu gösteren kanıtlara işaret ederek şirketin ilk açıklamasına itiraz etti. Bitquery'nin bağımsız analizi de benzer şekilde, Ekim 2026'ya kadar cüzdanlarda faaliyetin devam ettiğini ortaya koydu; bu da altyapının tamamen terk edildiği yönündeki iddiaları çürütüyor.
İki Güvenlik İhlali, Yaklaşık 60 Milyon Dolarlık Kayıp
CoinDCX, müşteri hesaplarına para yatırıldığını, soğuk depolamadaki varlıkların dokunulmadığını ve alım satım ile para çekme işlemlerinin normal şekilde devam ettiğini belirtti. Borsa, 15 ay boyunca meydana gelen iki olayda toplamda yaklaşık 60 milyon dolarlık zararı üstlendi.
Son olay, kripto para borsalarının eski para yatırma adreslerini, özellikle de önceki güvenlik ihlalleriyle ilişkili olanları nasıl yönettiğine yeniden dikkat çekiyor. CoinDCX, müşteri fonlarının güvende olduğunu ve finansal etkinin tamamen şirket tarafından üstlenildiğini savunuyor.

Vakıf, bilgisayar korsanlarının Cloudflare API anahtarlarını kötüye kullanarak gerçek müşteri bilgilerini kullanarak sahte Passport geri çağırma bildirimleri gönderdiğini açıkladı.
Şimdi oku: Donanım cüzdan üreticisi Vakfı'nda müşteri verisi ihlali

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.