I lördags meddelade betalningsplattformen Blink Wallet inom Lightning Network – som erbjuder både förvaringsbaserade och icke-förvaringsbaserade tjänster – att en angripare hade tagit sig in i ett begränsat antal förvaringskonton och flyttat medlen.
Blink Wallet utsatt för attack – ”några dussin” förvaringskonton tömda
SKRIVEN AV

DELA
Viktiga slutsatser
- Blink Wallet uppger att ”några dussin” konton med förvaring drabbades, men att den stora majoriteten av medlen förblev säkra.
- Blink pausade sina tjänster den 19 september, vilket innebar ytterligare ett problem under en redan svår period för Lightning Network-appar.
- Blink uppger att 100 % av de drabbade användarna kommer att få full ersättning när en säkerhetsuppdatering rullas ut, och att svar fortfarande uteblir.
Blink Wallet säger att alla drabbade förvaringskonton kommer att ersättas
Lightning Network-applikationer och -plattformar får ingen ro just nu, och i helgen meddelade Blink Wallet allmänheten att man pausade verksamheten på grund av en säkerhetsöverträdelse. ”Vi har pausat Blinks tjänster medan vi utreder en säkerhetsincident”, skrev Blink Wallets officiella X-konto på lördagsmorgonen. ”En angripare fick tillgång till ett begränsat antal förvaringskonton och tog ut medel”, tillade teamet.
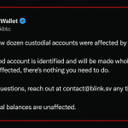
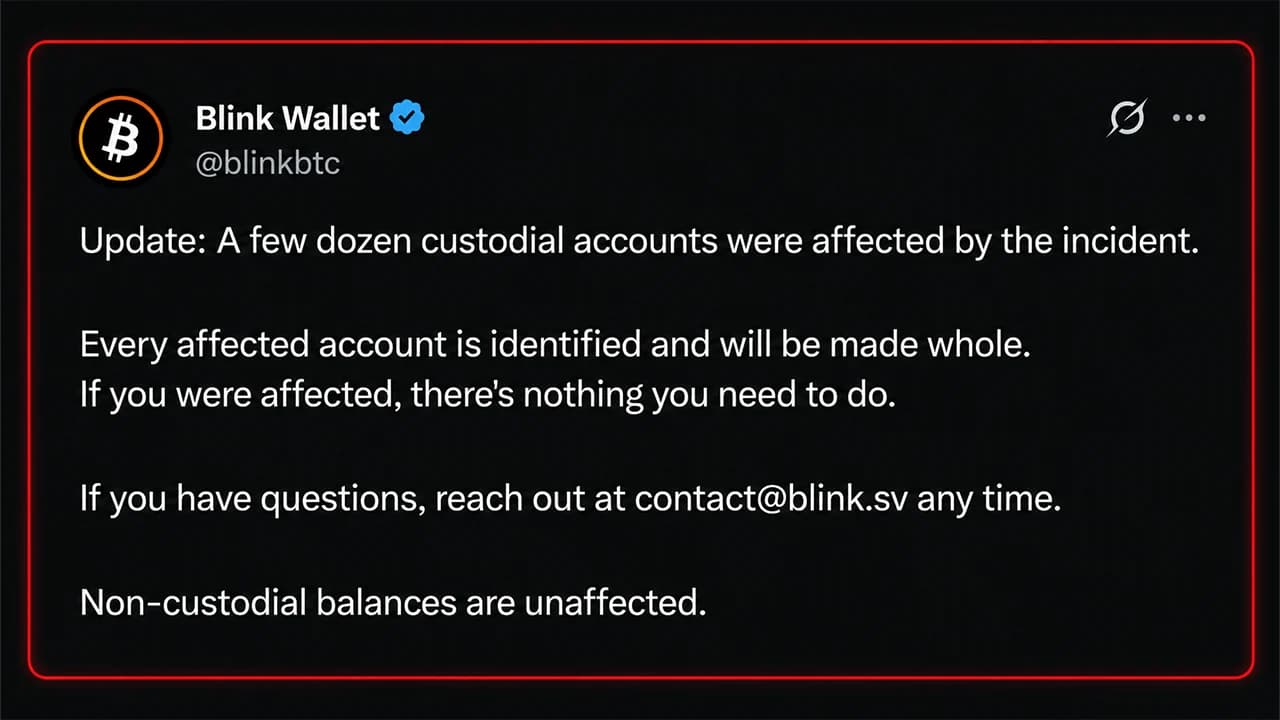
Blink påpekade att ”en stor majoritet av medlen är säkra” och att företagets användare utan förvaringskonto inte har påverkats. I en senare uppdatering avslöjade Blink att ”några dussin förvaringskonton drabbades av incidenten”. Inget belopp nämndes, men Blink lovar att ”alla drabbade konton har identifierats och kommer att ersättas fullt ut”.
Nyheten kommer samtidigt som en våg av buggar, säkerhetsluckor och dataintrång har drabbat företag inom digitala valutor och applikationer specifika för Lightning Network. Till exempel hade Btcpay Server en kritisk bugg som enligt uppgift gjorde det möjligt för en fjärrangripare att läsa LND-macaroon-filer, och Lightning Development Kit (LDK) avslöjade att det fanns två buggar och uppmanade användarna att uppgradera.
Den icke-förvarande swaptjänsten Boltz hade också problem som man avslöjade den 3 augusti 2026. Plattformens team förklarade att ”angripare nu agerar snabbare än vad ett team av vår storlek hinner upptäcka och åtgärda.” Nedstängningen av Boltz orsakade problem för leverantörer som Aqua, Bull Bitcoin och Zeus. Efter problemen med Boltz lanserade Aqua Indra, sin egen swap-stack för Liquid–Lightning.
Attackvägen förblir okänd medan Blink arbetar för att återställa tjänsten
Blinks senaste uppdatering publicerades kl. 12:06 p.m. ET på lördagen, och det har inte kommit någon uppdatering eller efteranalys sedan dess. Attackvägen har inte heller offentliggjorts, och användarna vet inte exakt hur incidenten inträffade. Tills en efteranalys publiceras är det bara gissningar från alla som hävdar att de känner till en specifik sårbarhet. Många ställde direkta frågor om problemet till Blinks X-konto. En användare frågade hur man skulle kunna veta om man drabbats, och en annan person uppgav att hen snabbt behövde tillgång till pengar för att ordna en begravning.
”Snälla, ungefär hur lång tid kommer det att ta innan allt fungerar som vanligt? Jag måste betala några brådskande begravningskostnader”, skrev användaren i Blinks tråd. X-kontot svarade denna person och skrev:
”Vi arbetar på att återställa tjänsten så snart som möjligt. En patch håller på att rullas ut. Vi återkommer med uppdateringar inom kort.”

Den här artikeln har översatts från engelska med hjälp av AI. Den engelska originalversionen är den auktoritativa källan; automatiska översättningar kan innehålla felaktigheter, särskilt i juridisk och regulatorisk terminologi.