I måndags meddelade Swiss Bitcoin Pay, en betalningsförmedlare för handlare som inte förvarar tillgångar, att man upptäckt att en illvillig användare fått tillgång till företagets interna system. Företaget uppgav att teamet tror att användaren fått tillgång till information såsom kundernas e-postadresser, bitcoinadresser och IBAN-nummer.
Det schweiziska Bitcoin-betalningsföretaget har just stängt ner efter ett mystiskt intrång
SKRIVEN AV

DELA
Viktiga punkter
- Swiss Bitcoin Pay avslöjade den 14 september att information såsom e-postadresser, bitcoin-adresser och IBAN-nummer kan ha hamnat i fel händer.
- Företaget ansluter sig till minst fem kryptoföretag som drabbats av dataintrång under 2026, vilket ger bedragare ytterligare ammunition.
- Swiss Bitcoin Pay uppger att medlen är säkra, men att dess servrar förblir offline medan intrånget den 14 september utreds.
Skadlig användare får tillgång till Swiss Bitcoin Pays system
År 2026 har det inte varit någon brist på dataintrång, och den 14 september förklarade Swiss Bitcoin Pay att en ”illvillig användare” kan ha fått tillgång till företagets system. Företaget, som grundades i slutet av 2022, är i grunden en icke-förvarande BTC-betalningsleverantör som handlare kan använda för att ta emot bitcoin.
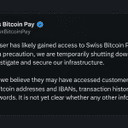
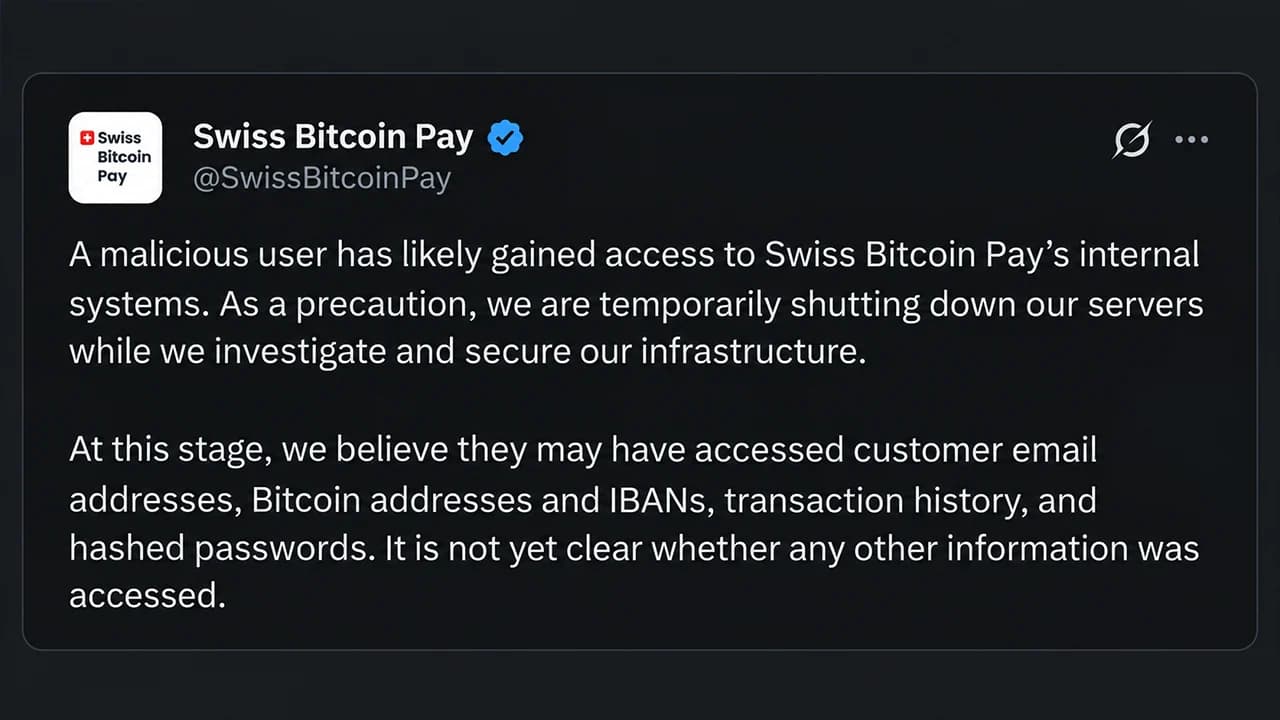
På företagets webbplats anges att applikationen används av mer än 1 000 handlare i 21 länder. På måndagen offentliggjorde det officiella X-kontot informationen om dataintrånget. ”En illvillig användare har troligen fått tillgång till Swiss Bitcoin Pays interna system. Som en försiktighetsåtgärd stänger vi tillfälligt ner våra servrar medan vi utreder och säkrar vår infrastruktur”, skrev Swiss Bitcoin Pay.
Teamet förklarade sedan att de tror att användaren kan ha ”fått tillgång till kundernas e-postadresser, Bitcoin-adresser och IBAN-nummer, transaktionshistorik samt hashade lösenord”.
Kryptobranschen står inför en våg av dataintrång
Nyheten kommer samtidigt som 2026 har präglats av en flodvåg av dataintrång inom kryptobranschen, samt denna veckas incident med Revolut. Enligt rapporterna svarade Revolut på ett e-postmeddelande från en domän som tillhörde en myndighet men som drevs av en illvillig aktör.
Revolut ska enligt uppgift ha avslöjat hemadressuppgifter, e-postadresser, telefonnummer, kopior av pass eller körkort, verifieringsselfies och IBAN-nummer. Utöver detta drabbades även Trezor, Pocket Bitcoin, Bits of Gold och Safepal av dataintrång. Schweiziska Bitcoin Pay uppgav att användarnas medel var ”säkra” och att ”alla belopp som användarna har rätt till kommer att återbetalas i sin helhet”. Teamet tillade att de inte visste när de skulle öppna igen, men att de arbetade på saken.
Kunder och användare hos något av dessa företag som drabbats av dataintrång bör utgå från att deras personuppgifter, e-postadresser, telefonnummer och hemadresser sannolikt är kända. Framöver är det bästa de drabbade kunderna kan göra att vara vaksamma och hålla utkik efter nätfiskeförsök, falska supportmeddelanden, bedrägliga brev och okända uppringare.



Den här artikeln har översatts från engelska med hjälp av AI. Den engelska originalversionen är den auktoritativa källan; automatiska översättningar kan innehålla felaktigheter, särskilt i juridisk och regulatorisk terminologi.