Zdi se, da je en napadalec v isti minuti vdrl v dva ločena kriptoprojekta, pri čemer je iz pretvornika Fetch.ai odnesel 8,72 milijona FET, medtem ko je na Nunetu skoval približno 408,5 milijona NTX. Skupna škoda je znašala okoli 2,01 milijona dolarjev, a najbolj nenavadna številka se je skrivala prav v napadu na NTX. Novo ustvarjene kriptovalute so predstavljale približno 42 % ponudbe tega tokena. Cena FET je padla. Trg NTX je dejansko izgubil nadzor.
En napadalec je napadel dva kriptoprojekta in pobegnil z 2 milijonoma dolarjev
NAPISAL

DELI

Ključne ugotovitve
- Fetch.ai je izgubil 8,72 milijona FET, potem ko je ogrožen podpisni ključ odprl njegov konverter.
- NTX je utrpel hud udarec, potem ko je bilo izdano 408,5 milijona novih tokenov, kar predstavlja približno 42 % ponudbe.
- Fetch.ai je oba napada povezal z istim časovnim oknom, vendar še vedno ni znano, kako so ključi prišli v napačne roke.
En napadalec, dva kriptoprojekta in 2 milijona dolarjev manj
V noči iz sobote na nedeljo je nekdo, ki je imel prave kriptografske ključe, uspel skoraj sočasno napasti dva kriptoprojekta, s čimer je to, kar bi lahko izgledalo kot nepovezani izkoriščevalski napadi, spremenil v en zelo nenavaden rop v vrednosti 2 milijona dolarjev. Na strani Fetch.ai je iz pretvornika tokenov izginilo 8.721.530 FET, vrednih približno 1,55 milijona dolarjev. Po drugi strani pa napadalec ni le ukradel kovancev, ki so že bili nekje shranjeni.

Ustvaril je približno 408,5 milijona novih NTX, ki so bili v tistem trenutku vredni približno 452.000 do 463.000 dolarjev. Ta izdaja je predstavljala približno 42 % ponudbe NTX. Peckshield, Blockaid in Fetch.ai so to dejavnost na koncu povezali z istim sklopom denarnic.
En podpis je odprl trezor FET
Najnovejša kraja FET ni bila primer, ko bi nekdo odkril domiselno matematično pomanjkljivost in izkoristil pametno pogodbo. Pogodba TokenConversionManagerV3 podjetja Fetch.ai je prek svoje funkcije conversionIn() sprejela veljaven podpis pooblaščenca za pretvorbo. Problem je bil v tem, da je bil ta podpis v bistvu »vratar«. Za razliko od funkcije conversionOut() ta funkcija ni izvedla modifikatorja checkLimits(amount), niti ni preverila v verigi, ali so bili ustrezni tokeni drugje zaklenjeni ali uničeni.
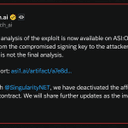
Ko je bil podpisni ključ ogrožen, je napadalec lahko ustvaril novo veljavno sporočilo, ki je kazalo na njegov lastni naslov. Že po eni transakciji je preostala zaloga FET pretvornika izginila. Predhodna preiskava podjetja Fetch.ai je izsledila, da so bili ogroženi podatki za avtentifikacijo povezani z zadnjim podpisnim ključem, ki ga uporablja medverigovni most SingularityNET. Ogrožen je bil tudi ločen ključ za kovanje NTX, pri čemer je podjetje Fetch.ai navedlo, da sta se obe poti napada začeli v isti minuti.

Prav v tem trenutku zgodba postane še bolj nenavadna. Ne gre le za dva projekta, ki sta imela hkrati slaba vikenda. Zdi se, da je isti napadalec pridobil pristojnosti, s katerimi je lahko odobril transakcije v povezani infrastrukturi, nato pa jih je uporabil skoraj sočasno.
408,5 milijona tokenov se je pojavilo iz nič
Na strani NTX je bil napad precej bolj uničujoč za sam token. Namesto da bi izpraznil denarnico z omejenim zneskom, je napadalec pridobil zmožnost ustvarjanja novih kovancev. V obtok je nenadoma vstopilo približno 408,5 milijona NTX, kar ustreza približno 42 % ponudbe.
Drugače povedano, za vsakih 10 NTX, ki so že bili v ponudbi, je napadalec nenadoma ustvaril ekvivalent približno štirih dodatnih.

To je huda težava za token z majhnim obsegom trgovanja. Menjalni tečaj NTX je pred incidentom znašal okoli 0,0013 USD. Tržni podatki so pokazali, da je padel za več kot 70 % in dosegel najnižjo vrednost 0,000328 $, medtem ko so kasnejši podatki prikazovali še nižje cene, saj se je likvidnost poslabšala. Nekateri sledilci so zabeležili padce od 96 % do 99 %, čeprav so se natančne cene med posameznimi trgi močno razlikovale, ker je bil trg tako redko trgovan.
FET je utrpel povsem drugačen udarec. Njegova ponudba v obtoku se ni nenadoma povečala, saj je napadalec ukradel obstoječe zaloge iz pretvornika. FET je po različnih virih padel za približno 5 % do 8 %, kar je sicer boleče, a nikakor ne primerljivo z propadom NTX.
Plena se je hitro spremenila v ETH
Napadalec ukradenih sredstev ni preprosto pustil ležati. PeckShield je spremljal skupino denarnic, ki je iztržek zamenjala v 546,36 ETH, kar je takrat znašalo približno 1,44 milijona dolarjev. Kasnejši posnetek stanja podjetja Fetch.ai je pokazal približno 547,89 ETH poleg približno 230 milijonov NTX, ki so še vedno ostali v enem denarniku.

Ta preostali NTX je pomemben, ker velik del novo izdanih kovancev očitno še ni bil prodan, ko je Fetch.ai objavil svojo prvotno analizo. Trg se je zato moral spoprijeti ne le s kovanci, ki so bili že odvrženi na trg, ampak tudi s stotinami milijonov več, ki so potencialno viseli nad tankimi knjigami naročil.
Fetch.ai je navedel, da sredstva v zakladnici, denarnice borz ter kovanci uporabnikov, ki jih imajo v lastnem varstvu ali na borzah, niso bili prizadeti. Ekipa je začela sodelovati s SingularityNET, da bi onemogočila prizadete denarnice in pogodbe, hkrati pa opozorila uporabnike, naj ignorirajo nezaželena sporočila in se zanašajo na uradne kanale.
Manjkajoči odgovor je, kako so ključi ušli
Preiskovalci so mehanizem napada pojasnili veliko bolje kot njegov izvor. SlowMist je podrobno opisal, kako je pretvornik FET sprejel kompromitirani podpis, medtem ko je Fetch.ai identificiral podpisnika mostu SingularityNET in ključ za kovanje NTX, ki sta bila vpletena. Kar pa še nihče ni javno ugotovil, je, kako so bila ta pooblastila sploh kompromitirana.
Še ni potrjenega javnega odgovora, ki bi pokazal, ali so ključe v roke napadalca prišli zaradi lažnega ribarjenja, vdora v strežnik, izpostavljene varnostne kopije ali česa drugega. Prav tako je treba pojasniti, kam so izginili na stotine milijonov na novo izdanih NTX, skupaj z vprašanjem, ali lahko borze zamrznejo označena sredstva ali se lahko dodatna ponudba kako drugače nevtralizira.
Blockchain je naredil točno tisto, kar so mu narekovali veljavni podpisi. To je morda najbolj nenavaden del celotnega dogodka. FET se je upognil. NTX se je zlomil.



Ta članek je bil iz angleščine preveden z umetno inteligenco. Izvirna angleška različica je verodostojni vir; samodejni prevodi lahko vsebujejo netočnosti, zlasti pri pravni in regulativni terminologiji.