Злоумышленник превратил крошечную оставшуюся долю токенов в выигрыш в размере 86 000 долларов, воспользовавшись уязвимостью в контракте UNCX Network, предусматривающем поэтапное предоставление прав на активы. В результате взлома, произошедшего 14 октября, была выявлена уязвимость в системе учета, предназначенной для блокировки активов, в которой по-прежнему находилось 3,25 млн долларов.
Уязвимость на $86 000 потрясла криптопул для блокировки токенов
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- 14 октября компания Blockaid, специализирующаяся на безопасности, выявила уязвимость в общем пуле вестинга UNCX на Ethereum, которая позволила злоумышленнику похитить 86 000 долларов.
- Исследователи Exvul установили, что уязвимость UNCX была связана с ошибкой в учете долей, которая привела к раскрытию депозитов по 5 токенам.
- UNCX ограничила открытие новых позиций в пуле, поскольку сохранялись вопросы относительно оставшихся в пуле 3,25 млн долларов.
Как уязвимость на сумму 86 000 долларов превратила блокировку токенов в обязательство
В среду компания Blockaid, специализирующаяся на безопасности блокчейнов, подняла тревогу в связи с уязвимостью, направленной против UNCX Network, ранее известной как Unicrypt. Сообщается, что вместо кражи приватных ключей или взлома отдельных кошельков злоумышленник манипулировал собственным механизмом учета контракта, чтобы вывести токены, принадлежащие другим пользователям.
«Злоумышленник создал позиции с отсроченным выпуском в общем пуле токенов, разблокировал одну из крупных позиций, пополнил пул токенами, а затем отменил пополненную позицию, чтобы с помощью оставшейся небольшой позиции с отсроченным выпуском вывести заблокированные токены других пользователей», — написала Blockaid в X.
Настоящим поводом для удивления стало то, что осталось после атаки. Примерно 3,25 млн долларов по-прежнему находились внутри затронутого смарт-контракта Ethereum, когда Blockaid обнаружила, что атака продолжается. Исследователи по безопасности из Exvul впоследствии предоставили подробное объяснение учетной уязвимости, которая сделала кражу возможной.
Что такое общий пул вестинга токенов?
Чтобы понять суть инцидента, полезно знать, чем на самом деле занимается UNCX. Платформа, работающая с 2020 года, предоставляет криптовалютным проектам инструменты для блокировки ликвидности и распределения токенов в соответствии с заранее установленными графиками. Её услуги помогают основателям, разработчикам и инвесторам гарантировать, что определённые активы не могут быть проданы до согласованной даты.
Вестинг токенов работает во многом так же, как корпоративная программа вознаграждения акциями. Вместо того чтобы получить всё сразу, получатели получают свои активы постепенно, иногда после первоначального периода ожидания. Такая схема препятствует ранней продаже и помогает участникам оставаться приверженными долгосрочным перспективам проекта.
Общий пул вестинга выводит эту схему на новый уровень. Вместо того чтобы использовать отдельный контракт для каждого распределения, несколько проектов в сфере децентрализованных финансов (DeFi) размещают токены в общей инфраструктуре смарт-контрактов. Каждая позиция имеет свой собственный зарегистрированный баланс и график высвобождения, в то время как контракт ведет учет для всех участников.
Это удобно, как правило, дешевле и проще в управлении. Но есть одна загвоздка. Когда общий учет выходит из строя, средства, принадлежащие несвязанным проектам, могут внезапно оказаться в одинаковом затруднительном положении.
Незначительная оставшаяся позиция стала «золотым билетом» для злоумышленника
По данным Exvul, уязвимость была связана с контрактом VestingManager проекта UNCX и его обработкой выпущенных и аннулированных долей токенов. Эти доли представляют собой бухгалтерские права на токены, хранящиеся внутри контракта.
Сначала злоумышленник создал новые позиции с отсроченным выпуском, а затем выпустил токены из значительной позиции. Впоследствии в пул были внесены дополнительные токены, а ранее пополненная позиция была аннулирована. Эта последовательность действий привела к критическому бухгалтерскому несоответствию.
Исследователи в области безопасности объяснили, что функция release() контракта уменьшала глобальную величину _totalTokenShares, не удаляя при этом соответствующим образом выпущенные доли из записи _depositedShares позиции. Когда позже позиция была аннулирована, контракт вычел доли, используя первоначально зафиксированный депозит, фактически дважды учитывая одно и то же уменьшение. Прямое пожертвование токенов ещё больше исказило расчёты.
В результате образовалась крошечная остаточная позиция с ограниченным доступом, которая могла претендовать на активы, обеспечивающие депозиты других пользователей. Говоря простым языком, реестр контракта перестал точно отражать, кто на что имеет право. Злоумышленник нашёл способ заставить практически пустую позицию вести себя так, будто она обладала гораздо более значимыми правами. Для этого не потребовалось кражи закрытых ключей. Всю тяжёлую работу проделала собственная математика контракта.
Украдено десять токенов: исследователи отслеживают путь денег
Первоначально сообщалось, что кража затронула пять различных криптовалют: EDGEN, ZC, PEPECOIN, LO0P и PAAL. В более позднем обновлении от UNCX количество было увеличено до десяти токенов. И вот здесь-то и кроется настоящая загвоздка. Злоумышленник не просто снимал деньги со счета, который он контролировал. Неверные расчёты долей, как утверждается, позволили одному участнику получить доступ к активам, принадлежащим другим. Для платформы, чья деятельность основана на предотвращении преждевременного вывода токенов, это особенно неприятная ситуация.
UNCX принимает меры по сдерживанию ущерба
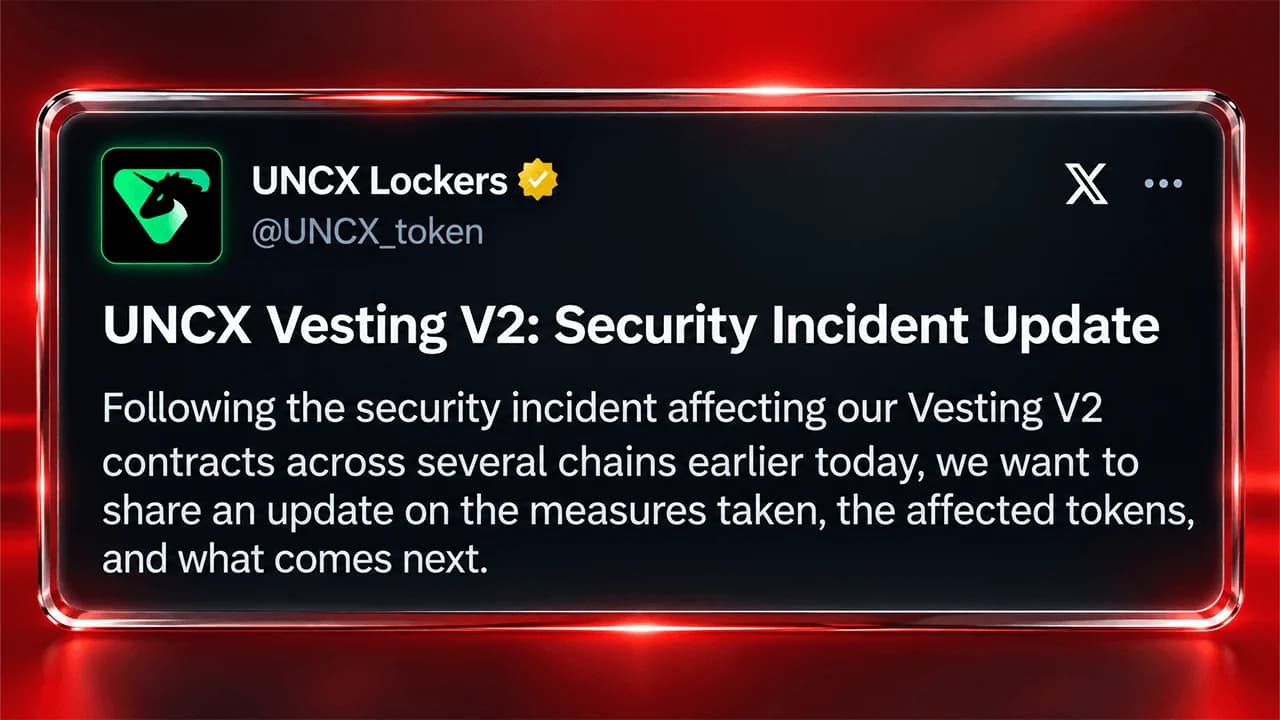
UNCX подтвердила инцидент в X и заблокировала доступ новых позиций с периодом вестинга к затронутому контракту, пока её команда проверяла транзакции и оценивала ущерб. Платформа также установила фиксированную комиссию в размере 100 ETH или эквивалентной суммы для всех контрактов с периодом вестинга, создав ещё одно препятствие для обычной деятельности на время проведения расследования.
В своём последнем обновлении, опубликованном в среду в 19:00 по восточному времени, UNCX подтвердила, что уязвимость затронула десять токенов на четырёх блокчейнах, включая Ethereum, Base, BNB Chain и Robinhood Chain. Компания повысила фиксированные комиссии до уровня свыше 1 000 ETH за каждый блок, увеличила комиссию за токены до 5% и закрыла способы, позволявшие обойти эти сборы.
UNCX подчеркнула, что её механизмы блокировки ликвидности и старые контракты на вестинг не затронуты. Между тем компания сотрудничает с правоохранительными органами и SEAL 911 в расследовании инцидента.
Украденные средства по-прежнему не найдены, несмотря на начало работ по их возврату
UNCX сообщила, что ни первоначальный злоумышленник, ни его подражатели не вернули никаких похищенных средств. Платформа связывается с затронутыми проектами, рекомендует воздерживаться от торговли затронутыми токенами в соответствующих пулах и готовит подробный отчет об инциденте с финансовыми выводами и предлагаемым планом восстановления.
На данный момент окончательный размер убытков остается неопределенным, а злоумышленники по-прежнему удерживают похищенные активы.
Прокуратура Бруклина и ФБР заявили, что ликвидировали 241 сайт, связанный с мошенничеством в сфере криптовалют, и 112 серверов, причастных к мошенническим схемам, в результате которых у американцев были похищены миллионы.
Читать: Прокурор Бруклина и ФБР пресекли международную криптоаферу

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.