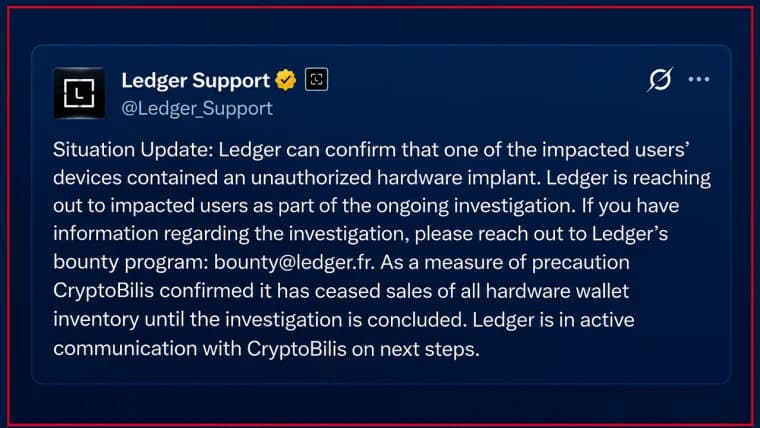
Производитель аппаратных кошельков для криптовалют Trezor предупредил клиентов о потенциально скомпрометированном устройстве, проданном через бывшего официального дистрибьютора, связанного с недавним скандалом, связанным с безопасностью кошельков Ledger, что вызвало опасения, что эта изощрённая атака могла затронуть нескольких производителей.
Trezor предупреждает о взломе после инцидента Ledger и угрозы на $93 млн
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
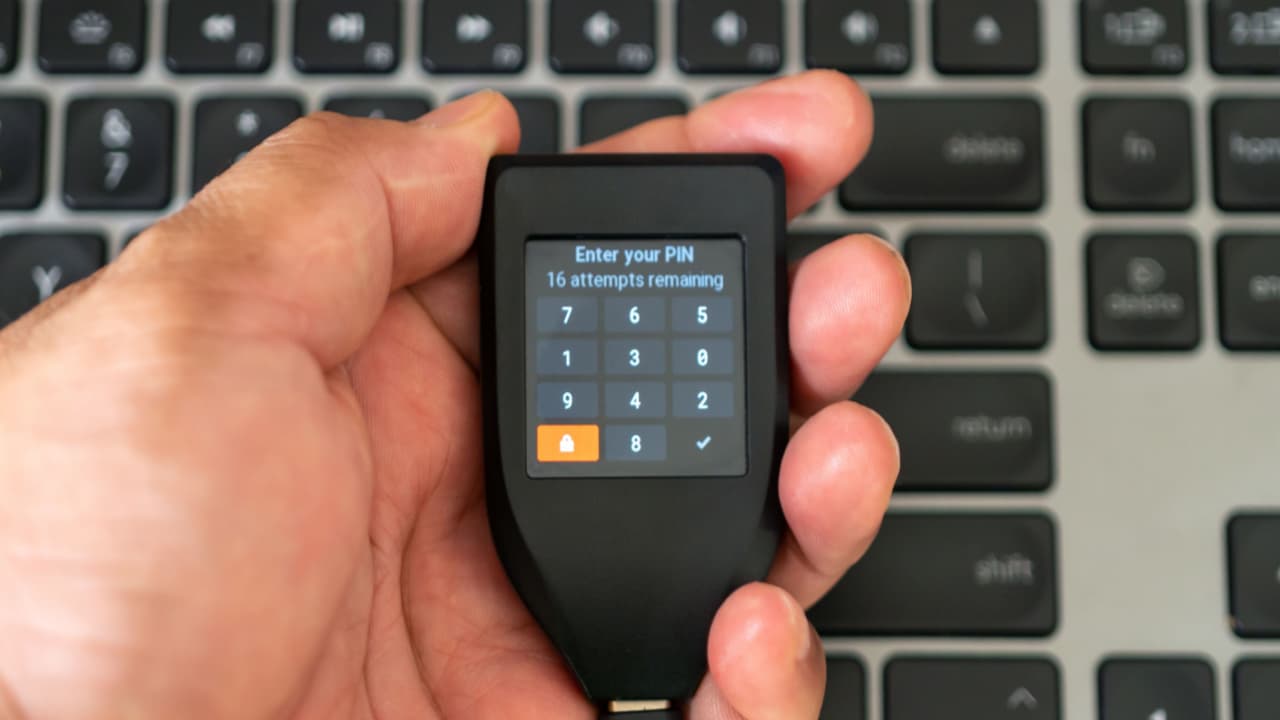
- Компания Trezor сообщила о подозрении на наличие вредоносного аппаратного имплантата в кошельке Safe 5, приобретённом у бывшего официального дистрибьютора CryptoBilis, что потенциально может привести к раскрытию фраз восстановления пользователей.
- Это открытие последовало за скандалом с безопасностью кошельков Ledger на сумму 93 миллиона долларов, связанным с скомпрометированными устройствами, распространявшимися через CryptoBilis, что побудило Trezor значительно сократить свою сеть реселлеров.
- Компания Trezor призвала клиентов, которые приобретали устройства у CryptoBilis с марта 2026 года, перевести свои средства в новые кошельки с новыми фразами восстановления, пока продолжается расследование.
В заявлении, опубликованном в пятницу, компания Trezor сообщила, что её команда по безопасности получила достоверное сообщение о наличии вредоносного аппаратного имплантата внутри устройства Trezor Safe 5, приобретённого у CryptoBilis — бывшего официального дистрибьютора в Юго-Восточной Азии, который также был замешан в инциденте с Ledger.
Затронутое устройство было приобретено в августе через индонезийскую платформу электронной коммерции Tokopedia, и клиент сообщил о находке компании Trezor 28 октября.
По данным Trezor, имплантат представляет собой дополнительную печатную плату, установленную между основной платой кошелька и экраном, оснащенную сотовым модулем и антенной. Устройство, как утверждается, фиксирует информацию, отображаемую на экране, включая фразу восстановления кошелька, и передает её через мобильную сеть при подключении к источнику питания.
Trezor сообщила, что изучила фотографии и опросила клиента, но пока не провела физическую экспертизу устройства. Компания рассматривает это сообщение как достоверное и ожидает результатов лабораторной проверки.
По словам компании, в связи с предполагаемым взломом не поступало сообщений о краже средств у клиентов Trezor.
Обнаружение в Trezor последовало за скандалом с Ledger
Это обнаружение последовало за крупным инцидентом в сфере безопасности, затронувшим конкурирующего производителя аппаратных кошельков Ledger, который 9 октября начал расследование убытков клиентов после появления сообщений о том, что устройства, распространяемые через CryptoBilis, были физически модифицированы.
Впоследствии Ledger подтвердила, что некоторые устройства были взломаны в результате сложной атаки на цепочку поставок, а потери пользователей в криптовалюте, по имеющимся данным, оцениваются в 93 миллиона долларов.
Как ранее сообщал Bitcoin.com News, компания Trezor отреагировала на скандал с Ledger, объявив о планах резко сократить сеть авторизованных реселлеров с 1 января 2027 года, стремясь усилить контроль над распространением своих устройств.
В то время Trezor утверждала, что у неё нет доказательств взлома устройств под собственным брендом. Однако 9 октября компания уже аннулировала авторизацию CryptoBilis и приступила к расследованию потенциально затронутых продуктов.
Ledger приписала эту широкомасштабную операцию высокоорганизованной преступной группировке, которая, по имеющимся данным, потратила миллионы долларов на организацию атаки. Производитель также сообщил, что проверил образцы из собственного запаса, но не обнаружил взломанных устройств.
Trezor пока не установила, была ли предполагаемая атака на её устройства совершена теми же злоумышленниками, что и атаки на устройства Ledger.
Компания настоятельно рекомендует всем, кто приобрел устройство Trezor у CryptoBilis с марта 2026 года, немедленно перевести свою криптовалюту в новый кошелек с вновь сгенерированной фразой восстановления. Простое восстановление существующей фразы восстановления потенциально скомпрометированного кошелька на другом устройстве не устранит риск.
Клиентам, которые ещё не инициализировали свои устройства, не рекомендуется их использовать. Trezor сообщила, что пострадавшие покупатели имеют право на получение устройства на замену, отправленного непосредственно компанией, или ваучера, покрывающего стоимость нового кошелька.
Компания подчеркнула, что её предупреждение распространяется на все модели Trezor, приобретённые через CryptoBilis, хотя о предполагаемом вредоносном коде сообщалось только в отношении одного устройства Safe 5.
Trezor сообщила, что не получала аналогичных сообщений от других реселлеров и координирует свои действия с компанией Ledger и исследователями в области безопасности в ходе продолжающегося расследования.
По имеющимся данным, злоумышленники, похитившие криптокошельки Ledger, похитили 4,9 млн долларов у мошенников, занимающихся выполнением заданий, в то время как кризис с аппаратными кошельками усугубился новым поворотом событий.
Читать: У воров криптокошельков новая серьезная проблема: кража у преступников

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРAndrew Hayward
Эндрю — управляющий редактор Bitcoin.com News.