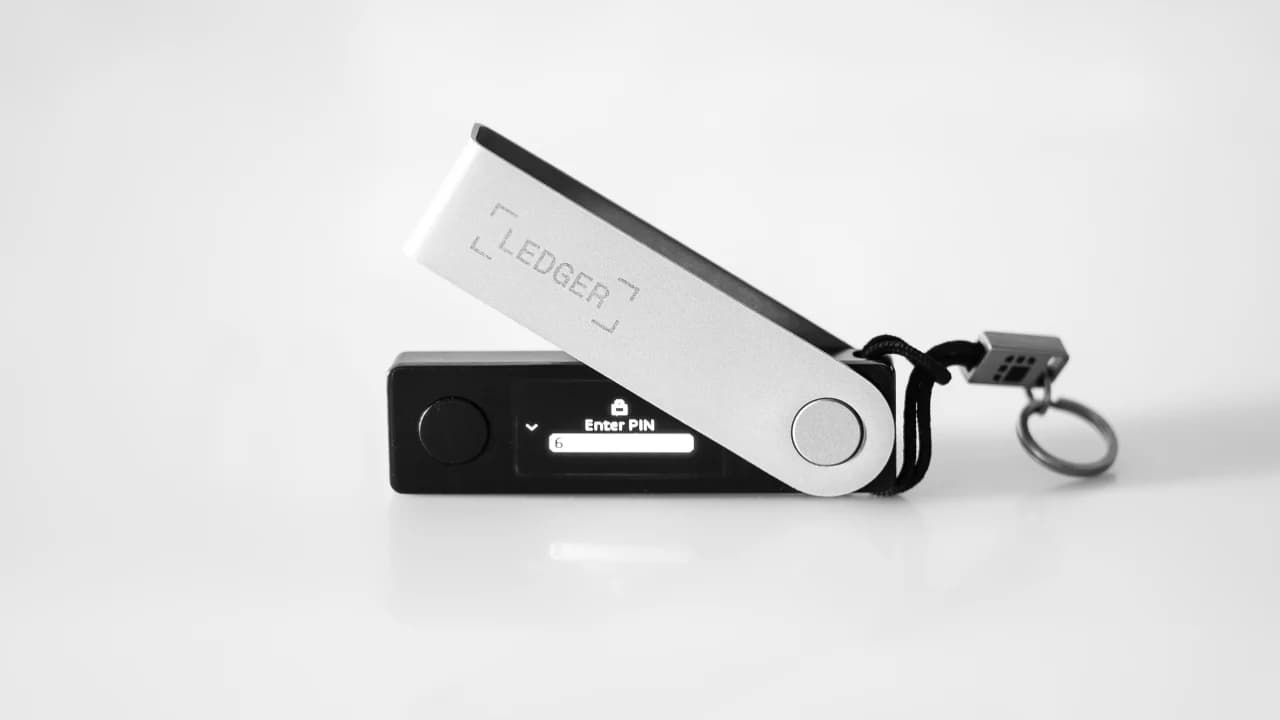
Хакеры разместили код, предназначенный для кражи криптовалюты, на сайтах 178 организаций, в том числе производителя аппаратных кошельков Ledger, взломав платформу для веб-тестирования Optimizely.
Хакеры атаковали Ledger и 177 брендов, подменяя криптоадреса
АВТОР
ПОДЕЛИТЬСЯ
Основные выводы
- Согласно отчету, вредоносное ПО было обнаружено в 188 фрагментах кода Optimizely, относящихся к 178 брендам, включая Ledger, Zoom и HSBC.
- Код заменял скопированные криптовалютные адреса на адреса злоумышленника; к понедельнику было похищено около 7 000 долларов.
- Компания Optimizely сообщила, что устранила уязвимость в системе регистрации, сбросила права доступа, но по-прежнему расследует атаку.
Как происходила атака
Атака произошла вчера, и Скотт Хелм из Report URI, компании, занимающейся мониторингом скриптов веб-сайтов, в тот же день опубликовал подробный отчет об этом инциденте. Он написал:
16 ноября 2026 года посетителям 178 организаций через платформу веб-экспериментов Optimizely был отправлен вредоносный JavaScript-код. В список вошли некоторые из самых посещаемых сайтов в мире: Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger и Peacock.
Optimizely Web позволяет компаниям проводить A/B-тестирование, загружая на каждую страницу небольшой «фрагмент» кода JavaScript с серверов Optimizely. Злоумышленник не взламывал ни один из этих сайтов напрямую; вместо этого он вписал свой собственный код в поле для дополнительного пользовательского кода в проектах Optimizely клиентов, благодаря чему вредоносное ПО доставлялось с домена, которому все затронутые сайты уже доверяли.
Компания Report URI сообщила, что проверила 1 611 фрагментов кода Optimizely и обнаружила, что 188 из них были заражены. Полезная нагрузка представляла собой многофункциональный набор, который подменял адреса криптовалютных кошельков, считывал данные платежных карт, похищал файлы cookie и скриншоты, а также устанавливал наборы эксплойтов для iOS на старые модели iPhone и iPad.
Crypto Clipper
Для пользователей криптовалют самой опасной частью была подмена адресов; различные исследовательские отчеты описывают этот риск следующим образом:
Если зараженный сайт был открыт в любой вкладке, скопированный вами криптовалютный адрес мог быть подменен на адрес, контролируемый злоумышленниками.
Эта тактика, известная как «клиппер», основана на том, что большинство людей копируют и вставляют длинные адреса кошельков, а не проверяют их символ за символом. Report URI сообщил, что первая версия крипто-клиппера злоумышленника появилась в 08:10 UTC, а похищенные средства были переведены на биржи к 13:03 UTC. Хелме подтвердил «подтвержденные транзакции в пользу злоумышленников». К понедельнику на кошельки, связанные с атакой, поступило около 7 000 долларов.
Наличие Ledger в списке выделяется, поскольку клиенты компании являются держателями криптовалюты, а именно на её сайте многие из них скачивают программное обеспечение и следуют инструкциям по настройке. Хронология URI отчета показывает, что фрагмент кода Ledger был удален в 20:41 UTC — одним из первых в ходе массовой очистки, прошедшей примерно с 20:40 до 21:10 UTC.
Optimizely наконец-то отреагировала
Optimizely подтвердила факт взлома, и представитель компании заявил, что посторонний злоумышленник воспользовался уязвимостью в процессе регистрации учетной записи в системе Experimentation, добавив:
«Мы заблокировали доступ к уязвимому пути и развернули исправление. Мы удалили внедренный код из затронутых проектов. Кроме того, мы завершили активные сессии, аннулировали токены и сбросили права доступа для затронутых учетных записей пользователей».
Команда Optimizely также сообщила, что уведомила затронутых клиентов и продолжает расследование инцидента. По данным Report URI, к 21:52 UTC был обнаружен только один зараженный фрагмент кода, который по-прежнему находился в активном состоянии. Один из разработчиков, повторно проверивший результаты очистки, сообщил ночью, что сервер полезной нагрузки злоумышленника по-прежнему отвечает, и оценил общую сумму похищенных средств в 7 040 долларов.
Ещё одна неделя, ещё один инцидент с кошельками
Этот последний инцидент стал кульминацией сложного периода для криптовалютной безопасности, учитывая, что вчера компания Trezor сообщила о взломе у своего партнера по доставке, в результате которого были раскрыты личные данные покупателей. Аналогичным образом, компания Lighter также подтвердила взлом, в результате которого было похищено около 15 миллионов долларов, а хакеры скрывали программы для кражи криптовалюты в поддельных файлах для скачивания игры GTA 6.
Report URI рекомендует всем, кто посещал затронутый сайт 16 ноября, проверить каждый криптовалютный перевод, совершенный в тот день, сравнить адрес получателя с тем, на который планировалось отправить средства, а также обновить iPhone и iPad до версии iOS 18.7.3 или более поздней.

Компания Trezor сообщила о взломе системы партнера по доставке, в результате которого были раскрыты данные по 27 000 заказов, и предупредила клиентов о фишинговых атаках и рисках, связанных с физической безопасностью.
Читать: Хакеры взломали партнера Trezor по доставке, утекли данные покупателей кошельков

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРShiraz JagatiCrypto Reporter
Шираз — журналист и аналитик, чья работа с 2016 года охватывает сферу цифровых активов и развитие технологий, связанных с блокчейном.