Компания Trezor сообщила об обнаружении трёх поддельных кошельков Safe 5, сокращении числа официальных дистрибьюторов примерно на 80 % и обновлении прошивки, блокирующем выявленные вредоносные модули. Покупателям CryptoBilis по-прежнему рекомендуется перевести средства на новые кошельки, а при покупках, совершенных начиная с марта, имеется право на замену устройства.
Trezor нашёл шпионские модули в 3 кошельках и сократил дистрибьюторов на 80%
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Компания Trezor заявила, что не получала сообщений о потере средств клиентов из-за этих вредоносных модулей.
- Прошивка версии 2.13.1 не может защитить фразы восстановления, сохраненные до установки.
- Право на замену распространяется на покупки CryptoBilis, совершенные с марта и далее.
Trezor подробно описывает изменения в прошивке и в списке реселлеров
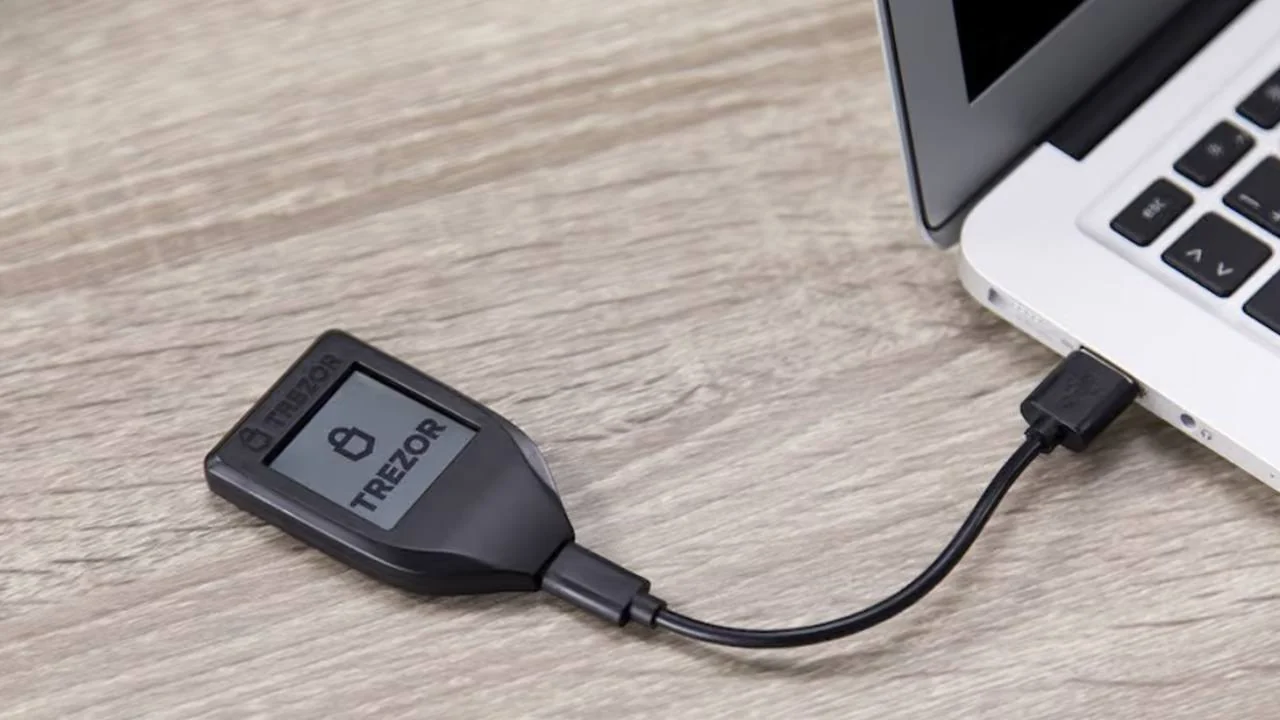
12 ноября производитель аппаратных кошельков Trezor сообщил, что три устройства Safe 5, приобретённые у CryptoBilis — бывшего официального дистрибьютора в Юго-Восточной Азии, — содержали несанкционированные аппаратные имплантаты. В публикации в блоге, посвящённой расследованию, подробно описаны обновление прошивки и более строгие меры контроля за распространением. Версия 2.13.1, выпущенная 11 ноября, предотвращает перехват информации выявленными имплантатами за счёт обновления программного обеспечения, управляющего устройством, сообщила компания.
Все три затронутых устройства были приобретены в период с 20 августа по 23 сентября напрямую у CryptoBilis или через её магазины на платформах Tokopedia и Shopee. Trezor провела лабораторное исследование первого обнаруженного имплантата в Safe 5 и выявила ещё два по фотографиям, предоставленным владельцами. В компанию обратились 48 клиентов, устройства которых проверялись в лаборатории или по фотографиям, присланным владельцами.
Компания заявила:
«Мы сократили нашу сеть реселлеров примерно на 80 %».
Планы по сокращению числа реселлеров появились в октябре, и теперь Trezor характеризует удаленных партнеров как заслуживающих доверия и не представляющих непосредственной угрозы. Оставшиеся продавцы должны соответствовать более строгим требованиям, регулирующим закупку, хранение и доступ к устройствам.
Скрытые платы перехватывали секретные данные кошельков
Внутри Safe 5 несанкционированный имплантат расположен между экраном и основной платой — главной печатной платой устройства, соединяющей электронные компоненты. Согласно анализу Trezor, он копирует отображаемую информацию, не изменяя прошивку или Secure Element — специальный чип безопасности. Добавленная плата записывает слова для восстановления при создании или восстановлении кошелька, а также отображаемые парольные фразы — дополнительные секретные данные, используемые для доступа к отдельным кошелькам.
Имплантат шифрует перехваченную информацию и отправляет её через мобильную сеть на сервер, управляемый злоумышленниками. При отсутствии сигнала он сохраняет данные и продолжает повторять попытки до тех пор, пока передача не состоится. Компания Trezor заявила, что имплантат работает так же, как и те, что были обнаружены в некоторых устройствах Ledger. В случае с Ledger злоумышленники приобретали подлинные устройства, модифицировали их и вновь выставляли на продажу через реселлеров в Юго-Восточной Азии.
В октябре компания Ledger подтвердила наличие несанкционированного аппаратного имплантата в кошельке одного из пострадавших клиентов. Результаты исследования Trezor ограничились устройствами Safe 5, приобретёнными у CryptoBilis. Проверка устройств других региональных реселлеров не выявила следов взлома, и компания не сообщила о подтверждённых случаях наличия имплантатов в других моделях.
Покупателям CryptoBilis по-прежнему нужны новые кошельки
Хотя обновление блокирует перехват данных с помощью выявленных имплантатов, ранее подвергшиеся риску резервные копии кошельков остаются скомпрометированными. Trezor продолжает рекомендовать покупателям CryptoBilis переводить средства на вновь созданные кошельки, поскольку замена аппаратного обеспечения при повторном использовании той же фразы восстановления не устраняет эту уязвимость. Владельцам устройств, в отношении которых есть подозрения о взломе, было рекомендовано сохранить их и воздержаться от настройки или использования до получения инструкций от службы поддержки.
Право на замену распространяется на все модели, приобретённые у CryptoBilis начиная с марта. Ограничения на доставку могут потребовать выбора другой модели с возмещением разницы в цене, доставки в другую страну или возврата средств. Клиентам было предложено оформлять замену через официальную службу поддержки Trezor, а покупателям, испытывающим сомнения, также рекомендовано проверить происхождение своего устройства.
Trezor предупредил, что мошенники могут выдавать себя за сотрудников, предлагающих замену или возврат средств, и вновь подчеркнул, что компания никогда не запрашивает фразы восстановления. Компания продолжила сотрудничество с SEAL 911 — службой экстренного реагирования Security Alliance на инциденты, связанные с криптовалютами. Кроме того, она пообещала вознаграждение тому клиенту, который первым сообщил об имплантате.

Узнайте, почему Trezor необходим для подлинного владения биткойнами, а также о рисках, связанных с хранением ваших цифровых активов на биржах.
Читать: Trezor: Если у вас нет ключей, вы не являетесь владельцем биткоинов

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРKevin Helms
Кевин Хелмс — криптовалютный журналист, специализирующийся на биткоине, регулировании блокчейна и глобальных рынках цифровых активов.