На фоне скандала вокруг аппаратного кошелька Ledger, в ходе которого возникли подозрения, что сторонний розничный продавц распространял подделанные устройства, конкурирующий производитель аппаратных кошельков Trezor объявил, что с 1 января 2027 года аннулирует разрешения отдельных реселлеров.
Trezor сокращает дистрибьюторов после инцидента Ledger на $93 млн
АВТОР

ПОДЕЛИТЬСЯ

Основные выводы
- Trezor сокращает сеть авторизованных реселлеров с 1 января 2027 года, мотивируя это стремлением уменьшить количество партнеров и усилить контроль над тем, как его аппаратные кошельки попадают к клиентам.
- Это решение было принято после инцидента с безопасностью, произошедшего 9 октября с компанией Ledger, в ходе которого злоумышленники, как утверждается, подделали устройства, проданные через стороннего реселлера, что привело к убыткам, оцениваемым в 93 миллиона долларов.
- Trezor утверждает, что нет никаких доказательств того, что его собственные устройства были скомпрометированы, и описывает реорганизацию сети дистрибьюторов как меру предосторожности на фоне растущих опасений относительно безопасности цепочки поставок аппаратных кошельков.
Trezor ужесточает свою дистрибьюторскую сеть после инцидента с безопасностью Ledger
Коммерческий директор Trezor Дэнни Сандерс сообщил о решении компании сократить программу авторизованных реселлеров, опубликовав в X официальное письмо, разосланное избранным партнерам. Этот шаг призван усилить контроль над цепочкой поставок и обеспечить возможность тщательного отслеживания пути каждого устройства от производителя до покупателя.
«Недавняя атака на цепочку поставок другого бренда аппаратных кошельков подтвердила то, о чём мы всегда знали. Безопасность аппаратного кошелька зависит от того, каким путём он попадает к владельцу, и каждое устройство, которое проходит через руки тех, кого мы не можем должным образом проверить, подвергает риску чьи-то сбережения», — говорится в письме Trezor, адресованном реселлерам.
Далее в письме отмечается:
«Поэтому мы приняли трудное решение значительно сократить нашу сеть реселлеров — до такого размера, чтобы мы могли тщательно проверять каждого оставшегося партнера».
Инцидент с Ledger на сумму 93 миллиона долларов бросает тень на безопасность аппаратных кошельков
Решение Trezor последовало за инцидентом с нарушением безопасности Ledger, который стал известен 9 октября 2026 года. Согласно сообщениям, злоумышленники организовали сложную атаку на физическую цепочку поставок, предположительно впаяв скрытые аппаратные имплантаты в устройства, распространяемые через стороннего реселлера; предполагаемый ущерб составил 93 миллиона долларов.
В письме Trezor подтверждается, что партнерские отношения с конкретными реселлерами будут официально прекращены 1 января 2027 года, при этом четко указывается, что данное решение не свидетельствует о каком-либо взломе систем или аппаратных устройств компании. «Позвольте выразиться совершенно ясно: нет ни одного доказательства того, что устройства Trezor были скомпрометированы. Это превентивная мера, принятая из соображений крайней осторожности», — поясняется в письме компании.
Год неудач в сфере безопасности
Для производителей аппаратных кошельков этот год оказался ужасным: произошло почти дюжина инцидентов, включая утечки данных, раскрытие информации о лазерной инжекции ошибок, ошибку энтропии в прошивке и, наконец, последний инцидент, связанный с цепочкой поставок. Наряду с этим в августе компания Trezor столкнулась с утечкой данных, связанной со сторонним поставщиком услуг по выполнению заказов, в результате чего была раскрыта личная информация десятков тысяч клиентов.
Что касается безопасности цепочки поставок, Trezor признает, что обеспечение целостности своей дистрибьюторской сети остается непрекращающейся проблемой.
«Работа над безопасностью цепочки поставок никогда не заканчивается, поэтому мы повышаем планку требований для каждого партнера, продолжающего сотрудничество с Trezor, с помощью обновленной правовой базы и более тщательных проверок того, как устройства закупаются, хранятся и обрабатываются. Мы предъявляем более высокие требования ко всем участникам цепочки, включая нас самих», — говорится в письме компании.
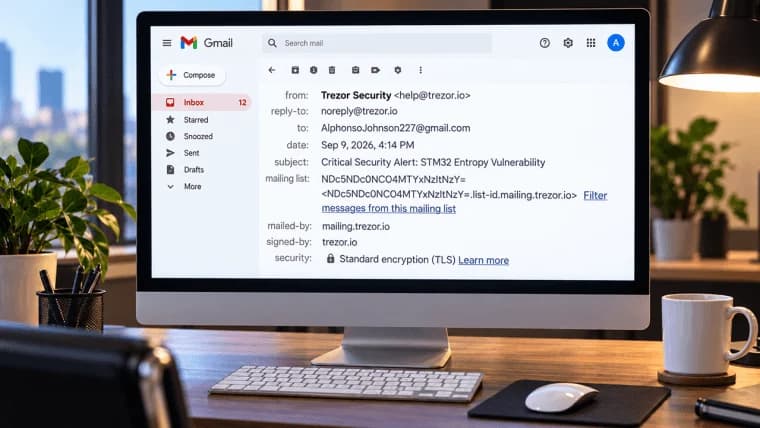
Trezor, Bitbox и Cointracking предупреждают пользователей о том, что в результате взлома общего почтового провайдера начались фишинговые атаки, направленные на владельцев криптовалют.
Читать: Хакеры взломали электронную почту Trezor и Bitbox, чтобы атаковать пользователей криптовалют

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.