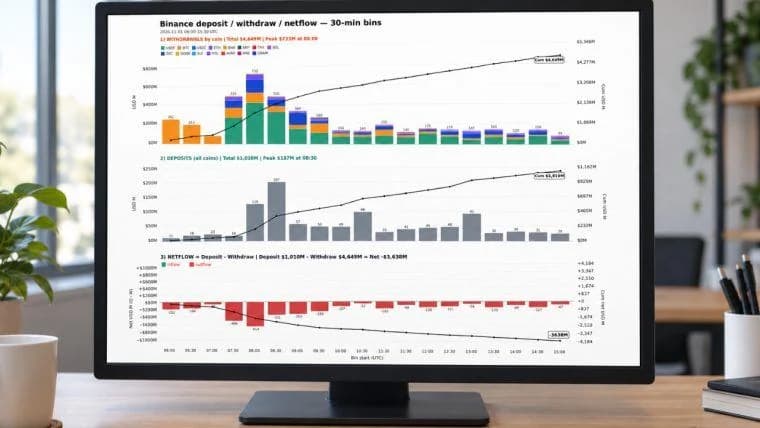
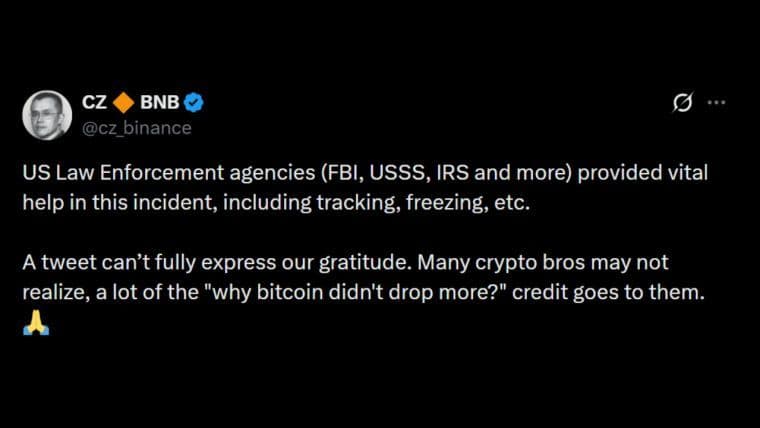
Fondurile furate de la Binance au trecut prin aproximativ 12.000 de portofele în mai puțin de patru zile, a constatat Elliptic. Operațiunea s-a desfășurat pe 11 blockchain-uri, iar firma a estimat că probabil doar o sumă neglijabilă a fost retrasă.
Fonduri furate din atacul asupra Binance: în 12.000 portofele în 4 zile
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Operațiunea a utilizat aproximativ un portofel nou la fiecare 25 de secunde.
- Elliptic a identificat o automatizare convențională, mai degrabă decât dovezi ale utilizării agenților AI.
- Aproximativ 3,24 miliarde de dolari rămăseseră în adresele legate de furt la data de 2 noiembrie.
Mii de portofele extind traseul spălării banilor
Activele criptografice furate de pe Binance au fost transferate prin aproximativ 12.000 de portofele pe 11 blockchain-uri în mai puțin de patru zile, a raportat firma de analiză blockchain Elliptic pe 2 noiembrie. Analiza sa privind operațiunea de spălare a banilor prin cele 12.000 de portofele a urmărit peste 40.000 de tranzacții în urma furtului de 6,43 miliarde de dolari din 29 octombrie. Elliptic a declarat:
„Spălarea de bani este extrem de complexă și, în mod evident, automatizată.”
Chainalysis identificase pe 30 octombrie modele suspecte de spălare automatizată, observând transferuri repetate între adrese și reveniri către portofele utilizate anterior. Multe adrese destinatar au primit exact 1 TRX, criptomoneda nativă a rețelei Tron, ca taxă de tranzacție, înainte de a accepta și de a redirecționa sume mai mari. Această secvență recurentă sugera că un software redistribui sumele obținute.
Furtul în sine a implicat puncte de intrare suplimentare și a ocolit controalele de aprobare, a declarat Richard Teng, co-CEO al Binance, într-un videoclip distribuit pe 30 octombrie. El a descris o anchetă care s-a extins dincolo de un laptop compromis, suspectat inițial. Un mecanism de autodistrugere a distrus, de asemenea, instrumentele de atac și urmele, complicând ancheta bursei.
Transferurile automatizate conduc către seifuri și amestecarea Bitcoin-ului
Elliptic a identificat intervale de timp fixe, sume prestabilite și încercări repetate oarbe. Aceste tipare indicau scripturi software convenționale. Firma nu a găsit dovezi că un software de inteligență artificială lua decizii cu privire la transferuri.
Atacatorul a folosit, de asemenea, seifuri de împrumut, contracte de protocol care acceptă depozite și procesează retrageri, pentru a depune de la o adresă și a retrage către altele fără un transfer direct între ele. Amestecarea Bitcoin a început pe 1 noiembrie, cu aproximativ 28 BTC, în valoare de 2,2 milioane de dolari, care au trecut prin 18 tranzacții „coinjoin” până la începutul zilei de 2 noiembrie. Tranzacțiile „coinjoin” combină intrările și ieșirile de Bitcoin ale mai multor utilizatori în tranzacții comune, făcând mișcările individuale mai greu de urmărit.
Încercările de a muta activele s-au suprapus cu pauza de urgență a schimburilor Thorchain. Protocolul, care permite schimburi de criptomonede între blockchain-uri, a activat măsuri de protecție după o discrepanță contabilă care a implicat 10 ETH pe 31 octombrie. Chainalysis a declarat că defecțiunea a întârziat în mod neintenționat spălarea de bani legată de furtul de pe Binance.
Bursele se confruntă cu presiuni pentru a bloca încercările de retragere de numerar
Biroul Federal de Investigații (FBI) a atribuit furtul de la Binance Coreei de Nord pe 31 octombrie, identificând activitatea ca fiind a grupului „Tradertraitor”, un grup de hackeri sponsorizat de statul nord-coreean. În colaborare cu Serviciul Secret al SUA și Departamentul de Investigații Penale al IRS, s-au observat conversii în principal în ether. Autoritățile au îndemnat platformele de tranzacționare, operatorii de infrastructură și serviciile financiare descentralizate să blocheze tranzacțiile care implică adresele menționate.
Intervenția depinde parțial de activele implicate. Înghețarea stablecoin-urilor și controalele prin liste negre permit emitenților să împiedice adresele desemnate să transfere token-uri chiar și atunci când deținătorii controlează cheile portofelelor lor. Platformele de tranzacționare pot restricționa separat depozitele sau pot îngheța conturile, oferind un alt punct de intervenție pentru criptomonedele care nu pot fi înghețate la inițiativa emitentului.
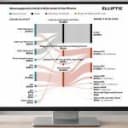
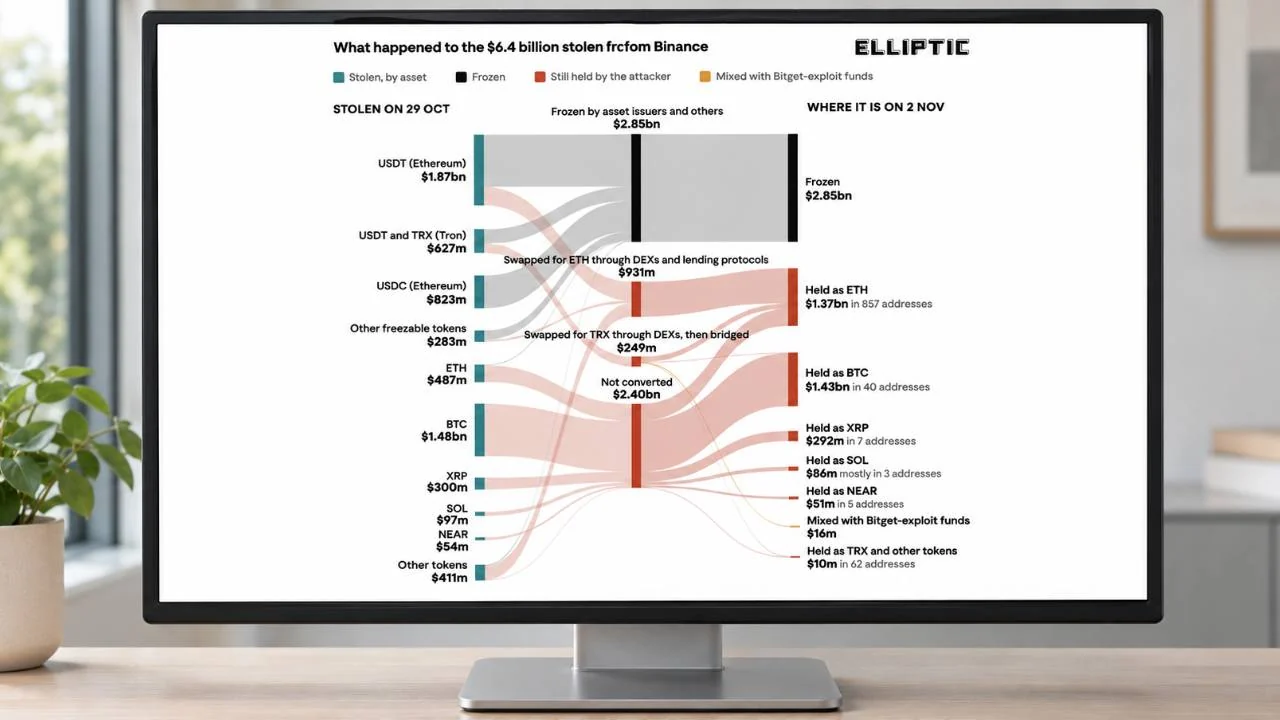
Graficul realizat de Elliptic urmărește activele furate de la forma lor inițială din 29 octombrie, trecând prin schimburi, înghețări și deținerile rămase la data de 2 noiembrie. Acesta arată că 2,85 miliarde de dolari au fost înghețați, în timp ce atacatorul a păstrat aproximativ 1,43 miliarde de dolari în bitcoin în 40 de adrese și 1,37 miliarde de dolari în ether în 857 de adrese. O sumă separată de 16 milioane de dolari a fost transferată către adrese care conțineau venituri obținute prin exploatarea platformei Bitget, ceea ce indică faptul că o parte din fondurile provenite din cele două furturi au fost combinate.

Schimbarea unei criptomonede în alta nu constituie în sine o retragere de numerar. Elliptic a estimat că, la momentul respectiv, aproximativ 3,24 miliarde de dolari rămăseseră în adresele legate de furt, în principal sub formă de ether și bitcoin. Compania se aștepta la eventuale încercări de retragere de numerar prin intermediul unor brokeri extrabursieri pe parcursul a câteva luni.
Președintele Donald Trump a declarat că autoritățile americane investighează atacul cibernetic asupra Binance, în valoare de 6,3 miliarde de dolari, și a luat act de asigurările oferite de platforma de tranzacționare cu privire la refacerea situației. FBI-ul
Citește acum: Trump despre atacul cibernetic de 6,3 mld. $ asupra Binance; FBI: Coreea de Nord

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEKevin Helms
Kevin Helms este un jurnalist de criptomonede specializat în Bitcoin, reglementarea blockchain și piețele globale de active digitale.