Anchetatorii de la Binance au descoperit puncte de breșă suplimentare, mecanisme de ocolire a controalelor de aprobare și tactici de distrugere a probelor în cadrul atacului cibernetic de joi, în valoare de 6,3 miliarde de dolari, a declarat co-CEO-ul Richard Teng. În declarația sa, acesta a prezentat planul de refacere a serviciului de retrageri, o revizuire a securității la nivel de companie, precum și obiectivele privind restabilirea transferurilor și verificarea rezervelor.
CEO-ul Binance: noi vulnerabilități în atacul cibernetic de 6,3 mld. $
SCRIS DE

DISTRIBUIE
Concluzii cheie
- CEO-ul Richard Teng a declarat că atacatorul a ocolit controalele obișnuite de aprobare ale Binance.
- Un mecanism de autodistrugere a distrus instrumentele de atac și urmele lăsate, a spus el.
- Teng speră că retragerile vor putea fi reluate în termen de 40 de ore, sub rezerva efectuării unor teste.
Ancheta se extinde dincolo de laptop
Binance a descoperit puncte de breșă suplimentare, dincolo de laptopul inginerului suspectat inițial, în timpul anchetei privind atacul cibernetic de 6,3 miliarde de dolari, a declarat co-CEO-ul Richard Teng.
Într-un videoclip publicat pe 30 octombrie, acesta a declarat: „Acest atac nu a fost comis de o singură persoană. Ancheta noastră inițială a sugerat că incidentul de securitate ar fi putut implica un laptop compromis, însă ancheta ulterioară a descoperit alte puncte de breșă.”
Teng a descris distrugerea probelor:
„Acesta a fost un atac complex. Atacatorul a folosit, de asemenea, un mecanism de autodistrugere care a distrus instrumentele și urmele pe măsură ce acționa, îngreunându-ne urmărirea și investigarea.”
Declarația sa anterioară, în care explica procesul atacului, sublinia: „Să fim clari: atacatorul nu s-a limitat la a folosi permisiunile unui singur inginer, iar acesta nu a fost un simplu „clic”. A fost vorba de un proces de atac mai complex. Ancheta noastră nu a atribuit responsabilitatea niciunei persoane anume.”
Controalele de semnare sunt supuse unei analize amănunțite
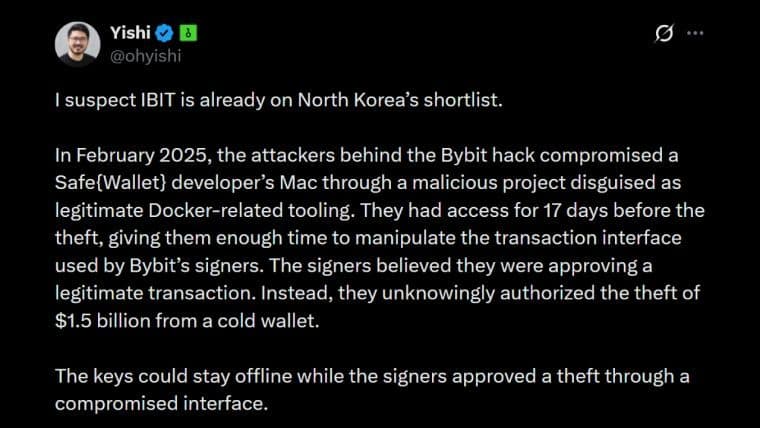
Explicând eșecul aprobării, Teng a declarat: „Atacatorul a folosit un protocol cunoscut cu semnături multiple, EIP-7702, pentru a obține aprobarea de execuție în lanț asupra unui portofel activ. Această delegare nu a trecut prin controalele noastre normale de aprobare.” Directorul a continuat:
„De aceea trebuie să suspendăm serviciul de retragere pentru a investiga, reconstrui și retesta întregul sistem de infrastructură.”
Funcționalitatea EIP-7702 a rețelei Ethereum permite unui portofel să autorizeze codul unui contract inteligent să acționeze în numele său, inclusiv să transfere active. Delegarea unui cod rău intenționat poate oferi unui atacator controlul asupra acelor active, în timp ce aprobarea cu semnături multiple reprezintă un control separat care necesită mai multe semnături.
O analiză independentă realizată de TRM Labs asupra sistemelor de semnare ale Binance a indicat o compromitere a infrastructurii sale de semnare pe mai multe blockchain-uri. Firma a citat semnături valide provenite de la portofele care utilizau chei și scheme de semnare diferite ca dovadă că atacatorii ar putea determina sistemele Binance să autorizeze transferuri. Această constatare se referea la controlul asupra procesului de semnare a tranzacțiilor, în timp ce Teng nu a raportat nicio dovadă privind o scurgere a cheilor private.
Separat, evaluarea on-chain a breșei de securitate efectuată de Elliptic a identificat 50 de autorizații pre-semnate pe Ethereum. Una dintre acestea a permis delegarea către un cod controlat de atacatori, care a golit în mod repetat portofelul afectat pe măsură ce soseau noi fonduri.
Fondurile companiei susțin angajamentul de acoperire a pierderilor
Fondurile corporative rezervate pentru acoperirea pierderilor au depășit 6,34 miliarde de dolari, a declarat Teng. Din această sumă, 5 miliarde de dolari erau deja deținute în token-uri afectate, inclusiv USDC, USDT, BTC, ETH și BNB. Achizițiile rămase de token-uri se desfășurau prin intermediul pieței și al canalelor extrabursiere pentru a înlocui activele afectate de atacul cibernetic.
În videoclip, CEO-ul Binance s-a angajat ca fondurile companiei să acopere toate pierderile, în timp ce declarațiile anterioare menționau și Fondul de active sigure pentru utilizatori (Secure Asset Fund for Users, SAFU). Teng i-a liniștit pe clienți:
„Concluzia este că banii voștri sunt în siguranță și acoperim fiecare pierdere.”
El a atribuit acoperirea pierderilor veniturilor din criptomonede reținute și a descris reinvestirea pe termen lung în afacere și în securitate.
În ceea ce privește activele deținute în custodia bursei, el a declarat: „Nu folosim NICIODATĂ fondurile clienților, așa că acestea nu sunt afectate. Ceea ce a fost afectat în acest incident a fost propriul portofel activ al Binance. Activele utilizatorilor sunt păstrate în conformitate cu arhitectura de securitate stabilită de Binance. Marea majoritate se află în portofele reci și sunt mutate într-un portofel activ doar atunci când un utilizator efectuează o retragere.”
Repornirea retragerilor așteaptă testarea
Teng a prezentat condițiile pentru restabilirea retragerilor: „Reconstruim serviciul de retragere și nu îl vom reactiva până când nu va trece de teste riguroase.” El a mai adăugat:
„Suntem foarte încrezători că utilizatorii vor putea efectua retrageri înainte de termenul limită de duminică, care se preconizează că va fi atins în termen de 40 de ore.”
Revizuirea de securitate la nivel de companie a examinat punctele finale, infrastructura cloud, gestionarea cheilor și sistemele de semnare, ca parte a răspunsului.
Actualizările anterioare au raportat depuneri normale, revocarea autorizațiilor adreselor afectate și active înghețate de la parteneri în valoare de aproximativ 3 miliarde de dolari. Autoritățile de aplicare a legii, firmele de informații din domeniul blockchain, emitenții de tokenuri și alte burse urmăreau recuperarea fondurilor și stabilirea responsabilităților. Teng a mulțumit utilizatorilor pentru răbdare și partenerilor pentru asistența rapidă, afirmând că Binance a lucrat fără încetare pentru a compensa utilizatorii.
Pe lângă planurile pentru o analiză tehnică ulterioară, după ce anchetatorii vor verifica concluziile, Teng a sfătuit utilizatorii îngrijorați să-și verifice soldurile și să contacteze serviciul de asistență. Teng a promis un raport complet privind dovada rezervelor până luni, 2 noiembrie, o versiune preliminară putând fi disponibilă mai devreme.

Lichidările din piața criptomonedelor depășesc 1,5 miliarde de dolari, după ce Binance a confirmat un atac cibernetic record în valoare de 6,3 miliarde de dolari, legat de Coreea de Nord. Prețul BTC scade la 76,3 mii de dolari pe fondul…
Citește acum: Atac cibernetic asupra Binance: lichidări de 1,5 mld. $ în cripto

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEKevin Helms
Kevin Helms este un jurnalist de criptomonede specializat în Bitcoin, reglementarea blockchain și piețele globale de active digitale.