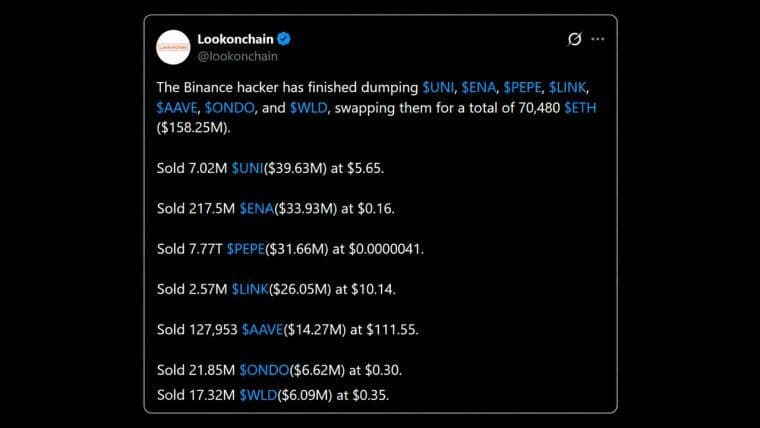
Pe platforma X se răspândesc speculațiile conform cărora atacul cibernetic asupra Binance, în valoare de 6,3 miliarde de dolari, ar fi fost o acțiune din interior, în timp ce platforma de tranzacționare amână publicarea rezultatelor privind dovada rezervelor până luni, 2 noiembrie.
Teoriile despre o înșelătorie internă la Binance iau amploare
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Binance afirmă că rezultatele verificării rezervelor vor fi disponibile pe 2 noiembrie, după ce va răscumpăra ultimele 20% din activele furate.
- Mai multe postări care califică atacul cibernetic asupra Binance, în valoare de 6,3 miliarde de dolari, drept o acțiune din interior au câștigat popularitate pe X.
- Susținătorii teoriei conspirației susțin că o captură de ecran din 2 noiembrie, realizată după răscumpărare, nu poate dezvălui cât de mare a fost de fapt pierderea.
Scepticii pun la îndoială momentul ales pentru auditul de luni
Îndoielile se concentrează asupra ordinii evenimentelor, întrucât, în actualizarea sa din 30 octombrie, Binance a declarat că a acoperit aproximativ 80% din activele furate și că încă achiziționa restul de 20%. Plănuise o captură de ecran inițială pentru dovada rezervelor în termen de 12 ore, cu rezultatele gata până luni, 2 noiembrie.
Un raport de verificare a rezervelor are rolul de a demonstra că o platformă de tranzacționare deține suficiente active pentru a acoperi soldul fiecărui client, dar criticii susțin că efectuarea acestuia după răscumpărare ascunde cât de mare a fost de fapt deficitul.
Ulterior, cunoscutul trader Financelancelot a calificat atacul cibernetic drept „în totalitate o operațiune din interior”, punând sub semnul întrebării modul în care un atacator ar fi putut obține autorizațiile potrivite dintr-o gamă nelimitată de posibilități.
În același timp, o altă persoană a susținut că Binance „a orchestrat un atac cibernetic” pentru a acoperi o criză de lichiditate, argumentând că un singur laptop compromis nu ar fi putut semna tranzacții pe zece blockchain-uri în 20 de minute și a comparat situația cu cea a FTX înainte de prăbușirea sa.
În cele din urmă, renumitul trader Solana, Ansem, a făcut referire la prăbușirea din 10 octombrie 2025 cauzată de lichidări, înainte de a afirma:
Încrederea mea în Binance s-a dus. Un nou 10/10 se conturează încet.
Totuși, trebuie precizat că niciuna dintre afirmațiile menționate mai sus nu este susținută de dovezi concrete, iar Bitcoin.com News a relatat anterior modul în care analiștii on-chain au pus la îndoială anumite părți ale explicației inițiale a Binance, care se concentra pe un laptop compromis.
Ce arată de fapt analizele criminalistice
Anchetatorii indică un atacator extern, arătând totodată de ce povestea cu laptopul părea incompletă. Firma de analiză a blockchain-ului TRM Labs a atribuit furtul grupului de hackeri nord-coreean „Tradertraitor”, scriind: „Formulăm această concluzie cu un grad ridicat de încredere.”
TRM a fost de acord că explicația bazată pe phishing „acoperă Ethereum, dar lasă celelalte lanțuri fără explicație”. Evaluarea sa este că atacatorul a preluat probabil controlul asupra sistemului de semnare al portofelului activ al Binance, care putea efectua semnături pe mai multe lanțuri.
TRM a constatat, de asemenea, că pregătirile au început cu cel puțin 36 de ore mai devreme, prin retrageri din Tornado Cash, și că atacatorul a testat codul pe portofele de test înainte de a lovi Binance. Majoritatea fondurilor au fost transferate pe zece lanțuri în aproximativ 20 de minute, începând cu ora 20:05 UTC.
De atunci, Binance a depășit teoria laptopului și a declarat că a identificat puncte de breșă suplimentare și că „nu există dovezi că cheile private ale portofelelor au fost divulgate”. Co-CEO-ul Richard Teng a afirmat că doar portofelul „hot” al Binance a fost compromis, iar fondurile clienților nu au fost afectate.
Nu toată lumea împărtășește certitudinea TRM cu privire la atribuire, firma de conformitate în domeniul criptomonedelor Elliptic afirmând că actorii legați de Coreea de Nord sunt probabil responsabili, dar „niciun guvern sau agenție de aplicare a legii nu a confirmat încă atribuirea”.
Luni va fi adevăratul test
Binance a declarat că retragerile ar trebui să reînceapă treptat în aproximativ 34 de ore, urmate de raportul privind rezervele și de o analiză tehnică completă post-incident. Aceste dezvăluiri vor decide dacă ipoteza unui atac din interior se va estompa sau va câștiga teren.

TRM Labs și ZachXBT leagă atacul cibernetic asupra Binance, în valoare de 6,3 miliarde de dolari, de unitatea Tradertraitor din Coreea de Nord, afiliată grupului Lazarus.
Citește acum: TRM Labs și ZachXBT atribuie atacul asupra Binance grupului Lazarus

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEShiraz JagatiCrypto Reporter
Shiraz este un jurnalist și analist a cărui activitate a acoperit domeniul activelor digitale și evoluțiile legate de blockchain încă din 2016.