



Hackerul de la Binance a vândut altcoins în valoare de aproximativ 158 de milioane de dolari în schimbul a 70.480 de ETH, în timp ce analiștii au contestat afirmația platformei de tranzacționare conform căreia nu au fost divulgate chei private.
Hacker Binance vinde altcoins de 158 mil. $, anchetatorii contestă versiunea bursei
SCRIS DE

DISTRIBUIE
Concluzii cheie
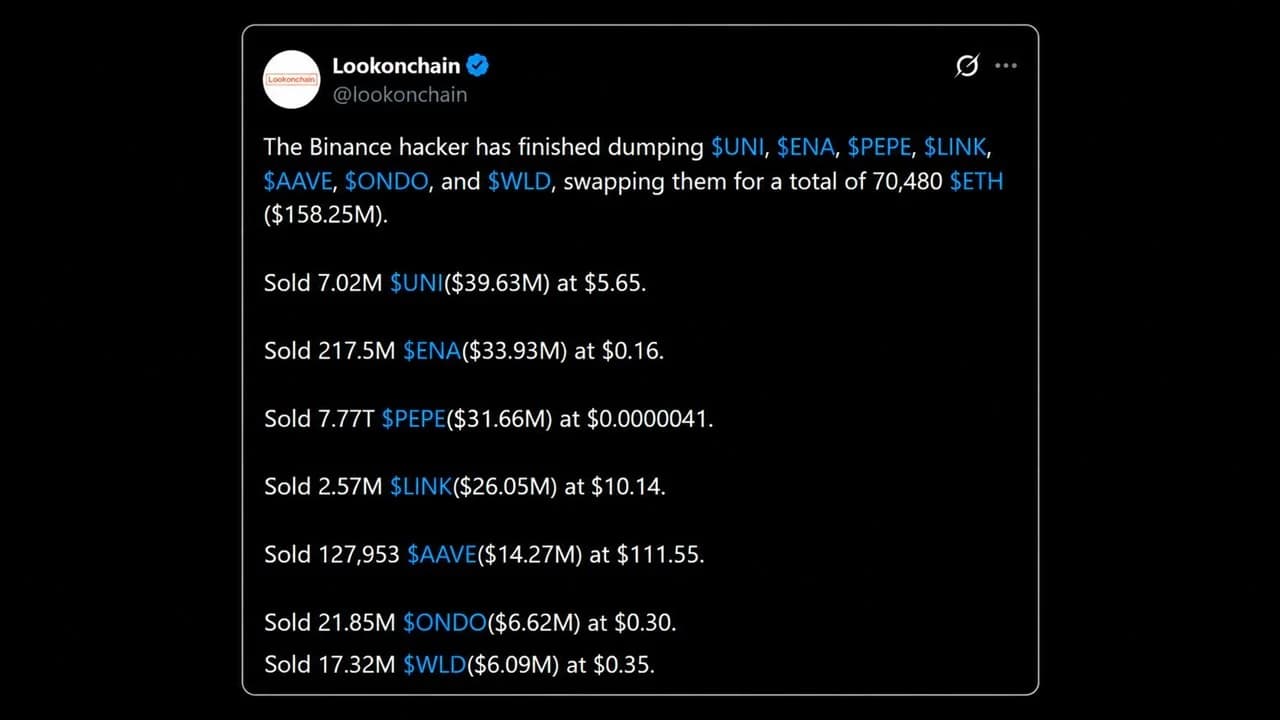
- Lookonchain a urmărit cum atacatorul a vândut 7,02 milioane de UNI pentru 39,63 milioane de dolari în zilele de 29 și 30 octombrie.
- TRM Labs a declarat că portofelele de pe nouă lanțuri care nu aparțin rețelei Ethereum au transferat fonduri prin transferuri obișnuite semnate.
- Instantaneul de verificare a rezervelor realizat de Binance pe 1 noiembrie va arăta dacă tokenurile vândute au fost înlocuite.
Șapte tokenuri dispărute în câteva ore
Hoțul din spatele breșei de securitate de la Binance nu a pierdut timpul și a transformat rapid altcoin-urile furate în ether. Instrumentele de monitorizare on-chain au raportat că atacatorul a terminat de vândut o serie de monede alternative, inclusiv UNI, ENA, PEPE, LINK, AAVE, ONDO și WLD, schimbându-le pentru 70.480 ETH în valoare de aproximativ 158,25 milioane de dolari.
- 7,02 milioane de UNI vândute pentru 39,63 milioane de dolari, la prețul de 5,65 dolari.
- 217,5 milioane de ENA au fost vândute pentru 33,93 milioane de dolari, la un preț de 0,16 dolari.
- 7,77 trilioane de PEPE vândute pentru 31,66 milioane de dolari.
- 2,57 milioane de LINK vândute pentru 26,05 milioane de dolari, la prețul de 10,14 dolari.
- 127.953 de AAVE vândute pentru 14,27 milioane de dolari, la prețul de 111,55 dolari.
- 21,85 milioane de ONDO și 17,32 milioane de WLD vândute pentru 6,62 milioane de dolari și, respectiv, 6,09 milioane de dolari.
Atacatorul a plătit scump pentru graba sa, un analist remarcând că persoana respectivă a vândut 7.018.792 de UNI în 51 de minute, obținând un preț cu 21% mai mic la ultima tranzacție decât la prima. Ieșirea din PEPE a fost mai prudentă, un tracker înregistrând 85 de tranzacții în decurs de o oră și jumătate, niciuna dintre acestea depășind 1,05 milioane de dolari.
Logica a fost simplă: întrucât Tether și Circle înghețaseră deja solduri mari de stablecoin-uri, hackerul a fost dispus să plătească prima pentru a-și încasa banii la timp.
TRM Labs a declarat că atacatorul a vândut, de asemenea, aproximativ 325 de milioane de USDT către formatorii de piață pentru aproximativ 122.300 ETH, cu o reducere de peste 10%.
De ce Binance ar putea fi nevoită să răscumpere
Vânzarea masivă lasă o gaură în contabilitatea Binance, având în vedere că pozițiile furate de ENA, UNI, PEPE și AAVE reprezintă între 7% și 15% din deținerile raportate de Binance pentru fiecare token, deoarece portofelul golit a fost inclus în dovada rezervelor sale. Un trader a susținut că Binance are, în esență, o poziție scurtă netă de aproximativ 40 de milioane de dolari în PEPE și va trebui să-l răscumpere.
Binance s-a angajat să acopere toate pierderile din fondul de protecție a utilizatorilor și din fondurile companiei. Unii comentatori de pe piață anticipează această ofertă, un portofel nou creat deschizând o poziție lungă de 3x pe 22,78 milioane de ENA în valoare de 4,09 milioane de dolari pe Hyperliquid imediat după încheierea vânzării masive de ENA.
Binance afirmă că nu au fost divulgate chei
Modul în care atacatorul a pătruns în sistem este acum obiectul unei dispute. Binance a declarat că ancheta sa inițială sugerează că incidentul ar putea implica un laptop compromis al unui inginer DevOps, care i-a permis atacatorului să acceseze un container de servicii și să efectueze retrageri neautorizate. Compania a clarificat apoi:
„Nu am găsit nicio dovadă a scurgerii vreunei chei private a portofelului.”
Mai mulți cercetători au interpretat comentariile în mod diferit, unii susținând că incidentul a escaladat de la o exploatare a delegării EIP-7702 la o potențială compromitere a cheii de semnare Binance 16. EIP-7702 este o funcționalitate Ethereum care permite unui portofel obișnuit să execute temporar codul unui contract inteligent.
Firma de securitate Blockaid a constatat că atacatorul a trimis 50 de autorizații într-o singură tranzacție pentru a ghici nonce-ul activ al portofelului „hot” – un contor care ordonează tranzacțiile acestuia – și doar una s-a potrivit.
Cel mai puternic argument al scepticilor este faptul că furtul nu s-a limitat la Ethereum. În acest sens, TRM a afirmat că portofelele de pe alte nouă lanțuri au trimis fonduri prin transferuri obișnuite semnate și a evaluat că atacatorul ar fi putut, probabil, să determine sistemul de semnare al portofelului activ Binance să „semneze tranzacțiile pe care le alegea”.
Conform unei estimări, ieșirile s-au ridicat la 1,449 miliarde de dolari în bitcoin și 628 de milioane de dolari în tron, unde EIP-7702 nu există.
Utilizare abuzivă, nu furt?
Un atacator din interiorul unui serviciu care poate solicita semnături ar putea folosi cheile fără a le extrage vreodată. Cercetătorul Onchain 0xQuit a remarcat că atacatorul a folosit un relayer, ceea ce nu ar fi fost necesar dacă ar fi avut acces direct la chei, adăugând:
Pare probabil că aceștia [the attacker] nu deținea cheile private.
Bitcoin.com News a prezentat în detaliu ce s-a confirmat până acum cu privire la breșa de securitate.
În orice caz, consecințele s-au extins și în domeniul finanțelor descentralizate (DeFi), atacatorul împrumutând aproximativ 19.760 ETH de pe Aave în schimbul a 60 de milioane de USDT, iar Aave a înghețat piețele sale V3 de pe Ethereum. Ca urmare, prețul etherului a scăzut cu 5,2%, ajungând la 2.190 USD în dimineața zilei de 30 octombrie.

TRM Labs și ZachXBT leagă atacul cibernetic asupra Binance, în valoare de 6,3 miliarde de dolari, de unitatea Tradertraitor din Coreea de Nord, afiliată grupului Lazarus.
Citește acum: TRM Labs și ZachXBT atribuie atacul asupra Binance grupului Lazarus

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEShiraz JagatiCrypto Reporter
Shiraz este un jurnalist și analist a cărui activitate a acoperit domeniul activelor digitale și evoluțiile legate de blockchain încă din 2016.













