Spălătorii de bani nord-coreeni au apelat la monede meme de unică folosință pentru a ascunde veniturile obținute în urma atacului cibernetic asupra Binance, în valoare de aproximativ 6,3 miliarde de dolari. Elliptic a identificat tactici de acest gen pe trei blockchain-uri, care creează obstacole ieftine și repetabile în calea eforturilor de urmărire a activelor furate.
Atac cibernetic nord-coreean asupra Binance: 6,3 mld. $, monede meme
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Portofelele interconectate au controlat aproape toate tranzacțiile cu token-urile de unică folosință.
- Spălătorii de bani au reciclat veniturile din vânzări pentru a finanța lansări de noi tokenuri.
- Activele furate convertite în bitcoin au ajuns la aproximativ 225 de milioane de dolari.
Monedele „meme” complică urmărirea atacului cibernetic asupra Binance
Spălătorii de bani nord-coreeni au folosit monede meme și tokenuri obscure pe Tron, Solana și Near, a explicat Tom Robinson, cofondator și cercetător șef al Elliptic, pe 9 noiembrie. Tron și Near au implicat monede nou create; Solana s-a bazat pe active existente.
Robinson a scris:
„Majoritatea oamenilor consideră tokenurile meme ca fiind monede de glumă, ale căror prețuri cresc și scad în funcție de hype. Spălătorii de bani din Coreea de Nord au găsit o altă utilizare pentru acestea, creând tokenuri pe care nimeni altcineva nu vrea să le cumpere și folosindu-le pentru a ascunde mișcarea fondurilor furate.”
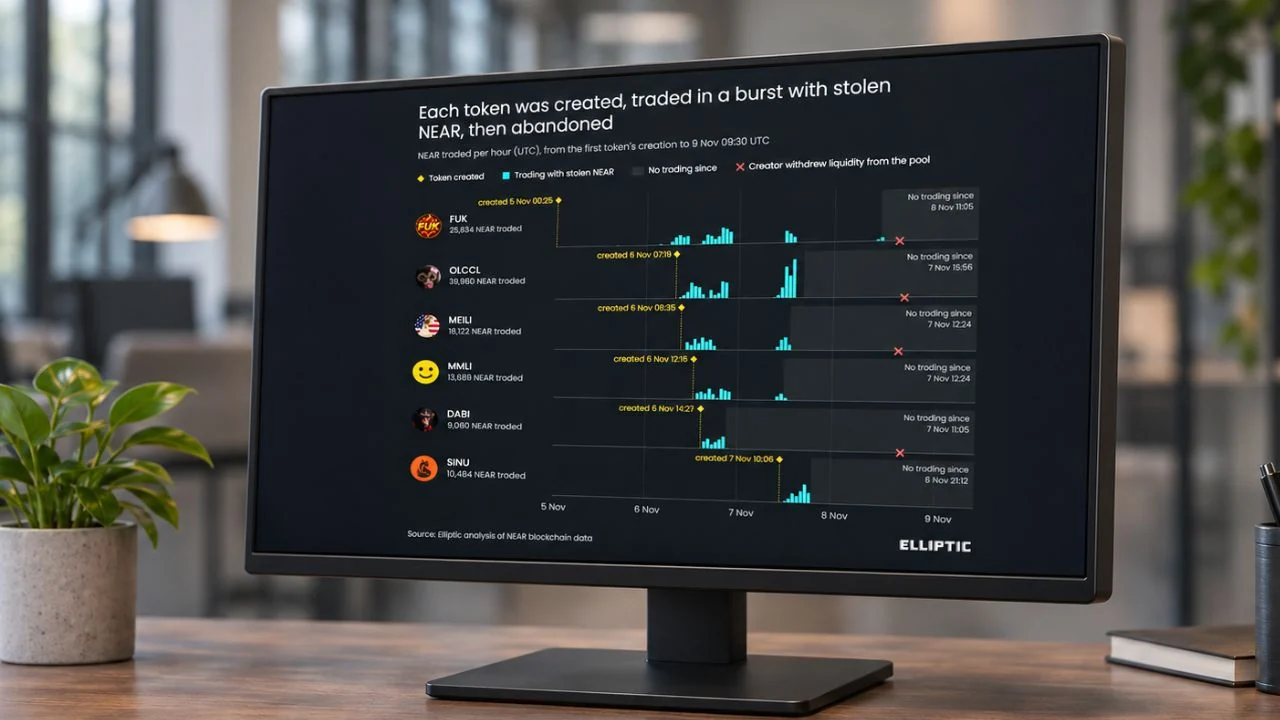
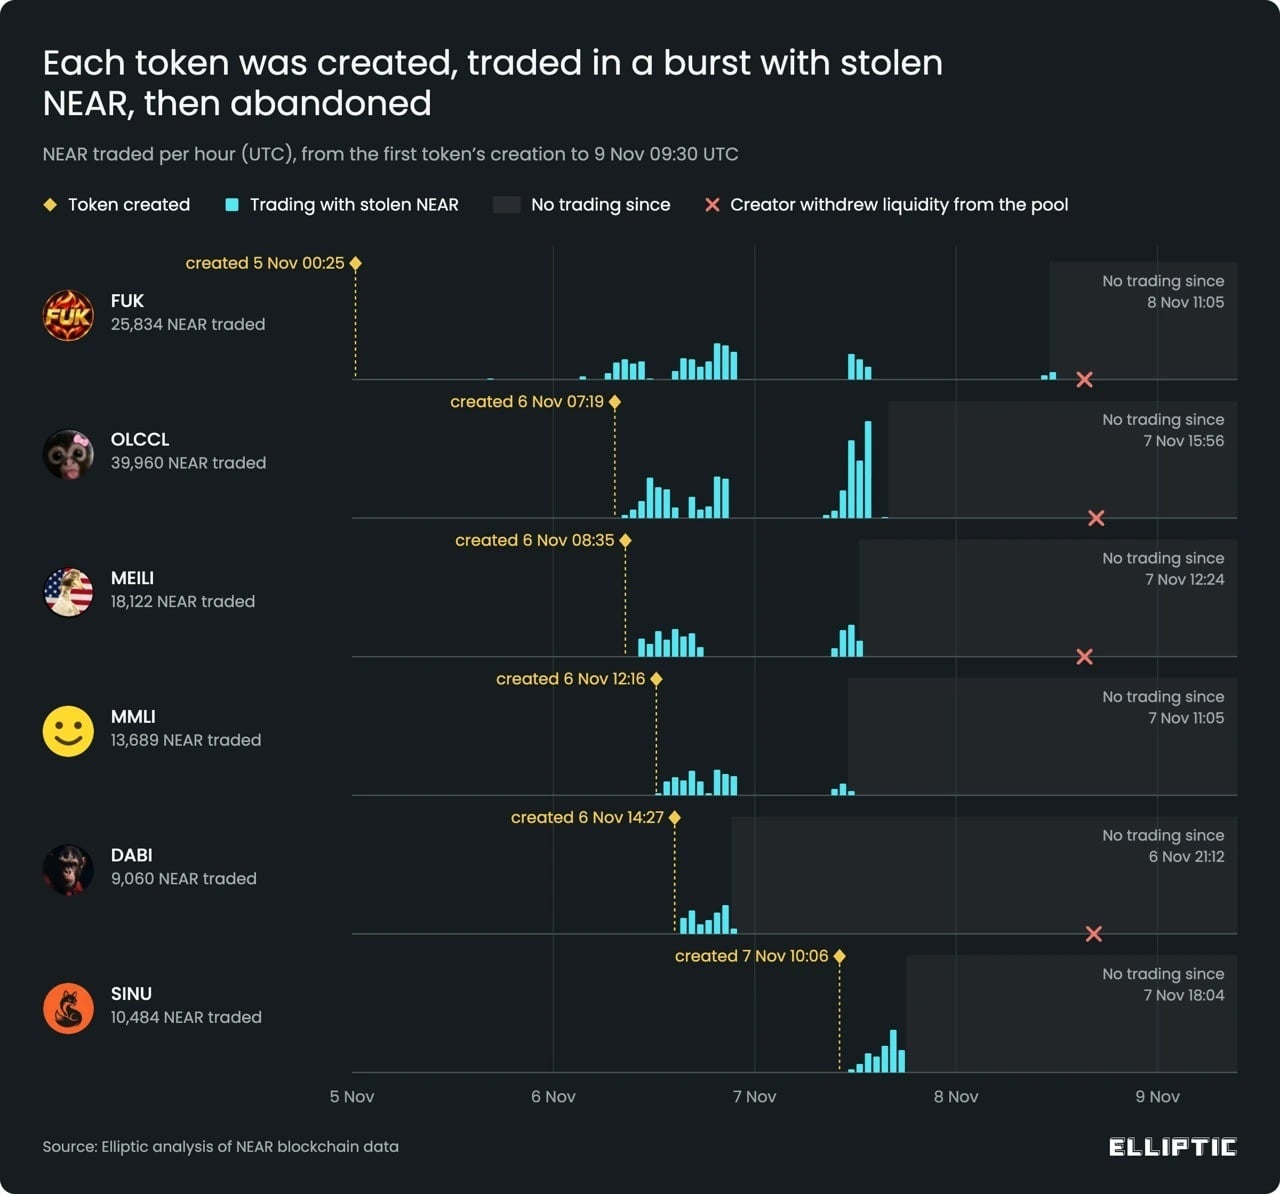
Pe Near, un grup a cumpărat noile monede cu criptomonede furate prin intermediul fondurilor comune de lichiditate pentru tokenuri. Alte portofele au vândut în aceleași fonduri comune și au încasat sume aproape identice, separând adresele de trimitere și de primire.
Șase tokenuri create între 5 și 7 noiembrie au gestionat aproximativ 117.000 NEAR (430.000 USD), fără aproape nicio tranzacție externă. Fiecare lansare a costat aproximativ 90 USD. Cinci creatori au primit finanțare din vânzările anterioare de tokenuri cu puțin timp înainte de a lansa înlocuitori.
Biroul Federal de Investigații (FBI) a atribuit, pe 31 octombrie, furtul de pe Binance din luna trecută Coreei de Nord, identificând operațiunea ca fiind „Tradertraitor”, un grup nord-coreean sponsorizat de stat care vizează companiile din domeniul criptomonedelor.
Cu toate acestea, Coreea de Nord a negat responsabilitatea pentru atacul cibernetic pe 3 noiembrie. Kim Yo-jong, sora liderului nord-coreean Kim Jong Un, a calificat acuzațiile FBI-ului drept o „provocare politică gravă” menită să afecteze reputația țării.
Furtul de la Binance a declanșat o cursă împotriva înghețării fondurilor
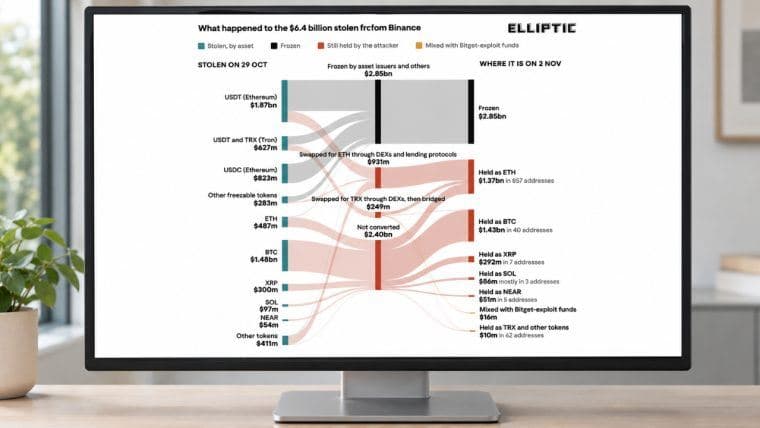
Chainalysis a constatat că activele furate în urma atacului asupra Binance din 29 octombrie s-au amestecat cu veniturile obținute din furtul de la Bitget din septembrie. Firma a invocat această suprapunere pentru a atribui furtul de la Binance grupului „Tradertraitor”. Evaluarea sa s-a bazat pe activitatea observată pe blockchain în orele care au urmat atacului.
Atacatorul a încercat să evite înghețarea fondurilor prin conversii rapide în stablecoin-uri, schimbând fonduri în valoare de 325 de milioane de dolari pentru aproximativ 285 de milioane de dolari în ether în aproape 20 de minute. Ether nu dispune de mecanismele de înghețare controlate de emitent, disponibile pentru acele stablecoin-uri.
Elliptic a semnalat pe 2 noiembrie un token Tron fără valoare, creat exclusiv pentru spălarea banilor, iar solana furată a fost transferată prin tokenuri cu volum redus de tranzacționare a doua zi. Elliptic a urmărit anterior cel puțin 24 de milioane de dolari printr-o schemă similară după furtul de la Bybit din 2025.
Explicând abordarea stratificată, Robinson a declarat:
„Spălătorii de bani din Coreea de Nord se bazează rareori pe o singură tehnică. În schimb, ei combină mai multe tehnici ieftine, fiecare adăugând o mică întârziere suplimentară. Tokenurile meme create artizanal reprezintă pur și simplu încă un strat.”
Mii de portofele conduc către Bitcoin
Până pe 2 noiembrie, activele furate trecuseră prin aproximativ 12.000 de portofele de pe 11 blockchain-uri. Intervalele de timp fixe și reluările oarbe ale operațiunilor eșuate, fără ajustări, indicau o automatizare convențională. Elliptic nu a găsit dovezi ale unor decizii dirijate de IA.
O actualizare din 7 noiembrie a înregistrat peste 20.000 de portofele, 16 blockchain-uri și cel puțin 65.000 de tranzacții. Elliptic a urmărit conversii în aproximativ 2.300 de bitcoin, în valoare de 175 de milioane de dolari la momentul respectiv, provenite din active precum Solana, XRP și Tron.
Veniturile convertite au ajuns la aproximativ 3.000 de bitcoin, în valoare de 225 de milioane de dolari până pe 9 noiembrie. Elliptic a urmărit, de asemenea, aproximativ 7.000 de ether (în valoare de aproximativ 15 milioane de dolari) către Tornado Cash, un mixer care permite retragerea depozitelor comune către diferite adrese. Firma a estimat că, probabil, doar o sumă neglijabilă a fost retrasă.
În ceea ce privește expunerea prin intermediul fondurilor comune de tranzacționare, cercetătorul șef al Elliptic a avertizat:
„Un portofel care a primit fonduri dintr-un fond comun de lichidități nu ar trebui considerat implicit «curat», deoarece ar putea fi la doar două schimburi distanță de fonduri furate.”
Agențiile internaționale de aplicare a legii avertizează cu privire la o campanie de atacuri cibernetice lansată de Coreea de Nord, care a infectat 30.000 de calculatoare în scopul furtului de criptomonede.
Citește acum: Interviurile false pentru posturi în domeniul IT ajută Coreea de Nord să fure milioane în criptomonede

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEKevin Helms
Kevin Helms este un jurnalist de criptomonede specializat în Bitcoin, reglementarea blockchain și piețele globale de active digitale.