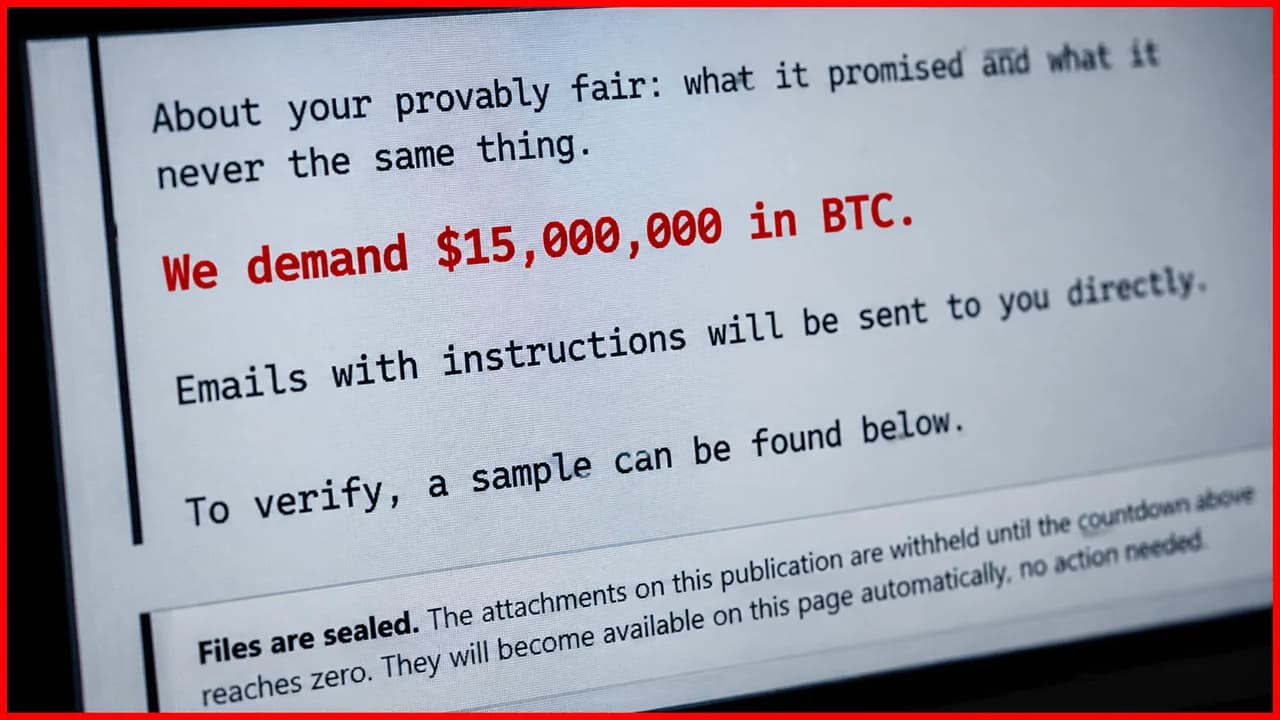
O cassino de criptomoedas Gamdom enfrenta uma exigência de resgate de US$ 15 milhões em bitcoins depois que o grupo de ciberchantagem Whitearmor alegou ter roubado registros pertencentes a 15,4 milhões de contas. A alegação veio à tona menos de duas semanas depois que um ataque separado a uma carteira quente custou à plataforma de apostas mais de US$ 3 milhões. O Gamdom contesta o tamanho do suposto banco de dados, enquanto os invasores ameaçam divulgar informações confidenciais dos clientes.
Cassino cripto Gamdom sofre ataque e é alvo de resgate de US$ 15 mi em BTC
ESCRITO POR

PARTILHAR
Pontos principais
- O Whitearmor alega possuir 15,4 milhões de registros de contas do Gamdom e exige US$ 15 milhões em bitcoins.
- A Gamdom já havia reconhecido ter perdido mais de US$ 3 milhões em um ataque a uma carteira quente ocorrido em 13 de outubro.
- A Gamdom contesta o tamanho do suposto banco de dados, e a reivindicação completa da Whitearmor permanece não comprovada.
O grupo de hackers Whitearmor exige US$ 15 milhões em bitcoins após invasão da carteira da Gamdom
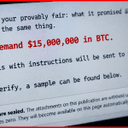
O cassino de criptomoedas Gamdom mal havia se recuperado de uma violação de carteira que resultou em prejuízos multimilionários, e agora outra crise de segurança está se desenrolando. Várias reportagens afirmam que o grupo de ciberchantagem Whitearmor alega possuir um banco de dados contendo 15.420.003 contas de clientes — e exige US$ 15 milhões em bitcoin para mantê-lo em sigilo.
A exigência veio à tona em 26 de outubro, menos de duas semanas depois que o Bitcoin.com News noticiou que hackers drenaram mais de US$ 3 milhões das carteiras ativas da plataforma de apostas. No entanto, o Gamdom contesta o tamanho alegado do banco de dados, deixando uma exposição potencialmente enorme pairando sobre milhões de supostos registros de contas.
Uma exigência de US$ 15 milhões por 15,4 milhões de contas
O Whitearmor publicou detalhes da Gamdom em seu site de extorsão, alegando ter acesso a 146 campos de dados por conta. O grupo divulgou uma amostra JSON de aproximadamente 437 kilobytes contendo cerca de 100 registros como suposta evidência. Os invasores supostamente exploraram uma conta interna desatualizada cujas credenciais nunca haviam sido atualizadas, mantendo privilégios administrativos muito tempo após sua criação.
O site Gambling Lore informou que um hacker que se identifica como Veryso alegou ter extraído os registros em 13 de outubro, data que coincide com a violação das carteiras da Gamdom. O veículo teria verificado o registro de um usuário de longa data contendo registros de data e hora de login, um endereço IP e informações sobre apostas. Essa confirmação limitada não comprova que 15,4 milhões de contas tenham sido comprometidas.
A violação anterior da carteira da Gamdom, no valor de US$ 3 milhões
Em 13 de outubro, a Gamdom sofreu um ataque separado direcionado às suas carteiras operacionais de criptomoedas. Na época, o fundador da Gamdom, Felix Römer, reconheceu perdas superiores a US$ 3 milhões, enquanto o pesquisador de blockchain vxdb estimou que aproximadamente US$ 4,2 milhões foram roubados em várias redes. A plataforma suspendeu temporariamente suas operações antes de retomar as atividades em 16 de outubro, garantindo aos clientes que seus saldos permaneciam protegidos.
Römer inicialmente contestou as alegações de extração generalizada de dados, sugerindo que os invasores possuíam apenas algumas centenas de contas. Declarações posteriores reconheceram a possível exposição de nomes de usuário, endereços de e-mail e atividades de apostas, embora tenham afirmado que os documentos de verificação de identidade não foram afetados.
Um banco de dados não verificado com consequências onerosas
A exigência do Whitearmor excede em várias vezes as perdas reconhecidas pela Gamdom em relação às carteiras. O grupo também alega que as contas comprometidas representam mais de US$ 1 bilhão em valor de lucro combinado, sem explicar seu cálculo. Nem o banco de dados completo nem sua suposta magnitude foram verificados de forma independente. Nenhum pagamento de resgate foi confirmado publicamente.
Para os clientes da Gamdom, a questão ainda não resolvida vai além da criptomoeda roubada e se estende à possibilidade de que seus históricos de apostas e informações pessoais venham a circular na internet. A violação de dados relatada pela Gamdom e a exigência de resgate ocorrem em meio a uma onda de explorações de vulnerabilidades de software e violações de dados neste ano, potencialmente intensificada pelo uso crescente da inteligência artificial (IA) em ataques cibernéticos.
Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.