



Hackers invadiram um serviço japonês de negociação em nuvem, expondo até 26.739 servidores a um possível comprometimento e, supostamente, sequestrando contas de corretoras para executar negociações não autorizadas. Os invasores, então, exigiram dinheiro, ameaçando causar mais prejuízos financeiros caso a empresa se recusasse a pagar.
Hackers invadem nuvem da GMO Trading e expõem 26.739 servidores
ESCRITO POR

PARTILHAR
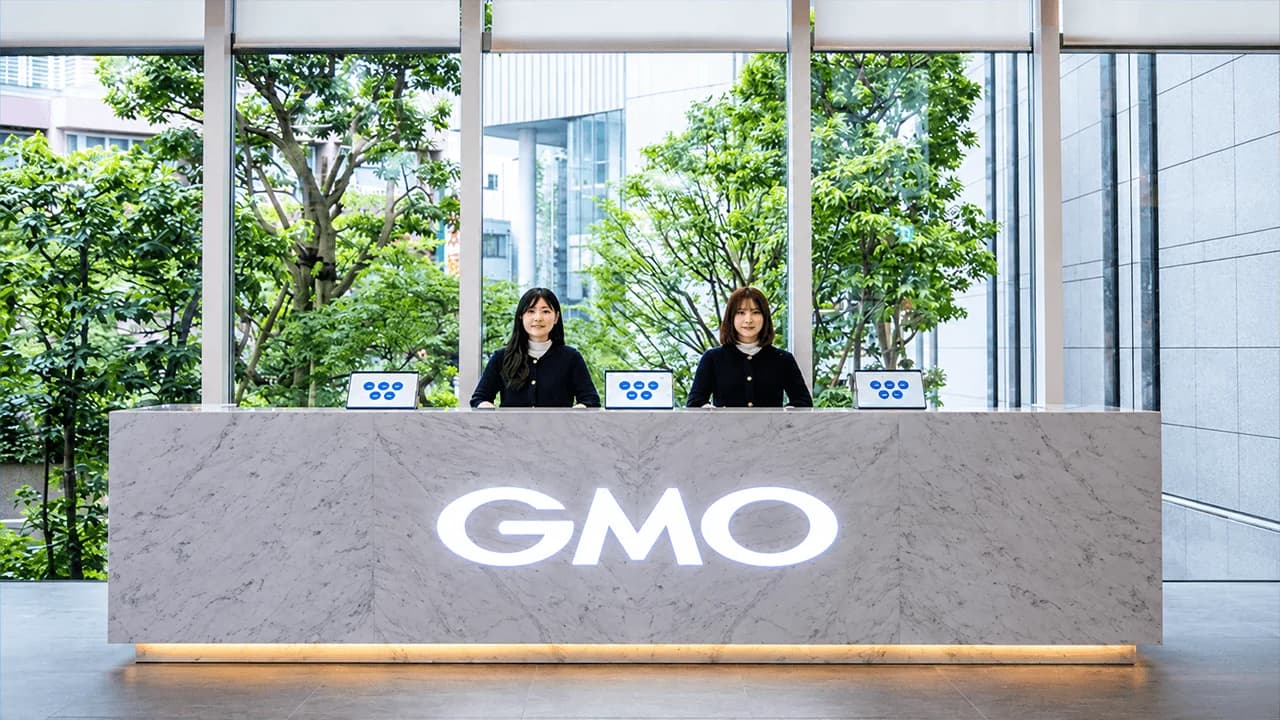
Principais conclusões
- A GMO Internet identificou uma violação de segurança na nuvem que pode afetar 26.739 servidores de negociação.
- Os hackers ameaçaram as contas dos clientes da GMO em mais de 70 corretoras, a menos que suas exigências fossem atendidas.
- A GMO Internet rejeitou a exigência de extorsão e ofereceu indenização pelas perdas comprovadas decorrentes de negociações não autorizadas.
Ataques visam servidores de negociação sempre ativos
A GMO Internet descobriu a invasão após uma consulta de um cliente em 19 de outubro de 2026. Em 20 de outubro, os investigadores já haviam confirmado a presença de software malicioso nos ambientes de servidores dos clientes operados pelo Onamae.com Desktop Cloud, um serviço projetado para manter programas automatizados de negociação de câmbio (FX) em funcionamento 24 horas por dia.
A plataforma oferece suporte a softwares de negociação como o Metatrader 4 e o Metatrader 5, permitindo que os clientes executem estratégias sem precisar deixar seus computadores pessoais ligados. Infelizmente, essa conveniência também colocou credenciais valiosas de corretagem dentro de um ambiente no qual os invasores haviam penetrado.
A GMO começou a desligar os servidores às 4h, horário do Japão, do dia 21 de outubro, acabando por tirar todo o serviço do ar. Posteriormente, a empresa identificou uma falha de segurança em seus próprios sistemas que permitiu o acesso não autorizado e a remoção de informações dos clientes.
Hackers ameaçam contas em mais de 70 corretoras
Os invasores supostamente obtiveram credenciais de negociação e usaram contas comprometidas para executar transações não autorizadas. Relatos descreveram clientes perdendo somas substanciais em questão de minutos, incluindo uma conta de aproximadamente 2,4 milhões de ienes que desapareceu por meio de negociações repetidas em cerca de 84 segundos.
A exigência de resgate tomou um rumo especialmente agressivo. Os invasores ameaçaram realizar novas atividades não autorizadas que afetariam contas de clientes em mais de 70 corretoras de valores mobiliários e câmbio, nacionais e internacionais, a menos que a GMO pagasse. Eles também ameaçaram divulgar as informações roubadas e lançar novos ataques de ransomware.
A GMO recusou, argumentando que o pagamento não oferecia garantia de que as informações roubadas desapareceriam ou de que novos ataques seriam interrompidos. A empresa consultou a polícia e contratou especialistas externos em segurança cibernética. É importante ressaltar que o número de 26.739 representa servidores potencialmente expostos, e não infecções confirmadas. O prejuízo financeiro total permanece indeterminado.
Histórico da GMO no setor de criptomoedas
O GMO Internet Group tem raízes profundas no setor de criptomoedas, tendo entrado no setor durante o crescimento explosivo do bitcoin em 2017. O conglomerado japonês lançou a GMO Coin em maio daquele ano, obtendo posteriormente o registro regulatório e expandindo-se para a negociação de ethereum, bitcoin cash, litecoin e XRP. Naquele mês de setembro, a GMO revelou planos ambiciosos de mineração de bitcoin envolvendo instalações movidas a energia renovável no norte da Europa, chips de mineração proprietários de 7 nanômetros e serviços de mineração em nuvem. A GMO chegou a pagar seus funcionários em BTC em 2017.
O empreendimento acabou se revelando oneroso, com a empresa registrando aproximadamente 35,5 bilhões de ienes em prejuízos relacionados à reestruturação em 2018, à medida que a queda nos preços das criptomoedas prejudicava a lucratividade da mineração. Apesar desse revés, a GMO continuou a desenvolver seus negócios de ativos digitais por meio da GMO Coin, adicionando serviços de empréstimo, staking, negociação com margem e ofertas de tokens. O grupo também explorou stablecoins, empreendimentos de blockchain e investimentos em negócios emergentes de criptomoedas, estabelecendo uma presença significativa na economia de ativos digitais do Japão.
A gigante japonesa responde ao ataque
Em relação ao mais recente ataque cibernético, a GMO anunciou em 24 de outubro que todos os clientes existentes do Desktop Cloud receberiam um pagamento fixo de 5.000 ienes, independentemente de terem sofrido perdas financeiras. A empresa também se comprometeu a indenizar as perdas comprovadas e as taxas associadas às negociações não autorizadas, além de oferecer aos clientes afetados seis meses de acesso gratuito a uma plataforma desktop alternativa.
A GMO rejeitou as exigências de extorsão dos invasores, contratou especialistas externos em segurança cibernética e apresentou provas à polícia japonesa. O fundador do grupo, Masatoshi Kumagai, também solicitou a intervenção do governo no âmbito da estrutura de defesa cibernética ativa do Japão, buscando assistência para neutralizar a ameaça. A infraestrutura comprometida permanece fora do ar enquanto os investigadores trabalham para determinar a extensão total da invasão, o número de contas afetadas e os prejuízos financeiros causados aos clientes.
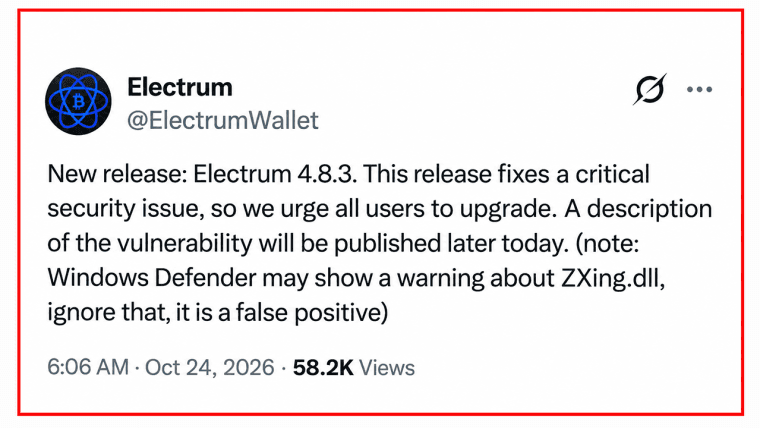
O Electrum 4.8.3 corrige uma falha na carteira de Bitcoin que permitia que servidores maliciosos se apropriassem de aumentos nas taxas e induzissem os usuários a autorizarem roubos.
Leia agora: Ataque à carteira Electrum ocultou roubo de bitcoins com aumento de taxas

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.














