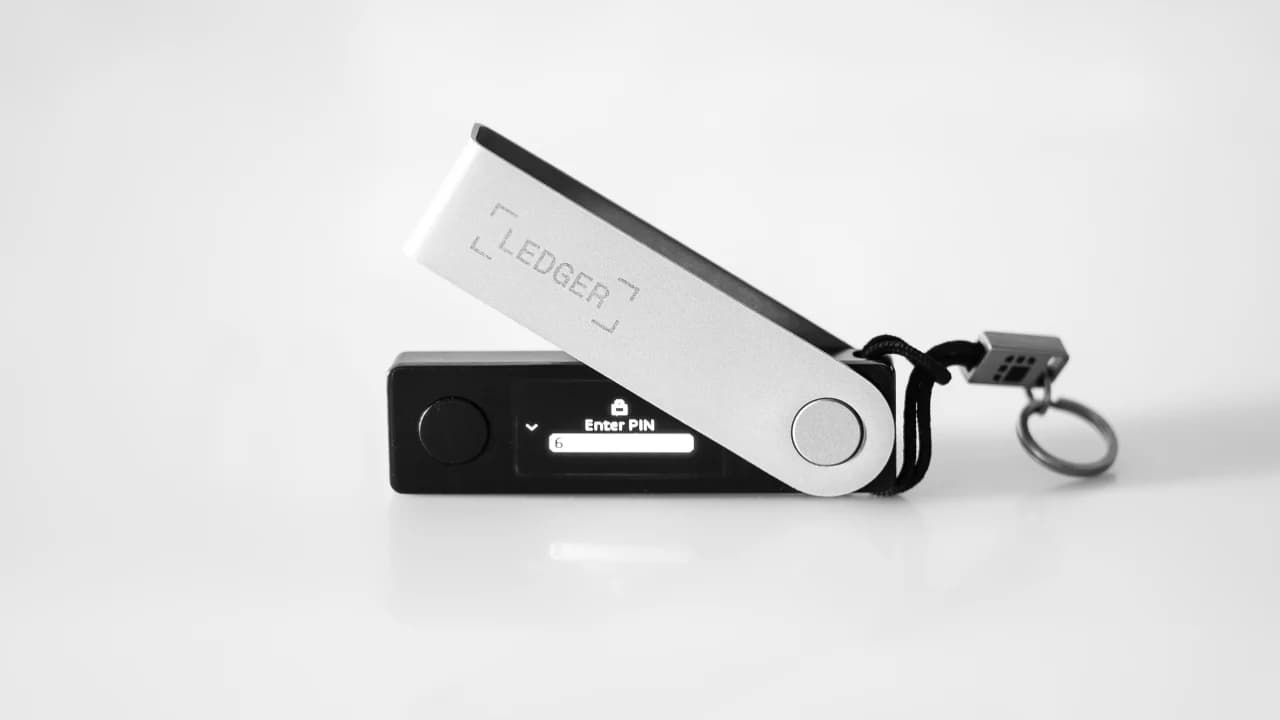
Hakerzy umieścili kod służący do kradzieży kryptowalut na stronach internetowych 178 organizacji, w tym producenta portfeli sprzętowych Ledger, przejmując kontrolę nad platformą do testowania stron internetowych Optimizely.
Hakerzy zaatakowali Ledger i 177 marek, podmieniając adresy krypto
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Raport URI wykrył złośliwe oprogramowanie w 188 fragmentach kodu Optimizely należących do 178 marek, w tym Ledger, Zoom i HSBC.
- Kod zamieniał skopiowane adresy kryptowalutowe na adresy należące do atakującego; do poniedziałku skradziono około 7 000 dolarów.
- Firma Optimizely poinformowała, że naprawiła lukę w procesie rejestracji i zresetowała uprawnienia dostępu, ale nadal prowadzi dochodzenie w sprawie ataku.
Jak przebiegał atak
Atak miał miejsce wczoraj, a Scott Helme z Report URI – firmy monitorującej skrypty stron internetowych – opublikował tego samego dnia szczegółowy opis zdarzenia. Napisał:
16 listopada 2026 r. złośliwy kod JavaScript został dostarczony odwiedzającym 178 organizacji za pośrednictwem platformy eksperymentalnej Optimizely Web. Na liście znalazły się niektóre z najczęściej odwiedzanych stron na świecie: Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM, Ledger i Peacock.
Optimizely Web umożliwia firmom przeprowadzanie testów A/B poprzez ładowanie na każdą stronę niewielkiego „fragmentu” kodu JavaScript z serwerów Optimizely. Atakujący nie włamali się bezpośrednio do żadnej z tych stron internetowych; zamiast tego umieścili swój własny kod w opcjonalnym polu na kod niestandardowy w ramach projektów Optimizely klientów, dzięki czemu złośliwe oprogramowanie było dostarczane z domeny, której wszystkie dotknięte witryny już ufały.
Firma Report URI poinformowała, że sprawdziła 1 611 fragmentów kodu Optimizely i wykryła, że 188 z nich było zainfekowanych. Ładunek złośliwego oprogramowania stanowił wielofunkcyjny zestaw narzędzi, który podmieniał adresy portfeli kryptowalutowych, skopiowywał dane kart płatniczych, kradł pliki cookie i zrzuty ekranu oraz instalował zestawy exploitów dla systemu iOS na starszych modelach iPhone’ów i iPadów.
Crypto Clipper
Dla użytkowników kryptowalut najniebezpieczniejszym elementem była zamiana adresów, a różne raporty badawcze podsumowały to ryzyko w następujący sposób:
Gdy zainfekowana strona była otwarta w dowolnej zakładce, skopiowany adres kryptowalutowy mógł zostać zamieniony na adres kontrolowany przez atakujących.
Taktyka ta, znana jako „clipper”, wykorzystuje fakt, że większość osób kopiuje i wkleja długie adresy portfeli, zamiast sprawdzać je znak po znaku. Report URI podał, że pierwsza wersja kryptowalutowego clippera pojawiła się o godz. 08:10 UTC, a skradzione środki zostały przetransferowane na giełdy do godz. 13:03 UTC. Helme potwierdził „zweryfikowane transakcje na rzecz atakujących”. Portfele powiązane z atakiem otrzymały do poniedziałku około 7 000 dolarów.
Obecność firmy Ledger na liście jest szczególnie znacząca, ponieważ jej klienci są posiadaczami kryptowalut, a jej strona internetowa jest miejscem, z którego wielu z nich pobiera oprogramowanie i korzysta z instrukcji konfiguracji. Oś czasu raportu URI pokazuje, że fragment kodu firmy Ledger został usunięty o godz. 20:41 UTC, jako jeden z pierwszych w ramach masowego czyszczenia, które miało miejsce między godz. 20:40 a 21:10 UTC.
Optimizely w końcu reaguje
Firma Optimizely potwierdziła naruszenie bezpieczeństwa, a jej rzecznik poinformował, że nieuprawniona strona wykorzystała lukę w procesie rejestracji konta w usłudze Experimentation, dodając:
Zablokowaliśmy dostęp do podatnej na atak ścieżki i wdrożyliśmy poprawkę. Usunęliśmy wstrzyknięty kod z dotkniętych projektów. Zakończyliśmy również aktywne sesje, unieważniliśmy tokeny i zresetowaliśmy uprawnienia dostępu dla dotkniętych kont użytkowników.
Zespół Optimizely poinformował ponadto, że powiadomił klientów, których dotyczyła ta sytuacja, i nadal bada tę sprawę. Report URI wykrył tylko jeden zainfekowany fragment kodu, który nadal działał o godz. 21:52 czasu UTC. Jeden z programistów, który ponownie sprawdził stan po usunięciu złośliwego kodu, poinformował w nocy, że serwer atakującego nadal odpowiadał, a łączną wartość skradzionych środków oszacował na 7 040 dolarów.
Kolejny tydzień, kolejna panika związana z portfelami
Ten najnowszy incydent wieńczy trudny okres dla bezpieczeństwa kryptowalut, biorąc pod uwagę, że firma Trezor ujawniła wczoraj, iż w wyniku naruszenia bezpieczeństwa u jej partnera zajmującego się wysyłką ujawniono dane osobowe nabywców. Podobnie firma Lighter potwierdziła naruszenie, w wyniku którego skradziono około 15 milionów dolarów, a hakerzy ukrywali programy do kradzieży kryptowalut w fałszywych plikach do pobrania gry GTA 6.
Report URI zaleca wszystkim, którzy odwiedzili zainfekowaną stronę 16 listopada, sprawdzenie wszystkich przelewów kryptowalutowych dokonanych tego dnia, porównanie adresu odbiorcy z adresem, na który zamierzali dokonać płatności, oraz aktualizację iPhone’ów i iPadów do wersji iOS 18.7.3 lub nowszej.

Firma Trezor poinformowała o naruszeniu bezpieczeństwa u partnera zajmującego się wysyłką, w wyniku którego ujawniono dane dotyczące 27 000 zamówień, oraz ostrzegła klientów przed oszustwami typu phishing i zagrożeniami dla bezpieczeństwa fizycznego.
Czytaj teraz: Hakerzy zaatakowali partnera wysyłkowego Trezor. Wykradli dane klientów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁShiraz JagatiCrypto Reporter
Shiraz jest dziennikarzem i analitykiem, którego praca od 2016 roku obejmuje obszar aktywów cyfrowych oraz rozwój technologii związanych z blockchainem.