Firma Grayscale stwierdziła, że atak hakerski na Binance o wartości 6 miliardów dolarów może przyczynić się do wzmocnienia bezpieczeństwa giełd, mimo potencjalnego spadku zaufania rynku. Zarządzający aktywami podkreślił również, że kluczową lekcją dla inwestorów jest korzystanie z usług powierniczych dla podmiotów instytucjonalnych w ramach amerykańskich produktów inwestycyjnych opartych na kryptowalutach.
Grayscale: pozytyw w ataku hakerskim na Binance za 6 mld USD
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Atak na Binance spowodował, że straty związane z bezpieczeństwem kryptowalut w 2026 r. przekroczyły 8 mld dolarów.
- W aktualizacji z 1 listopada Binance poinformowało o zastąpieniu 95% dotkniętych atakiem aktywów.
- Grayscale stwierdziło, że straty zmniejszyły się w stosunku do wartości rynku kryptowalut.
Grayscale dostrzega korzyści w zakresie bezpieczeństwa po ataku na Binance
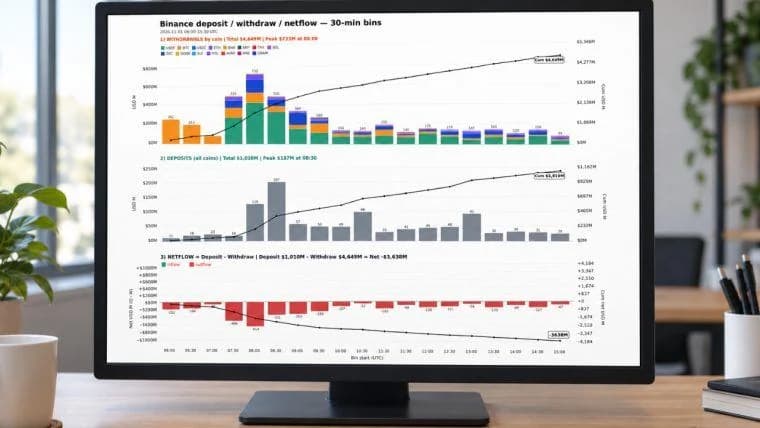
Grayscale, firma zarządzająca aktywami cyfrowymi, stwierdziła 3 listopada, że atak na Binance może ostatecznie przyczynić się do poprawy praktyk bezpieczeństwa na giełdach kryptowalut. Zach Pandl, dyrektor ds. badań w firmie, przeanalizował konsekwencje ataku na Binance dla inwestorów amerykańskich w swojej ocenie zdarzenia. W wyniku ataku z 29 października z platformy zniknęło około 6,3 mld dolarów.
Pandl stwierdził:
„Chociaż może to stanowić tymczasowy cios dla zaufania rynku, wierzymy, że ostatecznie doprowadzi to do wzmocnienia standardów bezpieczeństwa we wszystkich giełdach”.
Pomimo tego, że straty związane z bezpieczeństwem w 2026 r. osiągnęły rekordowy poziom ponad 8 mld dolarów, firma stwierdziła, że z biegiem czasu straty te znacznie spadły w stosunku do kapitalizacji rynku kryptowalut. Nie uwzględniając Binance, firma oszacowała tegoroczne straty na poziomie porównywalnym z rokiem poprzednim.
Po naruszeniu bezpieczeństwa w centrum uwagi znalazło się przechowywanie aktywów przez instytucje
Dyskusja na temat przechowywania skupiła się na zabezpieczeniach dostępnych w sytuacji, gdy inwestorzy powierzają aktywa kryptowalutowe stronom trzecim. Pandl dodał:
„Uważamy, że podkreśla to znaczenie instytucjonalnego przechowywania aktywów kryptograficznych. W rzeczywistości coraz większa liczba inwestorów z siedzibą w Stanach Zjednoczonych korzysta z kryptowalutowych produktów notowanych na giełdzie (ETP) – które oferują wygodę instytucjonalnego przechowywania – aby uzyskać ekspozycję na aktywa cyfrowe”.
Podkreślił również, że typowymi cechami tych instrumentów są oddzielne przechowywanie aktywów oraz rygorystyczne procesy wewnętrzne.
W swoim podsumowaniu firma Grayscale stwierdziła: „Choć jest to niefortunne, w naszej opinii włamanie do Binance doprowadzi w przyszłości do wzmocnienia praktyk bezpieczeństwa na giełdach. Podkreśla to również znaczenie powiernictwa instytucjonalnego, takiego jak to oferowane przez amerykańskie kryptowalutowe ETP. Instrumenty te przechowują swoje aktywa w bankach posiadających licencję stanową oraz u kwalifikowanych podmiotów przechowujących, zazwyczaj oferujących przechowywanie offline, portfele z wieloma podpisami, certyfikaty SOC oraz polisy ubezpieczeniowe”. Certyfikaty SOC to niezależne badania kontroli wewnętrznych organizacji przeprowadzane przez certyfikowanych biegłych rewidentów.
Uzupełnienie środków na koncie Binance i odzyskiwanie aktywów przebiegają oddzielnymi ścieżkami
W aktualizacji z 1 listopada Binance poinformowało, że pokryło około 95% kwoty objętej incydentem i pokryje związane z tym skutki finansowe. Pozostałą część stanowiły tokeny o mniejszej płynności, których pozyskanie na wymaganą skalę zajęło więcej czasu. Do 3 listopada giełda potwierdziła, że ponownie umożliwiono wypłaty dla kolejnych aktywów na sieciach Ethereum i Solana, a dalsze przywracanie przebiega etapowo.
Jak podała firma Grayscale, emitenci stablecoinów, w tym Tether i Circle, zamrozili około 2,9 mld dolarów, czyli z grubsza 45% skradzionych środków. Tether poinformował, że zamroził ponad 1,5 mld dolarów w USDT. Zamrożenie ogranicza dostęp do tokenów, a ich zwrot ofiarom wymaga podjęcia dalszych kroków w celu odzyskania środków.
Firma Elliptic, zajmująca się analizą łańcuchów bloków, prześledziła 12 000 portfeli powiązanych z kradzieżą i wykryła ponad 40 000 transakcji w 11 łańcuchach bloków w ciągu niecałych czterech dni. Portfele te były powiązane z przepływem aktywów skradzionych podczas ataku hakerskiego. Firma oszacowała, że prawdopodobnie wypłacono jedynie znikomą kwotę.
Klienci uzyskali dostęp do dowodu rezerwy obejmującego 10 tokenów dla migawki Binance z 31 października. Narzędzie to pozwala im zweryfikować, że salda uwzględnione w tej migawce były zabezpieczone w stosunku co najmniej 1:1, bez ujawniania sald poszczególnych kont. Binance zaplanowało szerszy zrzut stanu na 4 listopada, po którym generowanie dowodu miało zająć około 40–50 godzin.
Binance przygotowuje się do stopniowego przywrócenia wypłat po ataku hakerskim, w wyniku którego straciła 6,3 mld dolarów, przy czym ponowne uruchomienie tej funkcji będzie uzależnione od wyników kontroli bezpieczeństwa. Giełda zobowiązała się
Czytaj teraz: Binance wznawia wypłaty i plan naprawczy po ataku hakerów za 6,3 mld USD

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁKevin Helms
Kevin Helms jest dziennikarzem zajmującym się kryptowalutami, specjalizującym się w Bitcoinie, regulacjach blockchain oraz globalnych rynkach aktywów cyfrowych.