Pięć miesięcy po tym, jak napastnicy nakłonili most oparty na technologii Layerzero do uwolnienia 116 500 rsETH o wartości około 292 milionów dolarów bez odpowiedniego spalenia środków, spór o to, kto ponosi za to odpowiedzialność, trafił do sądu. Evercrest Technologies, firma stojąca za projektem KelpDAO, złożyła w Kolumbii Brytyjskiej pozew cywilny przeciwko Layerzero Labs i dyrektorowi generalnemu Bryanowi Pellegrino. Środki zostały przesłane w jednym bloku. Ustalenie, kto powinien pokryć koszty, może zająć znacznie więcej czasu.
KelpDAO pozywa Layerzero w związku z załamaniem mostu o wartości 292 mln dolarów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Kelp twierdzi, że 18 kwietnia most LayerZero uwolnił 116 500 rsETH o wartości około 292 mln dolarów.
- Po ataku na rsETH w sieci Kelp platforma Aave stanęła w obliczu szacowanych strat w wysokości od 123,7 mln do 230,1 mln dolarów.
- Kelp pozwał LayerZero 24 września; Pellegrino nazywa to roszczenie cywilne „bezzasadnym”.
Pięć miesięcy temu most obsługujący rsETH należące do KelpDAO otrzymał komunikat, który wydawał się sugerować, że 116 500 tokenów zostało spalonych w innym łańcuchu bloków. Tak się jednak nie stało. Most i tak uwierzył w tę wiadomość i w jednym bloku uwolnił na Ethereum rsETH o wartości około 292 mln dolarów. Atakujący natychmiast wykorzystał znaczną część tej kwoty do zaciągnięcia pożyczek na rzeczywiste aktywa w Aave.
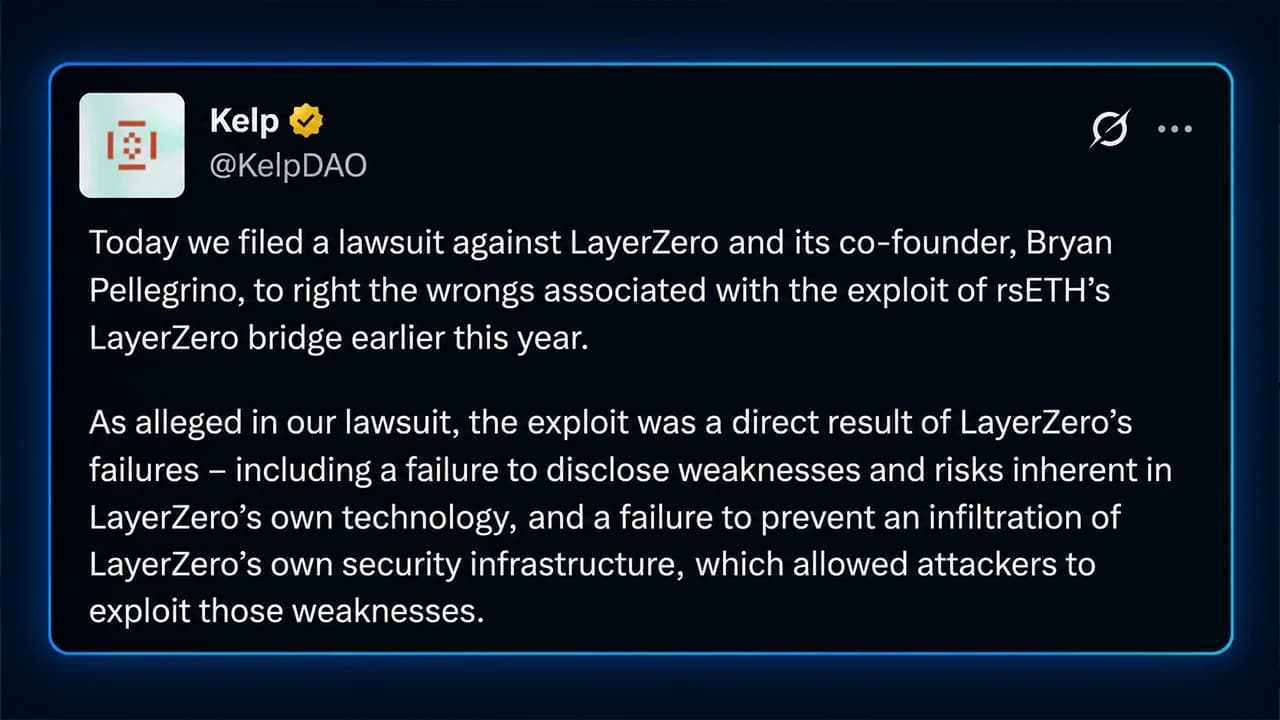
Teraz firmy stojące za tym mechanizmem zmierzają do sądu. 24 września Evercrest Technologies Inc., firma stojąca za Kelp, złożyła w Kolumbii Brytyjskiej pozew cywilny przeciwko Layerzero Labs i jej dyrektorowi generalnemu, Bryanowi Pellegrino, zamieniając trwającą od miesięcy grę w obwinianie się nawzajem w spór prawny dotyczący jednego pozornie prostego pytania: Kto był odpowiedzialny za słabe ogniwo?
„Dzisiaj złożyliśmy pozew przeciwko Layerzero i jego współzałożycielowi, Bryanowi Pellegrino, aby naprawić krzywdy związane z wykorzystaniem luki w mostku Layerzero dla rsETH na początku tego roku” – napisał profil KelpDAO na X. „Jak twierdzimy w pozwie, atak był bezpośrednim skutkiem zaniedbań ze strony LayerZero – w tym nieujawnienia słabych punktów i zagrożeń związanych z własną technologią LayerZero oraz niezapobieżenia włamaniu do własnej infrastruktury bezpieczeństwa LayerZero, co umożliwiło atakującym wykorzystanie tych słabych punktów”.
Jedna wiadomość odblokowała 292 miliony dolarów
Kłopoty zaczęły się 18 kwietnia o godz. 17:35 czasu UTC. rsETH firmy Kelp wykorzystywało technologię LayerZero do przemieszczania się między łańcuchami bloków. Trasa z Unichain do Ethereum opierała się na tzw. zdecentralizowanej sieci weryfikatorów typu 1-z-1 (DVN). Mówiąc prościej, między przychodzącą wiadomością a uwolnieniem tokenów stał jeden weryfikator.
Weryfikator ten miał upewnić się, że rsETH zostały faktycznie spalone lub zablokowane w łańcuchu źródłowym, zanim równoważna kwota została uwolniona w sieci Ethereum. Atakujący znaleźli sposób na obejście tej kontroli.
Sfałszowany pakiet został zweryfikowany, zatwierdzony i dostarczony do sieci Ethereum. Adapter mostu uwolnił 116 500 rsETH, mimo że nie doszło do żadnego odpowiadającego temu spalenia. Jego saldo spadło z 116 723 rsETH do zaledwie 223 rsETH w ciągu jednego bloku. W praktyce z obiegu zniknęło około 18% podaży rsETH. Nie była to bynajmniej drobna kwota. Wykorzystywanie luk w zabezpieczeniach mostów stało się w maju głównym tematem.
Kontrakty działały zgodnie z zaleceniami
Najdziwniejsze jest to, że kontrakty tokenowe Kelp najwyraźniej nie działały nieprawidłowo. Firma Chainalysis ustaliła, że do oszustwa doszło poza łańcuchem. Layerzero poinformowało później, że 6 marca atakujący wykorzystał socjotechnikę wobec jednego z jej programistów, wykradł dane uwierzytelniające sesji i uzyskał dostęp do chmury RPC firmy. Infrastruktura RPC to w zasadzie system łączności, za pomocą którego oprogramowanie pyta łańcuch bloków o to, co się wydarzyło.
Atakujący rzekomo zainfekowali wewnętrzne węzły wykorzystywane przez weryfikator Layerzero. Następnie, 18 kwietnia, zewnętrzni dostawcy RPC zostali zaatakowani w ramach rozproszonego ataku typu denial-of-service, co skierowało weryfikator w stronę zainfekowanych węzłów. Węzły te dostarczyły fałszywe informacje wskazujące, że doszło do legalnego spalenia tokenów. Ponieważ komunikat sprawdzał tylko jeden weryfikator, nie było drugiej opinii.
Sfałszowany pakiet otrzymał zielone światło. W późniejszym raporcie z incydentu firmy Layerzero, powołującym się na analizy firm Mandiant i Crowdstrike, włamanie przypisano grupie Trader-Traitor, znanej również jako UNC4899 – powiązanej z Koreą Północną grupie należącej do szerszej organizacji Lazarus Group. Przypisanie to pozostaje oceną wywiadowczą, a nie ustaleniem w sprawie cywilnej toczącej się w Kolumbii Brytyjskiej.
Wtedy Aave poniosło straty
Atakujący podzielił nowo wyemitowane rsETH między siedem adresów i zdeponował około 89 567 rsETH w Aave V3 na sieciach Ethereum i Arbitrum. Te fałszywe aktywa nagle stały się zabezpieczeniem prawdziwych pożyczek. Atakujący pożyczył około 82 650 wrapped ether (WETH) oraz 821 wrapped staked ether (wstETH). Około godziny 19:00 czasu UTC mechanizm Protocol Guardian platformy Aave rozpoczął zamrażanie rezerw rsETH i wrsETH.
Kelp wstrzymał działanie kontraktów około 46 minut po pierwszym wyczerpaniu rezerw i powstrzymał drugi sfałszowany pakiet obejmujący około 40 000 rsETH, o szacowanej wartości od 95 do 100 milionów dolarów. Wystarczył już pierwszy przypadek. Szacunki dotyczące wynikającej z tego nieściągalnej wierzytelności Aave wahały się od 123,7 mln do 230,1 mln dolarów, w zależności od tego, w jaki sposób straty zostały ostatecznie rozłożone na społeczność.
W tamtym czasie dane Defillama wskazywały, że łączna wartość zablokowanych środków (TVL) w sektorze zdecentralizowanych finansów (DeFi) spadła o ponad 14 mld dolarów w ciągu kilku dni po ataku, podczas gdy Binance Research powiązało później szerszą falę ataków z kwietnia, w tym atak na Kelp, z odpływem środków z DeFi o wartości około 13 mld dolarów. W tym momencie sytuacja stała się naprawdę gorąca.
Pytanie za 292 mln dolarów: czyja to była wina?
Layerzero i Kelp zgadzają się co do wielu podstawowych mechanizmów. Zupełnie się jednak nie zgadzają co do tego, kto ponosi za nie odpowiedzialność. Layerzero przyznało, że jego środowisko RPC zostało naruszone, ale wskazało również na konfigurację weryfikatora typu „1-of-1” stosowaną przez Kelp jako pojedynczy punkt awarii. Firma twierdzi, że zalecała konfiguracje wykorzystujące wiele weryfikatorów.
Kelp przedstawia inną wersję wydarzeń. Twierdzi, że konfiguracja „1 z 1” była udokumentowanym ustawieniem domyślnym Layerzero, że Layerzero sprawdziło i zatwierdziło wdrożenie Kelp na piśmie oraz że Kelp otrzymało informację, iż ustawienia domyślne są w porządku. Kelp powołało się również na dane Dune wskazujące, że około 47% aplikacji Layerzero, co odpowiada ponad 1 200 kontraktom, korzystało z tego rozwiązania.
Ta rozbieżność stanowi sedno nowego pozwu cywilnego. Kelp zarzuca Layerzero, że nie ujawniło ryzyka technologicznego, nie zapobiegło przejęciu przez atakujących kontroli nad infrastrukturą wykorzystywaną przez swojego weryfikatora oraz zatwierdziło konfigurację Kelp przed wykorzystaniem luki. Pellegrino nazwał ten pozew „bezzasadnym” i oświadczył, że będzie bronił siebie oraz Layerzero w Vancouver. Żaden sąd nie rozstrzygnął jeszcze, kto ma rację.
„Evercrest (KelpDAO) złożyło dzisiaj w Kolumbii Brytyjskiej pozew cywilny przeciwko mnie i LZ. Pozew ten nadal jest bezpodstawny; spotkam się z nimi w Vancouver i będę się odpowiednio bronił” – napisał Pellegrino.
Layerzero zmieniło później zasady
To, co wydarzyło się po ataku, komplikuje sprawę. Layerzero zrezygnowało ze wspierania konfiguracji DVN typu 1-z-1 dla przelewów o wysokiej wartości na rzecz domyślnych ustawień z wieloma weryfikatorami. W dniach 8–9 maja firma przeprosiła za sposób komunikacji i stwierdziła, że „popełniła błąd, zezwalając naszemu DVN na działanie jako DVN typu 1/1 w przypadku transakcji o wysokiej wartości”.
Nie było to przyznanie się, że Layerzero ponosi odpowiedzialność prawną za straty Kelpa. Ujawnia to jednak niewygodny fakt: konfiguracja będąca przedmiotem sporu jest tą samą, o której sama firma Layerzero stwierdziła później, że nie powinna była być dopuszczona do transferów o wysokiej wartości. Kelp poszedł o krok dalej i zmienił dostawcę.
Na początku maja ogłosiła plany przeniesienia rsETH z systemu OFT Layerzero do infrastruktury CCIP i CCT firmy Chainlink. Również Solv Protocol i inne projekty przeniosły znaczne aktywa z Layerzero po tym incydencie. Tymczasem działania mające na celu odzyskanie środków wykroczyły daleko poza firmę Kelp.
Rada Bezpieczeństwa Arbitrum zamroziła około 30 765,67 ETH, o wartości około 71 mln USD w tamtym czasie, powiązanych z osobą wykorzystującą lukę. Uczestnicy branży, w tym Aave, Lido, Ether.fi, Ethena, Mantle, Consensys i Joe Lubin, zorganizowali wsparcie w odzyskiwaniu środków za pośrednictwem DeFi United. Pod koniec maja Kelp poinformował, że ostatnia transza środków została przeniesiona, a emisja, wykupy i operacje mostkowe zostały przywrócone.
Teraz sprawa „Paper Trail” trafiła do sądu
Sprawa z Vancouver zmienia miejsce postępowania, ale nie zmienia jeszcze stanu faktycznego. Pozew został zarejestrowany w Sądzie w Vancouver pod numerem akt 267169, ale pełna treść pozwu cywilnego nie została jeszcze upubliczniona. Oznacza to, że dokładne podstawy roszczenia oraz kwota odszkodowania, o którą wnosi Kelp, nie zostały niezależnie zweryfikowane.
Pozew ten może jednak poddać dokumentację szczegółowej analizie. Firma Kelp twierdzi, że Layerzero zatwierdziło jej konfigurację na piśmie. Layerzero twierdzi natomiast, że firma Kelp wybrała konfigurację z jednym weryfikatorem, mimo zaleceń opowiadających się za wielokrotnymi kontrolami. Sąd może nakazać przedstawienie dokumentów, zbadać tę korespondencję i ustalić, jakie obowiązki prawne faktycznie spoczywały na każdej ze stron.
Kwestia ta wykracza poza jeden przypadek wykorzystania luki w zabezpieczeniach mostka o wartości 292 mln dolarów. DeFi w coraz większym stopniu opiera się na warstwach zewnętrznej infrastruktury, które informują smart kontrakty o tym, co wydarzyło się gdzie indziej. Kontrakty mogą być bezbłędne, a mimo to działać w oparciu o fałszywe dane, jeśli mechanizm dostarczający im informacje zostanie naruszony.
18 kwietnia jeden z weryfikatorów uwierzył w takie fałszywe dane, w wyniku czego w łańcuchu bloków Ethereum pojawiło się 116 500 rsETH, które nie zostały spalone w żadnym innym miejscu. Technologia podjęła decyzję w ciągu jednego bloku. Teraz sprawę rozpatruje sędzia.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.