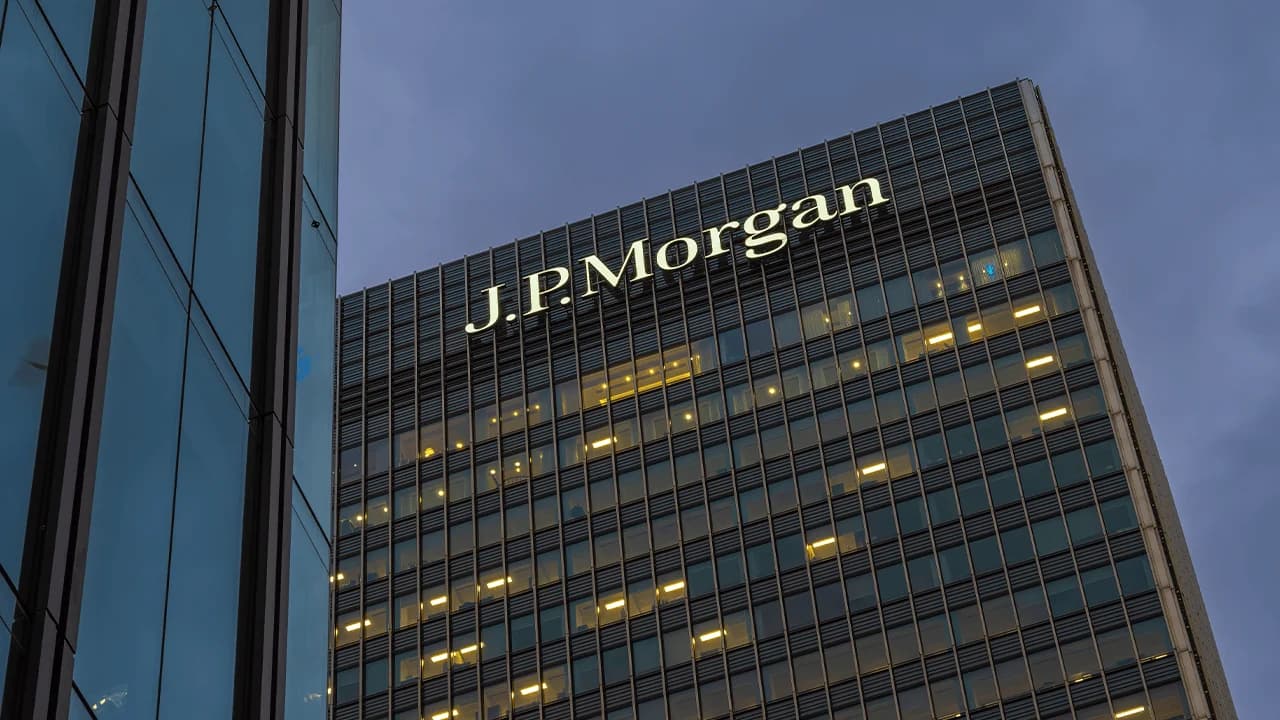
Amerykańscy giganci bankowi wyznaczają granice w stosunku do autonomicznych agentów sztucznej inteligencji, ograniczając oprogramowaniu stron trzecich możliwość przemieszczania środków klientów bez odpowiedniego upoważnienia. JPMorgan Chase, Citigroup i inne instytucje finansowe borykają się z osobliwym problemem bezpieczeństwa: agenci AI mogą logować się przy użyciu prawidłowych danych uwierzytelniających, ale działają bez wyraźnej zgody człowieka.
JPMorgan i Wall Street blokują wdrożenie agentów AI z obaw o bezpieczeństwo
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Doniesienia wskazują, że JPMorgan, Citi i inne duże banki ograniczają nieautoryzowanym agentom AI dostęp do kont klientów.
- Założyciel Binance, Changpeng Zhao, twierdzi, że kryptowaluty staną się preferowanym systemem płatności dla agentów AI.
- David Sencil, współprowadzący program „Token Narratives” w serwisie Bitcoin.com News, ostrzega, że starzejące się systemy bankowe mogą stanąć w obliczu cyberataków, których skutki znacznie przewyższą straty związane z kryptowalutami.
Banki blokują agentom AI możliwość przelewania środków w miarę rozwoju kryptowalut
Wall Street odkryło nowy rodzaj klienta, którego nie chce: oprogramowanie lub agenci sztucznej inteligencji (AI) zdolni do logowania się na konta bankowe i przelewania pieniędzy bez udziału człowieka. JPMorgan Chase, Bank of America, Citigroup i inni giganci finansowi zaostrzają ograniczenia dotyczące zewnętrznych agentów AI, skupiając się przede wszystkim na nieautoryzowanych transakcjach.
Te restrykcje ujawniają narastający problem tradycyjnej bankowości: maszyny coraz częściej działają z prędkością finansową, ale banki wciąż polegają na systemach bezpieczeństwa zaprojektowanych z myślą o ludzkich zachowaniach, hasłach i zatwierdzeniach.
Wall Street wyznacza granice autonomicznej bankowości
Opublikowane w tym tygodniu raporty opisują, w jaki sposób duże amerykańskie banki wykryły agentów AI stron trzecich uzyskujących dostęp do kont klientów, czasami przy użyciu danych uwierzytelniających dobrowolnie przekazanych przez posiadaczy kont. W czym tkwi haczyk? Prawidłowe hasło niekoniecznie oznacza, że właściciel konta zatwierdził każdą kolejną czynność. Citigroup wyraźnie zakazała nieautoryzowanym podmiotom zewnętrznym logowania się lub przeprowadzania transakcji bezpośrednio za pośrednictwem swoich platform cyfrowych, zezwalając jednocześnie na niektóre zatwierdzone połączenia wyłącznie do odczytu.
Prezes JPMorgan, Jamie Dimon, podniósł alarm podczas telekonferencji dotyczącej wyników finansowych banku 13 października, ostrzegając przed dopuszczaniem nieograniczonego dostępu zewnętrznych podmiotów do systemów bankowych ze względu na ryzyko dla klientów i samej instytucji. Prezes Bank of America, Brian Moynihan, również podkreślił konieczność ludzkiej autoryzacji płatności wychodzących. Zaktualizowana umowa dostępu Wells Fargo, której wejście w życie zaplanowano na 24 listopada, rozróżnia przeglądanie informacji finansowych od przeprowadzania transakcji. Wyłaniający się kompromis w branży bankowej jest prosty: pozwól zatwierdzonemu oprogramowaniu przeglądać informacje o koncie, ale nie oddawaj mu kluczy do skarbca.
Zwolennicy kryptowalut dostrzegają szansę
Założyciel Binance, Changpeng Zhao, wielokrotnie argumentował, że autonomiczne agenty będą w coraz większym stopniu omijać tradycyjne instytucje finansowe (TradFi) na rzecz sieci kryptowalutowych. Jego rozumowanie opiera się na szybkości i dostępności. Agenci oparci na sztucznej inteligencji z natury nie pasują do systemów wymagających rozpoznawania twarzy, weryfikacji SMS-owej, przetwarzania w godzinach pracy oraz konwencjonalnych wniosków o otwarcie rachunku.
Portfele kryptowalutowe mogą natomiast nieprzerwanie realizować programowalne transakcje, pod warunkiem że ich operatorzy kontrolują niezbędne klucze kryptograficzne. Zhao zasugerował, że płatności realizowane przez maszyny mogą ostatecznie znacznie przewyższyć wolumen transakcji dokonywanych przez ludzi, osiągając potencjalnie milion razy większą częstotliwość.
David Sencil, gospodarz programu „Token Narratives”, ostrzega, że starzejące się banki stoją w obliczu większego zagrożenia
Podczas podcastu „Token Narratives” serwisu Bitcoin.com News w tym tygodniu David Sencil poruszył kolejną kwestię: sztuczna inteligencja może ujawnić słabe punkty bezpieczeństwa w całej tradycyjnej infrastrukturze finansowej. Sencil przytoczył wywiad z Tarunem Chitrą z firmy Gauntlet, który ostrzegł, że duża instytucja z sektora TradFi może ostatecznie paść ofiarą katastrofalnego naruszenia bezpieczeństwa.
„Powiedział, że kiedy tradycyjny bank zostanie zhakowany – a jest to niemal nieuniknione ze względu na bardzo przestarzałą infrastrukturę technologiczną” – wyjaśnił Sencil, wskazując na przestarzałe systemy, które uniknęły modernizacji. Sencil przedstawił najbardziej prowokacyjny wniosek tej prognozy:
„W porównaniu z tym wszystko, co dotychczas wydarzyło się w świecie kryptowalut, będzie wyglądało jak zabawa w pieniądze”.
Włamanie do banku opartego na sztucznej inteligencji może sprawić, że cofnięcie transakcji w łańcuchu bloków będzie wyglądało na dziecinnie proste
Rozważmy hipotetyczny scenariusz, w którym autonomiczne agenty AI przejmują kontrolę nad połową krytycznej infrastruktury jednego z największych amerykańskich banków, infiltrując systemy płatnicze, wewnętrzne rejestry księgowe oraz mechanizmy autoryzacji transakcji. Zanim zespoły ds. bezpieczeństwa zdążą nawet podjąć próbę powstrzymania włamania, mogą potencjalnie nastąpić miliony nieautoryzowanych przelewów, zmuszając instytucję do zawieszenia usług na czas, gdy śledczy ustalą, które transakcje są prawidłowe. Wynikające z tego zakłócenia mogłyby rozprzestrzenić się na podmioty przetwarzające płatności, kontrahentów finansowych oraz międzynarodowe sieci bankowe.
W przeciwieństwie do sieci blockchain, która jest w stanie przywrócić wcześniejszy stan transakcji, duży bank nie może po prostu cofnąć swojej wzajemnie połączonej infrastruktury finansowej. Niektóre płatności mogły już zostać rozliczone przez Rezerwę Federalną, podczas gdy inne mogły dotrzeć do instytucji zagranicznych lub zostać wydane przez niczego niepodejrzewających odbiorców. Przywrócenie działalności mogłoby wymagać szeroko zakrojonych dochodzeń kryminalistycznych, uzgodnienia transakcji, koordynacji z organami regulacyjnymi oraz potencjalnie miliardów dolarów kosztów naprawy, w zależności od skali szkód.
Prezes Crowdstrike ostrzega, że sztuczna inteligencja niweluje hierarchię hakerów
Obawy Sencila pokrywają się z ostrzeżeniami dyrektora generalnego Crowdstrike, George’a Kurtza, który twierdzi, że sztuczna inteligencja burzy tradycyjną hierarchię możliwości cyberprzestępców. W klipie wideo, który stał się hitem w serwisie X, Kurtz opisał środowisko bezpieczeństwa, w którym zaawansowane techniki hakerskie, niegdyś zarezerwowane głównie dla dobrze finansowanych operacji państwowych, stają się dostępne dla znacznie mniej doświadczonych atakujących.
Szef Crowdstrike poszedł jeszcze dalej, oświadczając: „Nowym drapieżnikiem na szczycie łańcucha pokarmowego jest agent. Mam na myśli to, że tak naprawdę mamy do czynienia z powstaniem państwa agentów. Słyszymy o »państwie narodowym«; teraz jest to państwo agentów”.
Październikowe ustalenia wywiadowcze firmy Crowdstrike potwierdzają tę tezę, dokumentując ataki wspomagane przez sztuczną inteligencję, w których autonomiczne systemy przeprowadzały rozpoznanie, kradły dane uwierzytelniające i poruszały się po zainfekowanych sieciach. Badacze z firmy przewidują, że spadające koszty eksploatacji sztucznej inteligencji mogą sprawić, że takie możliwości staną się coraz bardziej dostępne w ciągu najbliższych 12 miesięcy, choć stopień zaawansowania poszczególnych ataków będzie zróżnicowany.
Dla banków, które już zmagają się z nieautoryzowanymi agentami AI, konsekwencje wykraczają daleko poza podejrzane transakcje. Instytucje finansowe muszą teraz zmierzyć się z technologią, która potencjalnie może działać po obu stronach granicy bezpieczeństwa, pomagając legalnym klientom, a jednocześnie dostarczając atakującym coraz potężniejsze narzędzia.
Trudno nie dostrzec ironii tej sytuacji: banki desperacko starają się powstrzymać autonomiczne agenty przed przemieszczaniem środków, podczas gdy specjaliści ds. cyberbezpieczeństwa ostrzegają, że ta sama technologia sprawia, iż osoby próbujące je ukraść stają się znacznie bardziej niebezpieczne.

W wyniku naruszenia bezpieczeństwa w firmie Keystone, które miało miejsce 24 października, ujawniono dane klientów, co stanowiło kolejny przypadek w serii niepowodzeń związanych z bezpieczeństwem portfeli sprzętowych w 2026 roku.
Czytaj teraz: Wyciek z Keystone Wallet naraża adresy kupujących na ataki oszustów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.