Strona internetowa praktycznie zachęca hakerów do kradzieży 2 000 dolarów w bitcoinach, a mimo to nikt nie odebrał jeszcze nagrody. Teraz niezależna analiza sugeruje, że to rzekomo podatne na atak wyzwanie może okazać się niemożliwe do złamania, co rodzi niewygodne pytanie: czy gra jest sfałszowana?
Strona rzuca wyzwanie hakerom: ukradnijcie bitcoiny, czas tyka
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
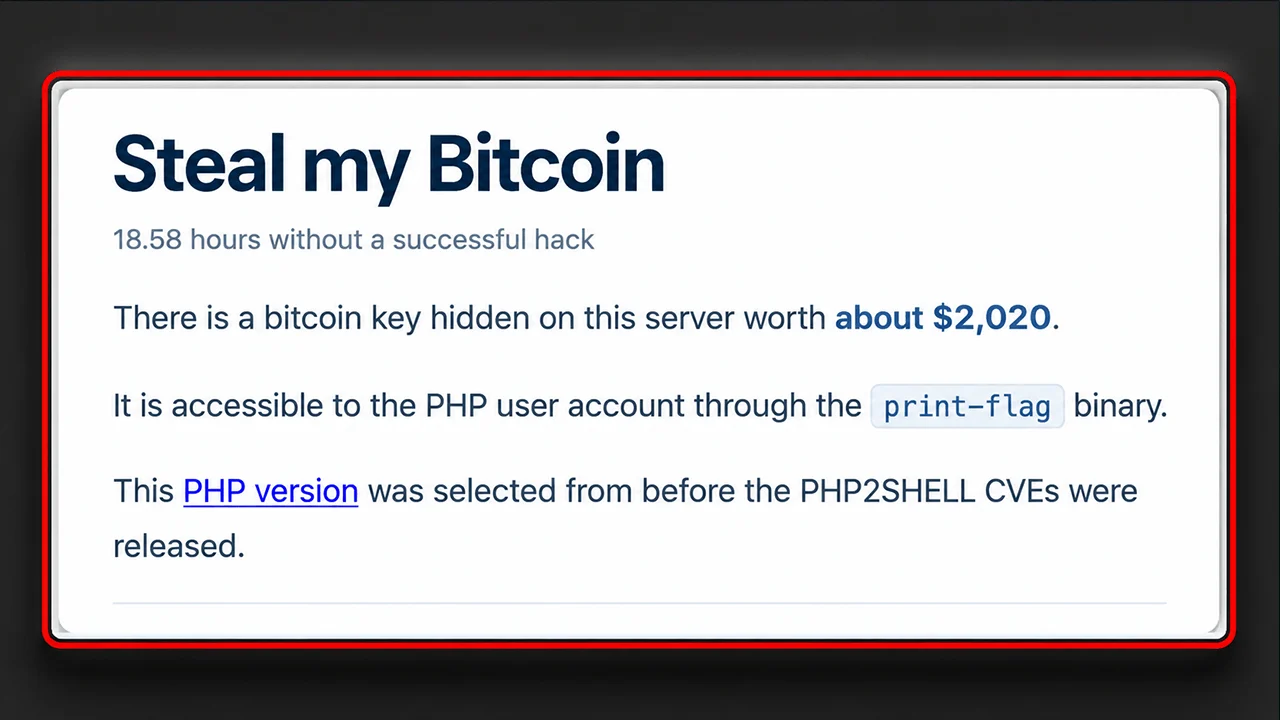
- Nagroda w wysokości około 2 000 dolarów w serwisie „Steal My Bitcoin” podobno pozostała nieodebrana po ponad 17 godzinach.
- Jedna z osób podejrzewa, że konfiguracja serwera serwisu „Steal My Bitcoin” może uniemożliwiać wykorzystanie zamierzonego exploita PHP2Shell.
- Dwie krytyczne luki w zabezpieczeniach PHP2Shell są rzeczywiste, ale teoria badacza dotycząca konkretnego wyzwania nie została zweryfikowana.
Napad na 2 000 dolarów w bitcoinach, którego nikt nie jest w stanie przeprowadzić
Witamy w serwisie „Steal My Bitcoin”, gdzie typowe zasady cyberbezpieczeństwa zostały wywrócone do góry nogami. Zamiast powstrzymywać hakerów, strona zaprasza ich do środka, oferuje nagrodę w bitcoinach i rzuca im wyzwanie, by ją odebrali. Misja brzmi absurdalnie prosto: wykorzystaj celowo podatną na ataki instalację PHP, odzyskaj ukryty klucz prywatny do bitcoina i opróżnij portfel. Pierwszy haker, któremu się to uda, zgarnia pieniądze.
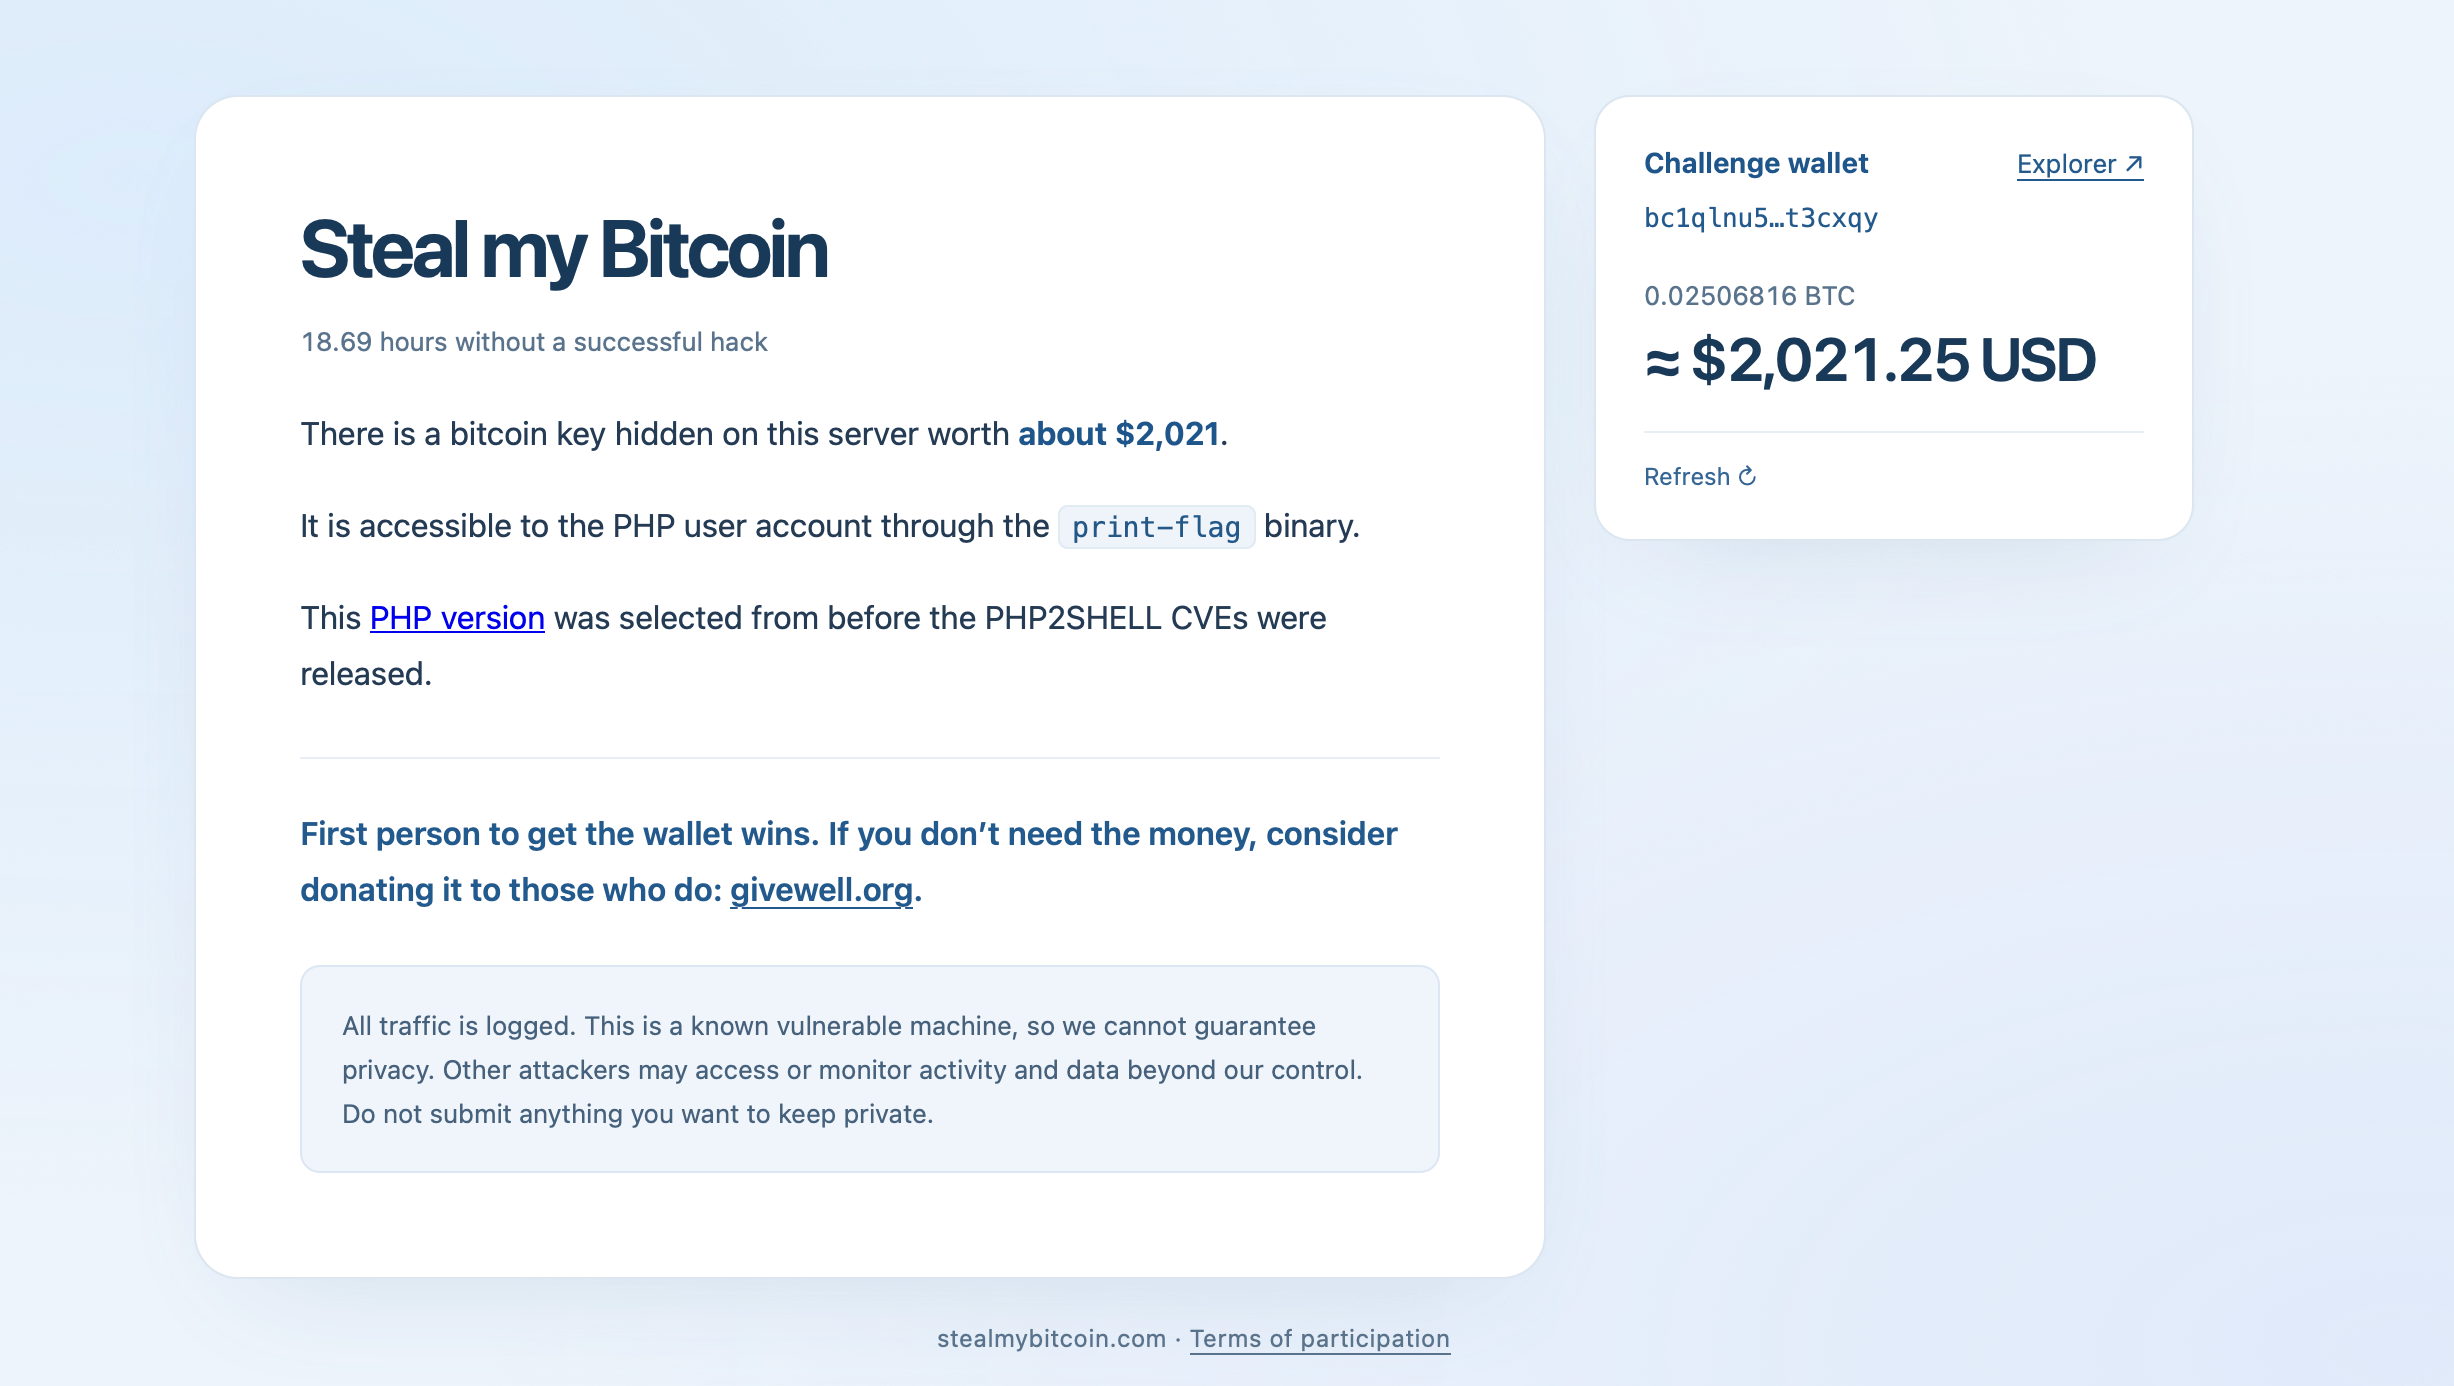
Nagroda wynosiła początkowo około 500 dolarów, ale dzięki darowiznom wzrosła do 2 000 dolarów, co stanowi około 0,025 BTC. Według doniesień, pod koniec dnia 25 października 2026 r. portfel pozostawał nietknięty po ponad 17 godzinach działania serwisu. Obowiązują jednak pewne zasady. Uczestnicy muszą ograniczyć swoje ataki do aplikacji internetowej i kontenera PHP. Zabronione jest atakowanie hosta bazowego, sabotowanie infrastruktury lub przeciążanie serwera. Wszystkie działania są rejestrowane.
Dwie krytyczne luki w PHP napotykają nieoczekiwaną przeszkodę
W ramach wyzwania wykorzystuje się PHP 8.4.26, wersję podatną na dwie krytyczne luki w zabezpieczeniach, nazwane łącznie PHP2Shell. Obie mają ocenę ważności na poziomie 9,2, a awaryjne poprawki pojawiły się 21 października.
Luki w zabezpieczeniach, oznaczone numerami CVE-2026-109618 i CVE-2026-109619, dotyczą błędów w zarządzaniu pamięcią, które potencjalnie mogą umożliwić zdalne wykonanie kodu. W niektórych konfiguracjach atakujący mogliby wykonywać polecenia bez uwierzytelniania. Jednak w tym momencie historia przybiera dziwny obrót.
Jedna z osób, która zbadała ten problem, publicznie zakwestionowała, czy dana konfiguracja faktycznie naraża system na atak. Osoba ta zidentyfikowała serwer nginx i PHP w wersji 8.4.26 na podstawie nagłówków odpowiedzi HTTP, niezależnie potwierdziła obecność PHP w wersji 8.2 lub nowszej oraz porównała zachowanie serwera z lokalnymi środowiskami testowymi.
Po początkowym rozważeniu kombinacji serwera nginx z PHP-FPM lub Apache analiza wskazała na coś nieoczekiwanego: najbliższym dopasowaniem pod względem zachowania wydawało się przekazywanie przez serwer nginx żądań do wbudowanego w PHP serwera WWW działającego z wiersza poleceń.
Czy nagroda za odkrycie luki w Bitcoinie to niemożliwe wyzwanie?
Analiza wskazała na jeszcze bardziej prowokującą możliwość dotyczącą punktu wejścia do strony internetowej. Odpowiedzi serwera wydawały się zgodne z działaniem wbudowanego serwera PHP dostarczającego statyczny plik index.html zamiast wykonywania skryptu index.php. Jeśli ta interpretacja jest trafna, ogłoszone luki w zabezpieczeniach mogą być niedostępne poprzez dozwoloną powierzchnię ataku w ramach wyzwania.
To zasadniczo zmieniłoby charakter konkursu. Hakerzy niekoniecznie nie byliby w stanie wykorzystać dwóch krytycznych błędów. Być może atakowaliby środowisko, w którym wymagane warunki nigdy nie występują. Osoba przeprowadzająca analizę wyraziła wątpliwości co do tego, czy organizatorzy wyzwania działają w dobrej wierze, ale przyznała, że ustalenia mogą być błędne i zaprosiła do zgłaszania poprawek.
Co ważne, samo analizowanie charakterystyki odpowiedzi nie pozwala ustalić pełnej architektury serwera ani udowodnić, że wykorzystanie luki jest niemożliwe. Hipoteza ta pozostaje jednak niezweryfikowana. Tymczasem podstawowe luki w zabezpieczeniach PHP są rzeczywiste, a administratorzy korzystający z podatnych wersji nadal muszą załatać swoje systemy.
Na razie „Steal My Bitcoin” stanowi coraz bardziej intrygujące widowisko: publicznie ogłoszona nagroda w bitcoinach, rzesza niedoszłych hakerów oraz narastające podejrzenie, że cyfrowy sejf może w ogóle nie mieć dostępnych drzwi.
W artykułach z tego tygodnia poruszono takie tematy, jak zmieniające się sygnały rynkowe, rozwój sektora DeFi, staking instytucjonalny, kapitał venture oraz cyberbezpieczeństwo.
Czytaj teraz: Luka w PHP wstrząsa Internetem, Bitcoin daje sygnał hossy – podsumowanie tygodnia

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.