Yishi Wang, oprichter en CEO van OneKey, een bedrijf dat hardware-wallets produceert, suggereerde dat Noord-Koreaanse hackers na de aanval op Binance wellicht hun zinnen hebben gezet op een ander belangrijk doelwit: IBIT van BlackRock, ’s werelds grootste bitcoin-ETF, die bijna 63 miljard dollar aan BTC in bezit heeft en waarvan Coinbase als enige bewaarder is aangewezen.
CEO OneKey: hackers richten zich straks op Bitcoin-ETF van BlackRock
GESCHREVEN DOOR
DELEN
Belangrijkste punten
- De CEO van OneKey waarschuwt dat BlackRock's IBIT het volgende doelwit van Noord-Korea zou kunnen zijn voor een crypto-hack, na de inbreuk op Binance.
- Het feit dat IBIT volledig afhankelijk is van Coinbase creëert een enkel storingspunt voor zijn enorme Bitcoin-bezit van 63 miljard dollar.
- In tegenstelling tot stablecoins kan gestolen BTC niet worden bevroren, en door de beperkte verzekering zijn ETF-houders kwetsbaar.
IBIT van BlackRock staat op de shortlist van Noord-Koreaanse hackers, aldus de oprichter van OneKey
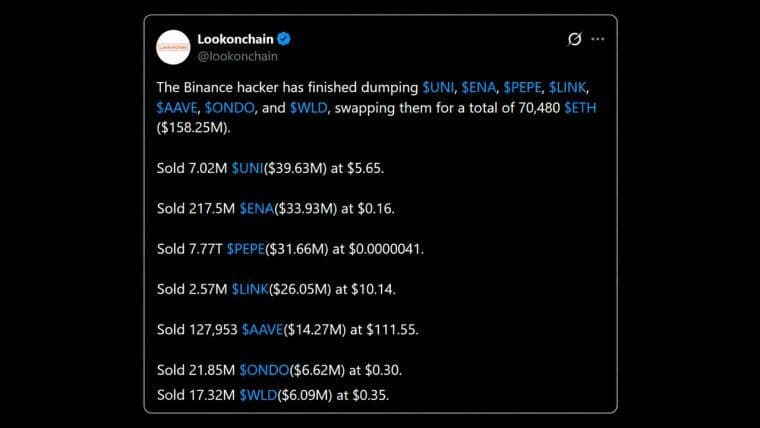
Terwijl de crypto-industrie nog steeds herstelt van de hack van donderdag op Binance, de grootste cryptocurrency-beurs, waarbij $6,3 miljard werd buitgemaakt, speculeren leiders uit de sector over welke entiteit Noord-Koreaanse hackers nu zullen aanvallen.
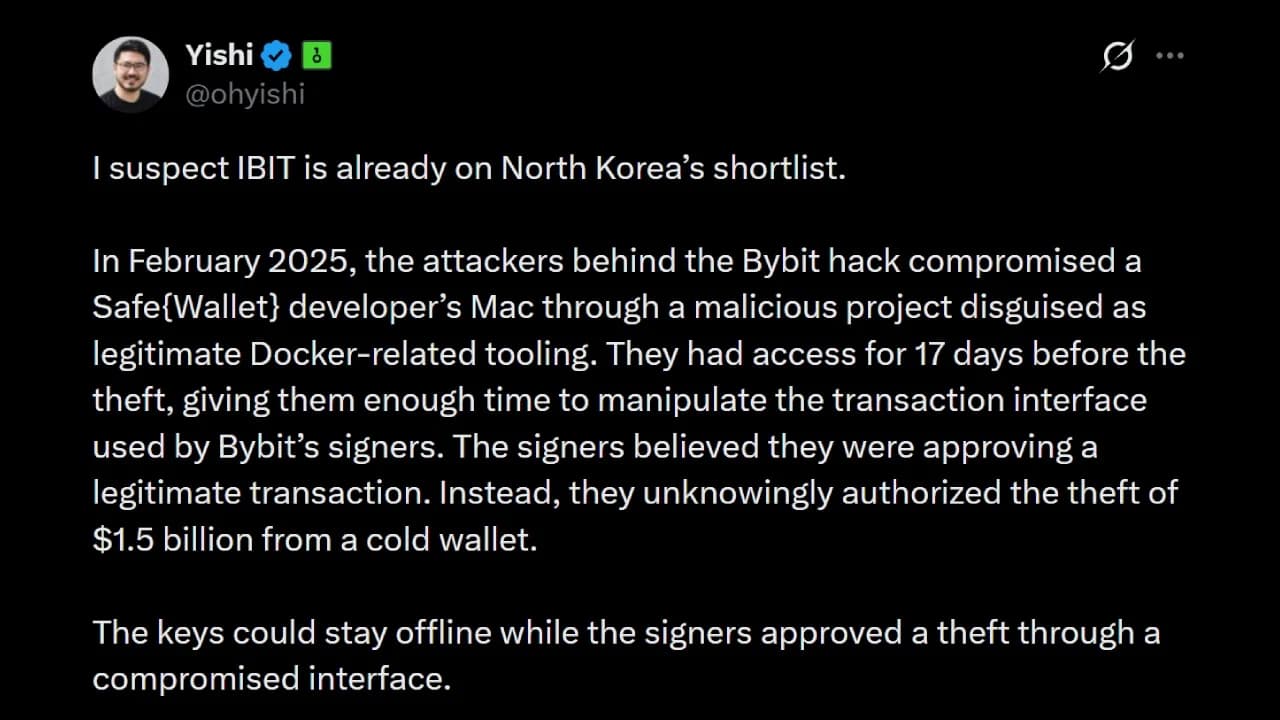
Yishi Wang, oprichter en CEO van OneKey, een in Hongkong gevestigd bedrijf dat open-source hardware-wallets maakt, is van mening dat BlackRock’s iShares Bitcoin Trust (IBIT) – ’s werelds grootste bitcoin-exchange-traded fund (ETF) – wel eens het volgende doelwit van deze cybercriminelen zou kunnen zijn.
Op sociale media benadrukte Wang dat IBIT, als grootste fonds in zijn soort, 815.000 BTC in bezit had, ter waarde van bijna 63 miljard dollar, waardoor het een belangrijk doelwit voor cybercriminelen is geworden. Het fonds heeft Coinbase als enige bewaarder, wat Wang bestempelt als een buitengewone concentratie bij slechts één entiteit.
"Hoe groot of kapitaalkrachtig die aanbieder ook is, een ernstige storing in de beveiligingsinfrastructuur zou het hele fonds in gevaar kunnen brengen", verklaarde hij.
Wang benadrukte dat als IBIT te maken zou krijgen met een soortgelijke aanval als die welke Binance donderdag onderging, dit 9,5% van de activa van het fonds zou wegvagen, wat bij de huidige waarderingen zou leiden tot verliezen die zouden kunnen worden gespreid tegen 4 dollar per aandeel.
Tot overmaat van ramp zou een aanval op IBIT alleen BTC in gevaar brengen, wat niet kan worden tegengehouden door gecentraliseerde uitgevers. Kort na de hack bij Binance hebben Circle en Tether gezamenlijk meer dan 2,3 miljard dollar aan gestolen stablecoins bevroren, waardoor het bedrijf werd beschermd tegen verdere verliezen.
Bovendien heeft Coinbase weliswaar bekendgemaakt dat het over een criminele verzekering van 320 miljoen dollar beschikt, maar volgens Wang wordt deze gedragen door alle klanten, waarbij bewaarovereenkomsten de aansprakelijkheid beperken tot 100 miljoen dollar per cold storage-adres. Mocht er een grote aanval plaatsvinden, dan zouden IBIT-houders het grootste deel van het verlies moeten dragen.
Hoewel Bitcoin-ETF’s handig zijn voor instellingen en particulieren die de last van zelfbewaring niet willen dragen, zijn ze geen definitieve oplossing voor het probleem van de kwetsbaarheid van digitale activa.
"Hoe groter deze pools worden, hoe aantrekkelijker ze zijn voor aanvallers. Een inbreuk op een cruciaal punt kan gevolgen hebben die veel verder reiken dan één enkele instelling", stelde Wang vast, aangezien zelfs de meest geavanceerde opstellingen afhankelijk zijn van verschillende factoren die kwetsbaar kunnen zijn.
"Er bestaan geen wondermiddelen op het gebied van beveiliging, en geen permanente garanties. Blijf waakzaam, blijf controleren en verwar een onberispelijke staat van dienst nooit met het bewijs dat je veilig bent. Bunker-modus," concludeerde hij, verwijzend naar de term die onlangs is bedacht door blockchain-onderzoeker Justin Drake.

Uit het eerste onderzoek van Binance blijkt dat een beveiligingsincident met een geschatte schade van 6,3 miljard dollar mogelijk te wijten is aan een inbreuk op de laptop van een medewerker. De
Lees nu: Binance: geen bewijs van sleutel-lek na hack van $6,3 mrd, eerste bevindingen

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORSergio Goschenko
Sergio is een cryptocurrencyjournalist gevestigd in Venezuela met meer dan 2.000 gepubliceerde artikelen, geciteerd in tientallen papers en rapporten.