De onderzoekers achter SHRINCS hebben een gedetailleerde beveiligingsanalyse gepubliceerd van het voorgestelde post-kwantum-handtekeningsysteem voor Bitcoin. Hiermee komt het systeem een stap dichter bij praktische toepassing, terwijl tegelijkertijd nog onopgeloste zorgen over de veiligheid van wallets, transactiekosten en de complexiteit van de implementatie worden benadrukt.
Onderzoeker: kwantumbeveiliging kan 'waardepropositie' van Bitcoin veranderen
GESCHREVEN DOOR

DELEN

Belangrijkste conclusies
- De SHRINCS-onderzoekers hebben een beveiligingsanalyse gepubliceerd van het voorgestelde post-kwantum-handtekeningsschema voor Bitcoin, waarin formele beveiligingsargumenten worden aangevoerd, maar tegelijkertijd wordt erkend dat er nog onopgeloste aannames zijn en dat onafhankelijke audits nodig zijn.
- SHRINCS combineert kleinere, stateful handtekeningen met een grotere, stateless fallback, om transactiekosten en congestie op de blockchain tot een minimum te beperken. Onjuist hergebruik van eenmalige ondertekeningssleutels zou gebruikers echter kunnen blootstellen aan catastrofale diefstalrisico’s.
- De groeiende bezorgdheid over kwantumcomputers bij Bitcoin stimuleert onderzoek naar nieuwe cryptografische beveiligingen, maar SHRINCS krijgt kritiek vanwege de veiligheid van wallets, de complexiteit van de implementatie en de transactiekosten.
Bitcoin-onderzoekers hebben een uitgebreide beveiligingsanalyse van SHRINCS gepubliceerd, een opkomend voorstel voor post-kwantumcryptografie dat is ontworpen om het netwerk te beschermen tegen toekomstige aanvallen met kwantumcomputers, zonder daarbij evenveel transactiecapaciteit op te offeren als concurrerende oplossingen.
De 131 pagina’s tellende analyse, gedateerd op 18 november, is geschreven door Blockstream-onderzoeker Mikhail Kudinov, met bijdragen van onderzoeksdirecteur Jonas Nick en andere medewerkers. Het biedt een formeel beveiligingsargument voor het voorgestelde ondertekeningsschema en voldoet daarmee aan een belangrijke openstaande eis voor de experimentele technologie.
De onderzoekers hebben SHRINCS getoetst tegen klassieke en kwantumaanvallers en rapporteren binnen hun analytisch kader beveiligingsgrenzen van ongeveer 121,4 tot 122,7 bits tegen klassieke aanvallen. De studie ontwikkelt ook kwantumbeveiligingsgrenzen, hoewel sommige resultaten berusten op veronderstellingen die nog niet bewezen zijn.
In het document wordt uitdrukkelijk gewaarschuwd dat het voorstel nog geen onafhankelijke beveiligingsaudit heeft ondergaan en nog niet klaar is voor implementatie.
„We hebben alle mogelijke feedback nodig – van ingenieurs, cryptografen en protocolontwikkelaars“, zei Kudinov, verwijzend naar het concept van het Bitcoin Improvement Proposal (BIP), dat voor het eerst in augustus werd aangekondigd. „Er zijn veel dingen om te controleren, te testen, kritiek op te leveren of te prijzen.“
Kleinere handtekeningen brengen veiligheidsafwegingen met zich mee
SHRINCS, een afkorting van Shrunken SPHINCS, maakt gebruik van SHA-256, de gevestigde cryptografische hashfunctie die al een integraal onderdeel vormt van Bitcoin, in plaats van de verschillende wiskundige aannames te introduceren die ten grondslag liggen aan sommige alternatieve post-kwantumschema’s.
Het ontwerp combineert twee handtekeningmethoden onder één enkele openbare sleutel. Het primaire, stateful mechanisme produceert handtekeningen variërend van 548 tot 4.619 bytes, terwijl een stateless fallback handtekeningen van 5.777 bytes genereert.
Beide zijn aanzienlijk groter dan de bestaande Schnorr-handtekeningen van 64 bytes in Bitcoin, maar de efficiëntere stateful-optie zou kunnen helpen de congestie van de blockchain en de hogere transactiekosten te beperken die gepaard gaan met een overgang naar kwantumbestendige cryptografie.
Stateful handtekeningen brengen echter een potentieel catastrofale zwakte met zich mee als walletsoftware een eenmalige ondertekeningssleutel op onjuiste wijze hergebruikt voor verschillende transacties. Een dergelijke fout zou een aanvaller in staat kunnen stellen handtekeningen te vervalsen en geld te stelen.
“Het moet onmogelijk zijn voor de gebruiker om zich zo te gedragen dat deze catastrofale gebeurtenis plaatsvindt,” zei Nick tegen Isabel Foxen Duke, hoofd van de MARA Foundation, tijdens een video-interview dat donderdag werd gepubliceerd. “Ontwikkelaars van wallets moeten op de juiste manier omgaan met deze stateful-component.”
SHRINCS probeert dat gevaar te beperken door van wallets te eisen dat ze elke ondertekeningshandeling permanent vastleggen voordat er een handtekening wordt gegenereerd. Als de ondertekeningsstatus onbetrouwbaar wordt, bijvoorbeeld wanneer een wallet wordt hersteld op basis van een seed-zin, moet de software overschakelen naar de grotere stateless handtekeningen.
Deze aanpak biedt bescherming tegen onveilig hergebruik van sleutels, maar kan de transactiekosten verhogen voor gebruikers die wallets herstellen of meerdere apparaten gebruiken.
“We weten niet hoe de markt voor transactiekosten eruit zal zien als we eenmaal deze zeer grote handtekeningen hebben,” zei Nick. “En het gaat niet alleen om de markt voor transactiekosten; er passen ook gewoon minder transacties in een blok, wat betekent dat minder mensen Bitcoin kunnen gebruiken. En ik denk dat dit de waardepropositie van Bitcoin verandert.”
Het ontwerp heeft al kritiek gekregen. In een evaluatie van augustus stelden onderzoekers van Project Eleven dat het prioriteren van blockchain-efficiëntie onaanvaardbare veiligheidsrisico’s zou kunnen overdragen aan walletgebruikers. Zij stelden voor om naast aanpassingen aan de blokcapaciteit van Bitcoin ook een puur stateless alternatief te overwegen.
Charles Guillemet, Chief Technology Officer bij Ledger, heeft ook zijn bezorgdheid geuit over de compatibiliteit van wallets, de prestaties van de hardware en de moeilijkheid om bestaande Bitcoin-functies te reproduceren, waaronder bepaalde multisignatuurregelingen en methoden voor het afleiden van publieke sleutels.
Bitcoins kwantum-aftelling
Het onderzoek verschijnt te midden van toenemende aandacht voor de potentiële dreiging die voldoende krachtige kwantumcomputers vormen voor de elliptische-curvecryptografie van Bitcoin.
Zoals Bitcoin.com News in oktober meldde, demonstreerden onderzoekers van Google een kwantumcomputertechniek genaamd ‘magic state cultivation’, die bepaalde fouten met een factor 40 verminderde, wat een stap vooruit betekent op weg naar betrouwbaardere kwantumberekeningen.
Eerder onderzoek van Google schatte dat ongeveer 6,9 miljoen BTC mogelijk blootgesteld zouden kunnen worden aan toekomstige kwantumaanvallen, omdat de bijbehorende openbare sleutels al bekend zijn gemaakt. Geen enkele bestaande kwantumcomputer heeft tot nu toe aangetoond in staat te zijn de cryptografie van Bitcoin te kraken, hoewel onderzoekers waarschuwen dat dit binnen enkele jaren zou kunnen gebeuren.
Ondertussen debatteren Bitcoin-ontwikkelaars over hoe bestaande bezittingen kunnen worden overgezet naar kwantumbestendige adressen.
Een bijzonder omstreden voorstel, BIP-361, zou uiteindelijk het uitgeven van middelen vanaf kwetsbare oude adressen verhinderen die niet binnen een voorgestelde meerjarige overgangsperiode zijn gemigreerd. Critici waarschuwen dat een dergelijke aanpak ertoe zou kunnen leiden dat munten van inactieve houders permanent onbereikbaar worden.
SHRINCS pakt een ander deel van het probleem aan: het bieden van een praktische cryptografische methode voor het autoriseren van transacties zodra Bitcoin kwantumbestendige handtekeningen ondersteunt. De invoering ervan zou nog steeds aanvullende protocolwijzigingen, uitgebreide tests en een bredere consensus onder ontwikkelaars vereisen.
De nieuwe beveiligingsanalyse betekent vooruitgang in de richting van dat doel, maar de auteurs erkennen dat verschillende wiskundige aannames nog onopgelost zijn. Aanvullende peer review, implementatietests en het in kaart brengen van het daadwerkelijke gedrag van wallets zullen nodig zijn voordat het plan als geschikt voor Bitcoin kan worden beschouwd.
Voorlopig onderstreept het onderzoek de centrale uitdaging waarmee de post-kwantumovergang van Bitcoin wordt geconfronteerd: gebruikers beschermen tegen een toekomstige cryptografische dreiging zonder gevaarlijke nieuwe kwetsbaarheden te introduceren of het vermogen van het netwerk om transacties te verwerken te ondermijnen.
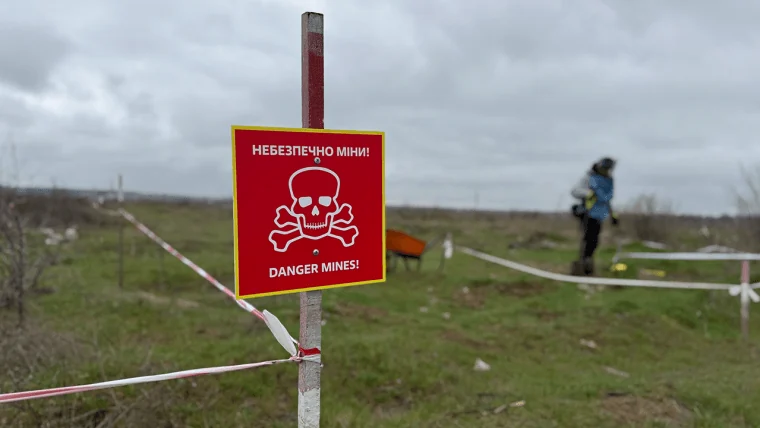
Cory Fields stelt kwantumlandmijnen en onderpandveilingen voor, bedoeld om toekomstige kwantumaanvallers die het op BTC gemunt hebben te bestraffen.
Lees nu: Bitcoin-ontwikkelaar wil ‘kwantumlandmijnen’ tegen toekomstige BTC-dieven

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORAndrew Hayward
Andrew is de hoofdredacteur van Bitcoin.com News.