Een aanvaller wist een klein restbedrag aan tokens om te zetten in een winst van 86.000 dollar door misbruik te maken van het gedeelde vestingcontract van UNCX Network. De inbreuk op 14 oktober bracht een tekortkoming in de boekhouding aan het licht in een systeem dat bedoeld is om activa te vergrendelen, waarin nog steeds 3,25 miljoen dollar zat.
Exploit van 86.000 dollar haalt cryptopool voor tokenvergrendeling onderuit
GESCHREVEN DOOR

DELEN
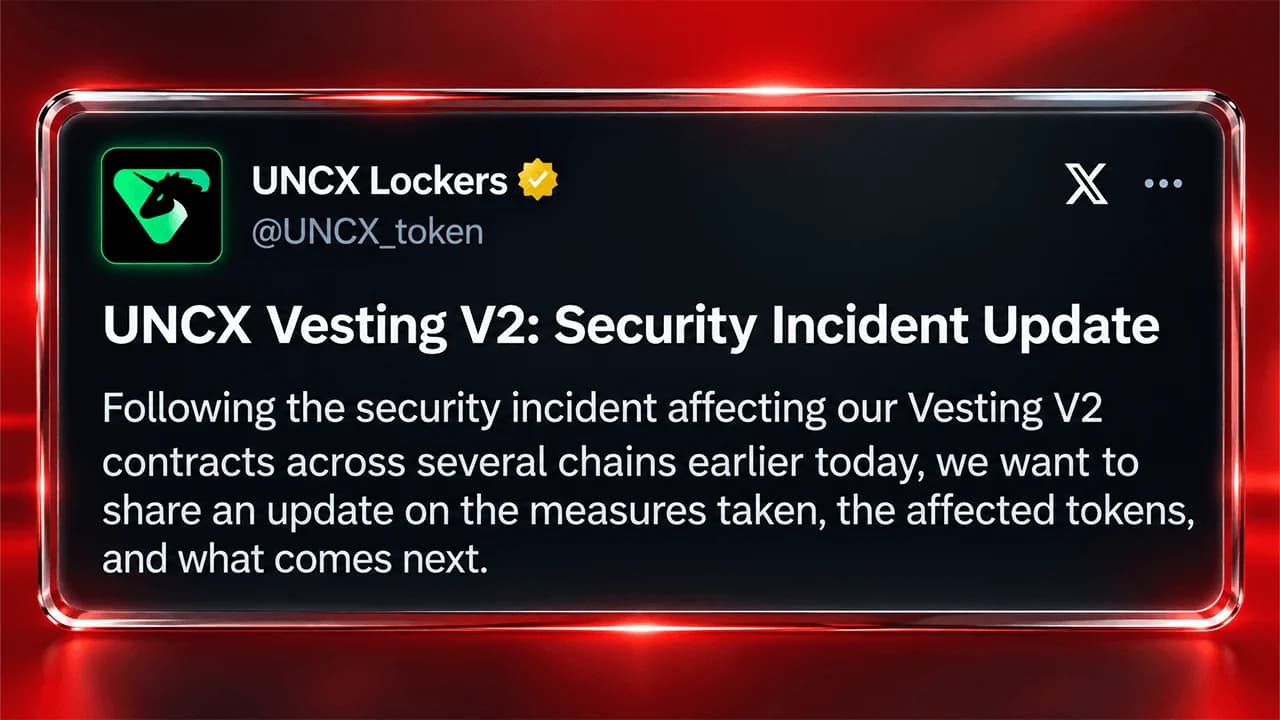
Belangrijkste conclusies
- Beveiligingsbedrijf Blockaid ontdekte op 14 oktober een exploit ter waarde van $86.000 tegen de gedeelde Ethereum-vestingpool van UNCX.
- Beveiligingsonderzoekers van Exvul traceerden de kwetsbaarheid bij UNCX naar een foutieve boekhouding van aandelen, waardoor stortingen van 5 tokens bloot kwamen te liggen.
- UNCX beperkte nieuwe vestingposities omdat er vragen bleven bestaan over de 3,25 miljoen dollar die nog in de pool zat.
Hoe een exploit van 86.000 dollar een token-lock in een risico veranderde
Op woensdag sloeg blockchainbeveiligingsbedrijf Blockaid alarm over een exploit gericht op UNCX Network, voorheen bekend als Unicrypt. In plaats van privésleutels te stelen of in individuele wallets in te breken, zou de aanvaller de eigen boekhoudmechanismen van het contract hebben gemanipuleerd om tokens van andere gebruikers op te nemen.
“De aanvaller creëerde vestingposities in de gedeelde tokenpool, maakte er een grote vrij, doneerde tokens eraan toe en annuleerde vervolgens een aangevulde vesting, zodat een klein overgebleven vesting de vergrendelde tokens van andere gebruikers kon opnemen”, schreef Blockaid op X.
Wat echt de wenkbrauwen deed fronsen, was wat er achterbleef. Er stond nog ongeveer 3,25 miljoen dollar in het getroffen Ethereum-smartcontract toen Blockaid vaststelde dat de aanval nog gaande was. Beveiligingsonderzoekers bij Exvul gaven vervolgens een gedetailleerde uitleg over de boekhoudkundige fout die de diefstal mogelijk maakte.
Wat is een gedeelde token-vestingpool?
Om de zwendel te begrijpen, is het nuttig te weten wat UNCX eigenlijk doet. Het platform, dat sinds 2020 actief is, biedt cryptocurrency-projecten tools om liquiditeit te vergrendelen en tokens volgens vooraf vastgestelde schema’s te verdelen. De diensten helpen oprichters, ontwikkelaars en investeerders aan te tonen dat bepaalde activa niet vóór een overeengekomen datum kunnen worden verkocht.
Token-vesting werkt ongeveer zoals een aandelencompensatieplan bij bedrijven. In plaats van alles in één keer te ontvangen, krijgen ontvangers hun activa geleidelijk, soms na een eerste wachttijd. Deze regeling ontmoedigt vroegtijdige verkoop en helpt deelnemers betrokken te blijven bij de langetermijnvooruitzichten van een project.
Een gedeelde vestingpool gaat nog een stap verder. In plaats van voor elke toewijzing een apart contract in te zetten, plaatsen meerdere DeFi-projecten (Decentralized Finance) tokens in een gemeenschappelijke smart-contractinfrastructuur. Elke positie heeft zijn eigen geregistreerde saldo en vrijgaveschema, terwijl het contract de boekhouding voor iedereen bijhoudt.
Dat is handig, doorgaans goedkoper en gemakkelijker te beheren. Maar er zit een addertje onder het gras. Wanneer de gedeelde boekhouding in de war raakt, kunnen fondsen die tot niet-gerelateerde projecten behoren plotseling in dezelfde benarde situatie terechtkomen.
Een klein overgebleven aandeel werd het gouden ticket van de aanvaller
Volgens Exvul draaide de kwetsbaarheid om het VestingManager-contract van UNCX en de manier waarop dit omgaat met vrijgegeven en geannuleerde tokenaandelen. Deze aandelen vertegenwoordigen boekhoudkundige vorderingen op tokens die in het contract worden aangehouden.
De aanvaller creëerde eerst nieuwe vestingposities en gaf vervolgens tokens vrij uit een aanzienlijke positie. Vervolgens werden extra tokens in de pool gestort en werd een eerder gefinancierde positie geannuleerd. Die reeks handelingen leidde tot de kritieke boekhoudkundige discrepantie.
De beveiligingsonderzoekers legden uit dat de release()-functie van het contract het globale _totalTokenShares-cijfer verlaagde zonder de vrijgegeven aandelen overeenkomstig te verwijderen uit het _depositedShares-record van de positie. Toen de positie later werd geannuleerd, trok het contract aandelen af op basis van de oorspronkelijk geregistreerde storting, waardoor dezelfde vermindering in feite tweemaal werd meegeteld. Een directe donatie van tokens vertekende de berekening nog verder.
Het resultaat was een minuscule resterende vestingpositie die aanspraak kon maken op activa die de stortingen van andere gebruikers dekten. In gewone taal: het grootboek van het contract gaf niet langer nauwkeurig weer wie waar recht op had. De aanvaller had een manier gevonden om een bijna lege positie te laten gedragen alsof deze een veel grotere aanspraak had. Er waren geen gestolen privésleutels nodig. De wiskunde van het contract zelf deed het zware werk.
Tien tokens buitgemaakt terwijl onderzoekers het geld traceren
Aanvankelijk betrof de gemelde diefstal vijf verschillende cryptovaluta’s: EDGEN, ZC, PEPECOIN, LO0P en PAAL. Een latere update van UNCX bracht het aantal op tien tokens. Dat brengt ons bij de echte clou. De aanvaller haalde niet simpelweg geld op van een rekening die hij onder zijn controle had. Door de foutieve berekeningen van de aandelen zou de positie van één deelnemer toegang hebben gekregen tot activa die aan anderen toebehoorden. Voor een platform waarvan de bedrijfsvoering draait om het voorkomen van voortijdige opnames van tokens, is dat een bijzonder ongemakkelijke situatie.
UNCX neemt maatregelen om de schade te beperken
UNCX erkende het incident op X en voorkwam dat nieuwe vestingposities in het getroffen contract terechtkwamen, terwijl het team de transacties onderzocht en de schade in kaart bracht. Het platform stelde ook vaste vergoedingen vast van 100 ETH, of het equivalent daarvan, voor alle vestingcontracten, waardoor een extra belemmering voor de normale activiteiten ontstond terwijl het onderzoek liep.
In zijn laatste update op woensdag om 19.00 uur Eastern Time bevestigde UNCX dat de exploit tien tokens op vier blockchains trof, waaronder Ethereum, Base, BNB Chain en Robinhood Chain. Het bedrijf verhoogde de vaste vergoedingen tot boven de 1.000 ETH per lock, verhoogde de tokenvergoedingen tot 5% en blokkeerde methoden die werden gebruikt om deze kosten te omzeilen.
UNCX benadrukte dat zijn liquiditeitslockers en bestaande vestingcontracten niet zijn getroffen. Ondertussen werkt het bedrijf samen met wetshandhavingsinstanties en SEAL 911 om de inbreuk te onderzoeken.
Gestolen middelen blijven vermist nu de pogingen tot terugvordering beginnen
UNCX meldde dat noch de oorspronkelijke aanvaller, noch navolgers gestolen middelen hebben teruggegeven. Het platform neemt contact op met de getroffen projecten, raadt het verhandelen van de getroffen tokens in de betreffende pools af en stelt een uitgebreid incidentrapport op met financiële bevindingen en een voorgesteld herstelplan.
Voorlopig blijft de omvang van de definitieve verliezen onzeker en zijn de gestolen activa nog steeds in het bezit van de aanvallers.
Het Openbaar Ministerie van Brooklyn en de FBI hebben bekendgemaakt dat ze 241 websites met crypto-oplichting en 112 servers hebben ontmanteld die in verband stonden met fraude waarbij miljoenen van Amerikanen zijn gestolen.
Lees nu: Aanklager Brooklyn en FBI rollen internationale cryptozwendel op

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.