Zano heeft in een recente evaluatie achteraf de bug bekendgemaakt die aanleiding gaf tot de uitzonderlijke terugdraaiing van de blockchain met 30 dagen. Een aanvaller maakte misbruik van een ontbrekende verificatie in Gateway-adressen om in één transactie ongeveer 18,4 miljoen ZANO te slaan, waarna hij de truc herhaalde en hetzelfde deed met fUSD. De eerste aanval bleef bijna een maand lang onopgemerkt, terwijl Zano’s eigen privacymechanismen het steeds moeilijker maakten om de valse munten te onderscheiden van de legitieme.
Zano zegt dat meer dan 200 miljoen dollar aan illegale tokens hebben geleid tot een blockchain-terugdraaiing van 30 dagen
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Zano maakte bekend dat er via één misbruiktransactie ongeveer 18,4 miljoen ZANO werden gecreëerd, waarna er nog meer tokens werden gecreëerd.
- Zano heeft mogelijke verdachte activiteiten getraceerd in 117.941 outputs en 65.301 transacties.
- Het Zano-team legde uit dat de getroffen saldi zullen worden hersteld zonder het aanbod van ZANO te wijzigen.
Eén ontbrekende controle, 18,4 miljoen ZANO
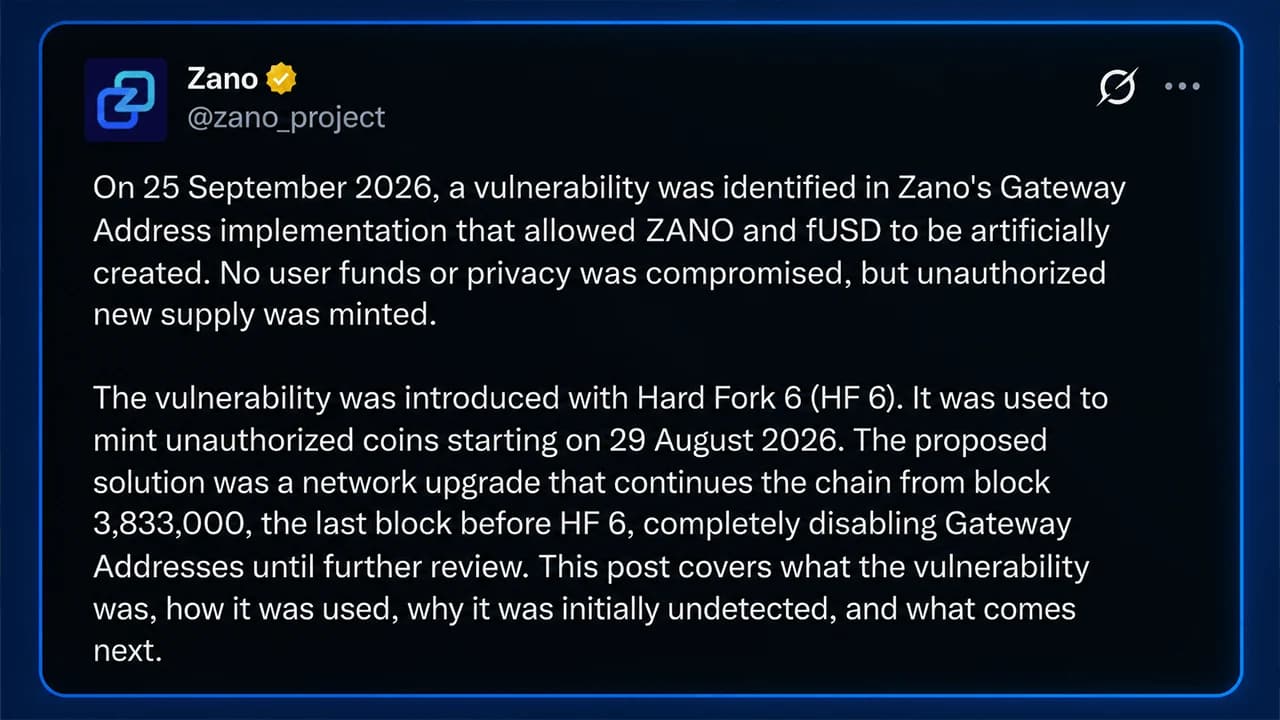
Zano’s 30-daagse terugspoeling van de blockchain klonk op zich al drastisch. Nu heeft het team uitgelegd wat daarachter schuilging, en de werking ervan is aantoonbaar nog vreemder. Een fout die met Hard Fork 6 was geïntroduceerd, stelde een aanvaller in staat om vanaf 29 augustus munten te creëren die door het netwerk als echt werden geaccepteerd.
Volgens het ontwikkelteam werden bij de eerste daadwerkelijke aanval 2^64 basiseenheden, ongeveer 18,4 miljoen ZANO, in één enkele transactie geslagen. Bijna een maand lang had niemand dit opgemerkt. Tegen de tijd dat de interne tools van Zano op 25 september alarm sloegen, was de voorraad vervalste munten verstrikt geraakt in een privacysysteem dat bewust was opgezet om transacties moeilijk traceerbaar te maken.
De problemen begonnen met Gateway-adressen, een nieuw adres type dat in Hard Fork 6 werd geïntroduceerd om Zano gemakkelijker te kunnen integreren met gecentraliseerde beursplatforms (CEX), bruggen en andere diensten. Gateway-outputs tonen een bedrag en een asset-ID, in tegenstelling tot de standaard vertrouwelijke outputs van Zano, waarbij beide verborgen blijven.
Bij de implementatie ontbrak echter een cruciale verificatie. Zano maakte bekend dat een aanvaller een speciaal berekende asset-identificatie kon samenstellen die nog steeds voldeed aan de transactiebewijzen van het netwerk, terwijl hij tegelijkertijd een willekeurig bedrag in een verborgen output kon verwerken.
„Kort gezegd moet elke Zano-transactie aantonen dat de munten volgens de consensusregels zijn gecreëerd”, legde het team uit. „Door een ontbrekende verificatie kon een aanvaller aan dit bewijs voldoen terwijl hij extra munten in de transactie ‘verborgen’ hield.”
Die munten waren geen decoratieve boekhoudkundige posten. Het team zei:
“Deze munten functioneerden als authentieke ZANO en konden normaal worden uitgegeven.”
De eerste mint bleef bijna een maand lang stil
De aanvaller registreerde op 28 augustus een Gateway-adres, betaalde de vereiste vergoeding van 100 ZANO en testte blijkbaar of Zano een verzonnen, niet-bestaand activum zou accepteren. De volgende dag ging de aanval van start.
In één transactie werd ongeveer 18,4 miljoen ZANO geslagen, momenteel ter waarde van zo’n 102 miljoen dollar. Bijna een maand later, op 24 september, deed de aanvaller twee legitieme stortingen van elk slechts 0,05 ZANO, waarmee hij blijkbaar de gewone stortingsroute testte. Op 25 september werd nog eens 18,4 miljoen ZANO gecreëerd, gevolgd door dezelfde 2^64-basiseenheid-manoeuvre met behulp van de fUSD-stablecoin. Alles bij elkaar is dat meer dan 200 miljoen dollar aan illegale cryptotokens.
En hier komt de clou. Zano had vóór Hard Fork 6 tests uitgevoerd met behulp van kunstmatige intelligentie (AI), teamaudits en bugbounty-programma’s. Niemand had de kwetsbaarheid ontdekt.
„De eerste aanval bleef bijna een maand lang onopgemerkt, omdat de verhoogde output eruitzag als elke andere privé-output”, aldus het team.
Privacy deed zijn werk, en dat werd het probleem
Zodra de valse munten in het vertrouwelijke transactiesysteem van Zano terechtkwamen, werd het een heel andere uitdaging om precies te achterhalen waar ze naartoe gingen. Ring-handtekeningen mengen uitgaven met andere outputs, waardoor er elke keer dat munten worden verplaatst onzekerheid ontstaat.
Zano scande elke output die mogelijk verband hield met de drie munttransacties. Bij blok 3.878.388 omvatte het spoor 117.941 outputs die via 65.301 transacties waren gecreëerd. Er waren vervolgens ongeveer 165.700 outputs aangemaakt vanaf de eerste mint, wat neerkomt op ongeveer 71% van de netwerkactiviteit in die periode.
“Dat is privacy die werkt zoals bedoeld,” zei Zano. “Niemand, ook het Zano-team niet, kan nauwkeurig vaststellen welke outputs hierdoor worden beïnvloed.”
Daardoor kwam het project in de knoop. Juist de privacykenmerken die gebruikers van Zano verwachtten, beletten ontwikkelaars om legitieme munten nauwkeurig te scheiden van ongeautoriseerde. „De enige manier om de integriteit van de voorraad te verifiëren, is door de keten voort te zetten vanaf een punt vóór de eerste exploit”, legde het team uit.
Een maand wordt geschrapt en het herstel begint
Dat punt was blok 3.833.000, vóór Hard Fork 6. Hard Fork 7 startte de keten vanaf dat punt opnieuw op en schakelde Gateway-adressen uit, wat betekent dat transacties, staking-beloningen en geminde blokken uit de getroffen periode niet langer bestaan in het bijgewerkte grootboek.
Zano verklaarde verder dat de getroffen saldi volledig zullen worden hersteld zonder dat het aanbod of het uitgifteprogramma van ZANO wordt gewijzigd. De financiering zal afkomstig zijn uit het ontwikkelingsfonds, het persoonlijke geld van teamleden en externe donateurs. Beurzen moeten nu een maand aan activiteit transactie voor transactie doorlopen voordat ze de toegang weer openstellen.
„Er hoeven op dit moment geen acties te worden ondernomen“, liet het team de gebruikers via zijn sociale mediakanalen weten.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.