한 해커가 같은 분 안에 두 개의 별도 암호화폐 프로젝트를 해킹한 것으로 보이며, Fetch.ai 변환기에서 872만 FET를 빼돌리는 한편 Nunet에서 약 4억 850만 NTX를 발행했습니다. 이로 인한 총 피해액은 약 201만 달러에 달했지만, 가장 기이한 수치는 NTX 공격 속에 숨겨져 있었습니다. 새로 생성된 코인은 해당 토큰 공급량의 약 42%를 차지했다. FET 가격은 하락했고, NTX 시장은 사실상 혼란에 빠졌다.
한 명의 해커가 두 개의 암호화폐 프로젝트를 공격해 200만 달러를 챙겨 달아났다
작성자

공유

주요 요점
- Fetch.ai는 해킹당한 서명 키로 인해 컨버터가 열리면서 872만 FET를 잃었습니다.
- 공급량의 약 42%에 해당하는 4억 850만 개의 신규 토큰이 발행되면서 NTX는 폭락했습니다.
- Fetch.ai는 두 공격을 모두 동일한 시간대로 추적했으나, 키가 어떻게 유출되었는지는 여전히 알려지지 않았습니다.
한 명의 공격자, 두 개의 암호화폐 프로젝트, 그리고 사라진 2백만 달러
토요일 늦은 밤부터 일요일 새벽 사이, 올바른 암호화 키를 보유한 누군가가 두 암호화폐 프로젝트를 거의 동시에 공격하는 데 성공했으며, 겉보기에는 무관해 보일 수 있었던 이 두 건의 공격이 합쳐져 200만 달러 규모의 매우 기이한 탈취 사건으로 이어졌다. Fetch.ai 측에서는 토큰 변환기에서 약 155만 달러 상당의 8,721,530 FET가 사라졌습니다. 반면, 공격자는 단순히 어딘가에 이미 보관되어 있던 코인을 훔친 데 그치지 않았습니다.

약 4억 850만 개의 새로운 NTX를 생성했는데, 당시 가치는 약 45만 2천 달러에서 46만 3천 달러에 달했다. 이 발행량은 NTX 총 공급량의 약 42%에 해당했다. 펙스쉴드(Peckshield), 블록에이드(Blockaid), 페치.ai(Fetch.ai)는 결국 이 활동을 동일한 지갑 클러스터와 연결지었습니다.
단 하나의 서명이 FET 금고를 열었다
최근 발생한 FET 도난 사건은 누군가가 교묘한 수학적 결함을 발견해 스마트 계약을 악용한 사례가 아니었습니다. Fetch.ai의 TokenConversionManagerV3 계약은 conversionIn() 함수를 통해 유효한 변환 승인자 서명을 수락했습니다. 문제는 이 서명이 사실상 ‘게이트키퍼’ 역할을 했다는 점입니다. conversionOut()과 달리, 이 함수는 checkLimits(amount) 수정자를 실행하지 않았을 뿐만 아니라, 해당 토큰이 다른 곳에서 잠기거나 소각되었는지 온체인에서 검증하지도 않았습니다.
서명 키가 유출되자 공격자는 자신의 주소를 가리키는 새로운 유효한 메시지를 생성할 수 있었습니다. 거래 한 번이 이루어진 후 변환기의 남은 FET 재고는 모두 사라졌습니다. Fetch.ai의 예비 조사 결과, 유출된 인증 정보는 SingularityNET의 크로스체인 브릿지에서 사용되는 백엔드 서명 키로 추적되었습니다. 별도의 NTX 발행 키도 유출되었으며, Fetch.ai는 두 공격 경로가 모두 같은 분에 시작되었다고 밝혔습니다.

바로 그 시점부터 상황이 더욱 이상해집니다. 이는 단순히 두 프로젝트가 동시에 불운한 주말을 보낸 것이 아니었습니다. 동일한 공격자가 연결된 인프라 전반에서 거래를 승인할 수 있는 인증 정보를 입수한 뒤, 이를 거의 동시에 사용한 것으로 보입니다.
4억 850만 개의 토큰이 허공에서 나타났다
NTX 측의 경우 토큰 자체에 훨씬 더 큰 피해를 입혔습니다. 공격자는 한정된 지갑의 자금을 모두 빼내는 대신, 새로운 코인을 생성할 수 있는 능력을 확보했습니다. 약 4억 850만 NTX가 갑자기 시장에 유입되었으며, 이는 전체 공급량의 약 42%에 해당합니다.
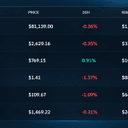
다른 말로 하면, 이미 유통 중인 NTX 10개당 공격자가 갑자기 약 4개에 해당하는 양을 추가로 생성한 셈입니다.  이는 거래량이 적은 토큰에게는 치명적인 문제입니다. 사건 발생 전 NTX 환율은 0.0013달러 근처에서 유지되고 있었습니다. 시장 데이터에 따르면 가격은 70% 이상 폭락하여 $0.000328의 최저가를 기록했으며, 유동성이 악화되면서 이후 피드에서는 더 낮은 가격이 표시되기도 했습니다. 일부 추적 서비스에서는 96%에서 99%까지의 하락폭을 기록했으나, 시장이 매우 얇았기 때문에 거래소마다 정확한 가격은 크게 달랐습니다.
FET는 전혀 다른 타격을 입었습니다. 공격자가 컨버터에서 기존 재고를 훔친 것이기 때문에 FET의 유통량은 갑자기 급증하지 않았습니다. 여러 피드에서 FET는 약 5%에서 8% 정도 하락했는데, 이는 아픈 타격이긴 했지만 NTX의 폭락과는 비교도 안 될 정도였습니다.
전리품은 순식간에 ETH로 변환되었다
공격자는 훔친 자산을 그냥 방치해 두지 않았습니다. PeckShield는 해당 지갑 클러스터가 수익금을 546.36 ETH로 전환하는 과정을 추적했는데, 이는 당시 약 144만 달러 상당이었습니다. Fetch.ai의 후속 스냅샷에 따르면, 한 지갑에는 여전히 약 2억 3천만 NTX와 함께 약 547.89 ETH가 남아 있는 것으로 나타났다.

남아 있는 NTX가 중요한 이유는, Fetch.ai가 초기 분석 결과를 발표했을 당시 새로 발행된 공급량의 상당 부분이 아직 매도되지 않은 것으로 보였기 때문이다. 따라서 시장은 이미 매도된 코인뿐만 아니라, 얇은 매수·매도 호가 장부에 잠재적으로 걸려 있을 수 있는 수억 개에 달하는 추가 코인까지 감당해야 했다.
Fetch.ai는 재무부 자금, 거래소 지갑, 그리고 자가 보관 중이거나 거래소에 보관된 사용자 코인은 영향을 받지 않았다고 밝혔다. 팀은 SingularityNET과 협력하여 영향을 받은 지갑과 계약을 비활성화하는 작업을 시작하는 한편, 사용자에게 원치 않는 메시지는 무시하고 공식 채널을 통해 정보를 확인하도록 경고했다.
누락된 해답은 ‘키가 어떻게 유출되었는가’이다
수사관들은 공격의 기원에 비해 공격 메커니즘을 훨씬 더 명확하게 설명해 왔습니다. SlowMist는 FET 변환기가 어떻게 유출된 서명을 수락했는지 상세히 설명했으며, Fetch.ai는 관련 SingularityNET 브리지 서명자와 NTX 발행 키를 특정했습니다. 그러나 그 자격 증명이 애초에 어떻게 유출되었는지에 대해서는 아직 누구도 공개적으로 규명하지 못했습니다.
피싱, 서버 침입, 백업 유출, 혹은 그 밖의 다른 원인으로 인해 키가 공격자의 손에 넘어갔는지를 보여주는 확인된 공개적인 답변은 아직 없습니다. 또한 수억 개에 달하는 새로 발행된 NTX의 행방이 여전히 불분명하며, 거래소가 라벨이 지정된 자금을 동결할 수 있는지, 혹은 추가 공급량을 어떻게든 무력화할 수 있는지에 대한 의문도 남아 있습니다.
블록체인은 유효한 서명이 지시한 대로 정확히 작동했습니다. 이것이 이번 사건 전체에서 가장 기이한 부분일지도 모릅니다. FET는 굽혔고, NTX는 무너졌습니다.



이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.