지난 토요일, 수탁 및 비수탁 서비스를 모두 제공하는 라이트닝 네트워크 결제 플랫폼 ‘블링크 월렛(Blink Wallet)’은 공격자가 소수의 수탁 계정에 침입해 자금을 이체했다고 밝혔다.
블링크 월렛, 해커의 공격을 받아 ‘수십 개’의 수탁 계정이 털렸다
작성자

공유
주요 내용
- 블링크 월렛은 “수십 개”의 수탁 계정이 피해를 입었으나, 자금의 대부분은 안전하게 보호되었다고 밝혔습니다.
- 블링크는 9월 19일 서비스를 일시 중단했으며, 이는 라이트닝 네트워크 앱들이 겪고 있는 힘든 시기에 또 다른 골칫거리를 더했다.
- 블링크는 패치가 배포되는 대로 피해 사용자 전원의 자금을 전액 보상할 것이라고 밝혔으며, 현재 원인에 대한 조사가 진행 중이다.
블링크 월렛, 피해를 입은 모든 수탁 계정에 대해 전액 보상 약속
요즘 라이트닝 네트워크 애플리케이션과 플랫폼은 한시도 쉴 틈이 없는데, 이번 주말 블링크 월렛은 보안 침해로 인해 운영을 중단한다고 대중에게 알렸습니다. “보안 사고를 조사하는 동안 블링크 서비스를 일시 중단했습니다,”라고 블링크 월렛의 공식 X 계정은 토요일 아침에 밝혔습니다. “공격자가 소수의 수탁 계정에 접근하여 자금을 인출했습니다”라고 팀은 덧붙였습니다.
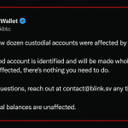
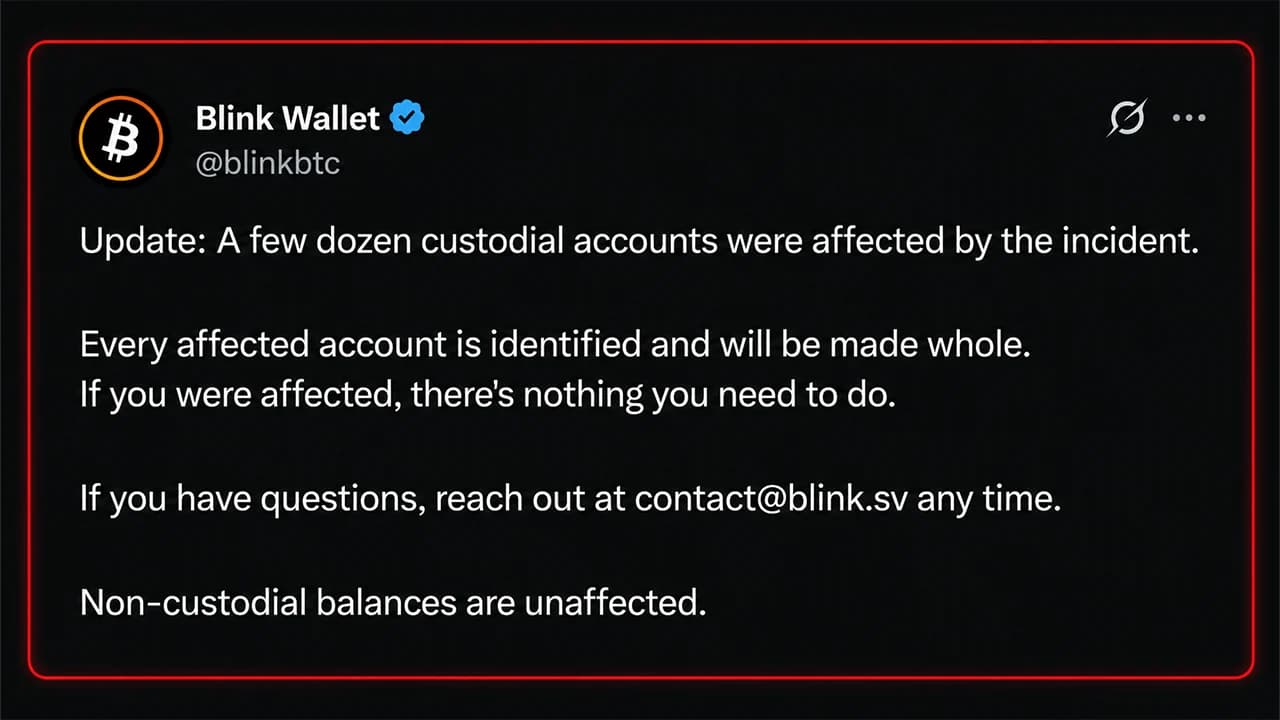
블링크는 “자금의 대다수는 안전하다”고 밝혔으며, 회사의 비수탁형 사용자들은 영향을 받지 않았다고 전했다. 이후 공개된 또 다른 업데이트에서 블링크는 “수십 개의 수탁 계정이 이번 사고의 영향을 받았다”고 밝혔다. 구체적인 금액은 언급되지 않았으나, 블링크는 “영향을 받은 모든 계정을 파악했으며 전액 보상할 것”이라고 약속했다.
이번 소식은 버그, 악용 사례, 데이터 유출 사태가 디지털 화폐 기업과 라이트닝 네트워크 전용 애플리케이션에 잇달아 영향을 미치고 있는 가운데 전해졌다. 예를 들어, Btcpay Server에는 원격 공격자가 LND 마카룬 파일을 읽을 수 있게 하는 치명적인 버그가 발견된 것으로 알려졌으며, 라이트닝 개발 키트(LDK)는 두 가지 버그가 있음을 공개하고 사용자에게 업그레이드를 권고했다.
비수탁형 스왑 서비스인 볼츠(Boltz) 역시 2026년 8월 3일 문제를 공개했다. 해당 플랫폼 팀은 “현재 공격자들의 공격 속도가 우리 규모의 팀이 버그를 찾아 패치하는 속도보다 더 빠르다”고 설명했다. Boltz의 서비스 중단은 Aqua, Bull Bitcoin, Zeus와 같은 제공업체들에게 문제를 야기했습니다. Boltz의 문제 발생 이후, Aqua는 자체 리퀴드-라이트닝 스왑 스택인 ‘인드라(Indra)’를 출시했습니다.
블링크, 서비스 복구 노력 중… 공격 경로는 여전히 미상
블링크의 최신 업데이트는 토요일 오후 12시 06분(미국 동부 시간)에 게시되었으며, 그 이후로 추가 업데이트나 사후 분석 보고서는 나오지 않았다. 공격 경로도 공개되지 않아 사용자들은 사건이 정확히 어떻게 발생했는지 알 수 없다. 사후 분석 보고서가 나오기 전까지는 특정 취약점을 지목하는 주장은 모두 추측에 불과하다. 많은 사람들이 Blink의 X 계정에 이 문제에 대해 직접 질문을 던졌습니다. 한 사용자는 자신이 피해를 입었는지 어떻게 알 수 있는지 물었고, 또 다른 사용자는 장례 준비를 위해 자금을 급히 마련해야 한다고 말했습니다.
“제발, 서비스가 정상적으로 작동하기까지 대략 얼마나 걸릴까요? 장례 비용을 급히 지불해야 합니다,”라고 해당 사용자는 블링크의 게시글에 적었습니다. 블링크의 X 계정은 이 사용자에게 다음과 같이 답했습니다.
“가능한 한 빨리 서비스를 복구하기 위해 노력 중입니다. 패치가 배포되고 있습니다. 곧 업데이트해 드리겠습니다.”

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.