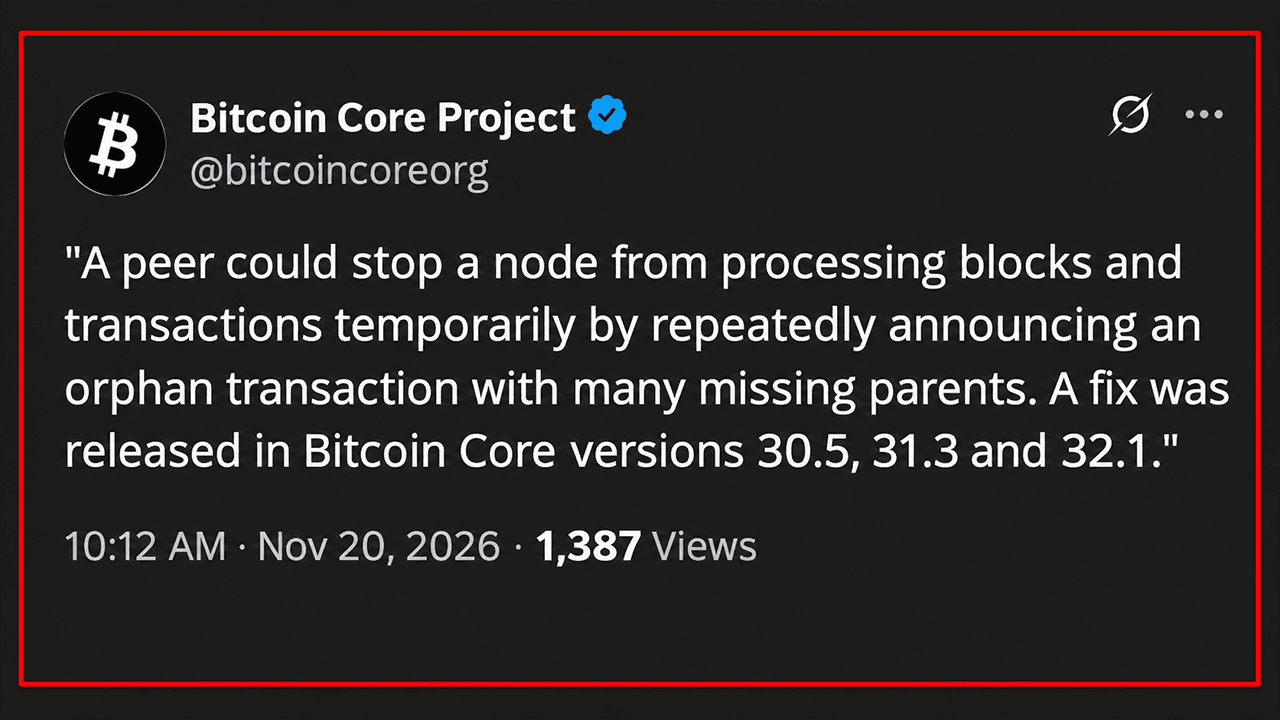
비트코인 코어(Bitcoin Core)는 2026년 11월 20일 금요일, 악의적인 피어가 반복적인 거래 알림을 통해 노드를 일시적으로 마비시킬 수 있는 중등도 심각도의 취약점을 공개했다. 인공지능을 활용한 보안 연구를 통해 발견된 이 결함은, 자동화된 취약점 탐지가 암호화폐 소프트웨어 보안을 어떻게 변화시키고 있는지를 여실히 보여준다.
AI, 노드를 일시적으로 정지시킬 수 있는 비트코인 코어의 보안 취약점 발견
작성자

공유
주요 요점
- 새로 공개된 비트코인 코어의 취약점은 핵심 네트워크 인프라의 복원력에 대한 새로운 의문을 제기합니다.
- 인공지능은 수년간의 기존 소프트웨어 검토 과정에서도 놓쳤던 보안 취약점을 밝혀내고 있다.
- 점점 정교해지는 자동화된 취약점 연구로 인해 암호화폐 개발자들은 보안 위협에 대응하는 속도를 재고해야 하는 상황에 직면하고 있다.
CVE-2026-117348로 분류되고 “중복 고아(orphan) 알림을 통한 노드 정지(Node stall through duplicate orphan announcements)”라는 제목이 붙은 이 취약점은, 영향을 받은 비트코인 노드가 악의적인 메시지 하나당 12초 이상 들어오는 블록과 거래를 처리하지 못하게 할 수 있습니다.
비트코인 코어(Bitcoin Core)의 공식 공지에 따르면, 이 문제는 버전 29.0부터 29.5, 30.0부터 30.4, 그리고 31.0부터 31.2에 영향을 미쳤습니다. 수정 업데이트는 버전 30.5, 31.3, 32.1에서 제공되며, 지원이 중단된 29.x 브랜치에는 더 이상 패치가 제공되지 않습니다.
AI 스캐너가 비트코인 코어의 노드 정지 취약점을 어떻게 발견했는지
비트코인 코어(Bitcoin Core)로 알려진 소프트웨어 개발 팀은 “오르파나지(orphanage)”라고 불리는 임시 보관소를 관리하고 있으며, 이곳에서는 누락된 상위 거래를 기다리는 거래들이 보관됩니다. 다른 네트워크 참여자가 이러한 거래 중 하나를 알리면, 소프트웨어는 해당 거래의 종속성을 검토하여 어떤 누락된 정보를 요청해야 하는지 결정합니다.
이 취약점은 해당 프로세스에서 간과되었던 비효율성을 악용한 것입니다. 비트코인 인벤토리 메시지에는 50,000개의 항목이 포함될 수 있지만, 소프트웨어는 중복된 거래 알림을 무시하지 못했습니다. 공격자는 부모 거래가 수천 건이나 누락된 고아 거래를 반복적으로 참조함으로써, 수신 노드가 계산적으로 비용이 많이 드는 동일한 검사를 수천 번 수행하도록 강요할 수 있었습니다.
조작된 메시지 하나당 처리 과정이 12초 이상 지연될 수 있어, 표적이 된 노드는 일시적으로 들어오는 블록이나 기타 네트워크 통신을 처리할 수 없게 됩니다.
이 취약점은 블록(Block)의 오픈소스 비트코인 개발 부서인 스파이럴(Spiral)의 엘리아스 로러(Elias Rohrer)가 개발한 자동화된 대규모 언어 모델(LLM) 보안 이니셔티브인 ‘프로젝트 루프(Project Loupe)’에서 처음 발견되었습니다. 이후 비트코인 코어(Bitcoin Core) 개발자인 그레고리 샌더스(Gregory Sanders)가 이 발견을 검증하고 프로젝트 보안 팀에 보고했습니다.
프로젝트 루프는 7월 8일 이 취약점을 보고했다. ‘Stutxo’로 알려진 한 독립 연구원은 8월 4일 별도의 보고서를 제출했으며, 이는 샌더스가 수정용 풀 리퀘스트를 개설한 날과 같은 날이었다. 개발자들은 8월 6일 수정 사항을 병합했으며, 비트코인 코어 32.1은 10월 27일 이를 반영했다.
11월 20일 공개된 이 내용은 유지 관리 중인 구버전 브랜치에 대한 업데이트된 릴리스와 함께 발표되었습니다. 이 수정 사항을 통해 각 고유한 거래 알림이 인벤토리 메시지당 한 번만 처리되도록 보장됩니다. 이 결함으로 인해 일시적인 서비스 거부(DoS) 공격이 가능했지만, 해당 권고문에서는 비트코인을 탈취하거나 노드에 영구적인 손상을 입힐 수 있는 어떠한 메커니즘도 확인되지 않았습니다.
AI 보안 연구, 오랫동안 존재해 온 블록체인 취약점 밝혀내
이번 공개는 암호화폐 인프라 전반에 걸친 AI 지원 취약점 연구가 비약적으로 발전한 한 해의 한가운데 이루어졌습니다.
지난 2월, AI를 활용한 검토를 통해 XRP 레저의 제안된 ‘배치(Batch)’ 수정안이 활성화되기 전에 심각한 서명 검증 취약점이 발견되었습니다. 또 다른 조사에서는 이더리움 실행 클라이언트인 ‘네더마인드(Nethermind)’에서 검증자 운영에 잠재적으로 영향을 미칠 수 있는 고위험 취약점이 밝혀졌습니다.
5월 말, 연구원 테일러 혼비(Taylor Hornby)는 AI 기반 감사 시스템을 활용해 Zcash의 오차드(Orchard) 프라이버시 프로토콜에서 4년 전부터 존재하던 결함을 발견했습니다. 이 취약점은 탐지 불가능한 위조 ZEC를 허용할 수 있었으나, 개발자들이 공개되기 전에 이를 수정했습니다. 8월에는 또 다른 놀라운 사례가 드러났습니다. 비트코인 보안 이니셔티브에 참여한 16명의 자원봉사 개발자들은 약 하루 만에 390개 프로젝트에서 4,962건의 취약점을 발견했으며, 이 중 85건은 초기 단계에서 ‘중대’ 등급으로 분류되었다. 그러나 자동화된 탐지 방식은 상당한 복잡성을 초래했다. 유지보수 담당자들은 수천 건의 보고서를 수작업으로 검증해야 했으며, 정당한 보안 우려 사항들이 오탐지나 근거가 미흡한 발견 사항들과 뒤섞여 문제를 일으켰다.
라이트닝 코어 개발자들도 AI가 생성한 취약점 보고서의 급증에 직면했으나, 결국 수정 릴리스가 필요한 진정한 보안 문제를 식별해 냈습니다. 그 영향은 방어적 연구의 범위를 넘어섭니다. 보안 전문가들은 악의적인 행위자들이 유사한 기술을 활용해 구형 소프트웨어의 취약점을 파헤칠 수 있으며, 이로 인해 기존 보안 감사의 유효 기간이 단축될 수 있다는 우려를 제기했습니다.
AI가 보안 연구를 변화시키면서 비트코인 코어, 공개 절차 가속화
이러한 추세를 인식한 비트코인 코어는 지난 10월 취약점 공개 정책을 개정했습니다. 비교적 간단한 LLM 기반 분석을 통해 식별 가능한 취약점을 포함해 ‘쉽게 발견 가능한’ 것으로 분류된 문제들은 이제 수정 릴리스와 함께 신속히 공개됩니다. CVE-2026-117348은 이러한 접근 방식이 실제로 어떻게 적용되는지 보여주는 사례입니다.
이 사건은 또한 해결하기 어려운 보안의 역설을 드러냅니다. AI는 기존 연구 방식보다 더 빠르게 간과된 취약점을 식별할 수 있지만, AI에 대한 접근성이 높아짐에 따라 공격자들도 비슷한 능력을 갖게 될 가능성이 있습니다. 오픈소스 암호화폐 인프라의 핵심 과제는 단순히 취약점을 발견하는 데 그치지 않고, 공격자가 동일한 정보를 악용하기 전에 이를 검증하고 수정하는 데 점점 더 중점을 두어야 한다는 점입니다.
이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Jamie RedmanNews Lead
제이미 레드먼은 Bitcoin.com News의 뉴스 리드(News Lead)이자 매사추세츠에 기반을 둔 금융 기술 저널리스트입니다.