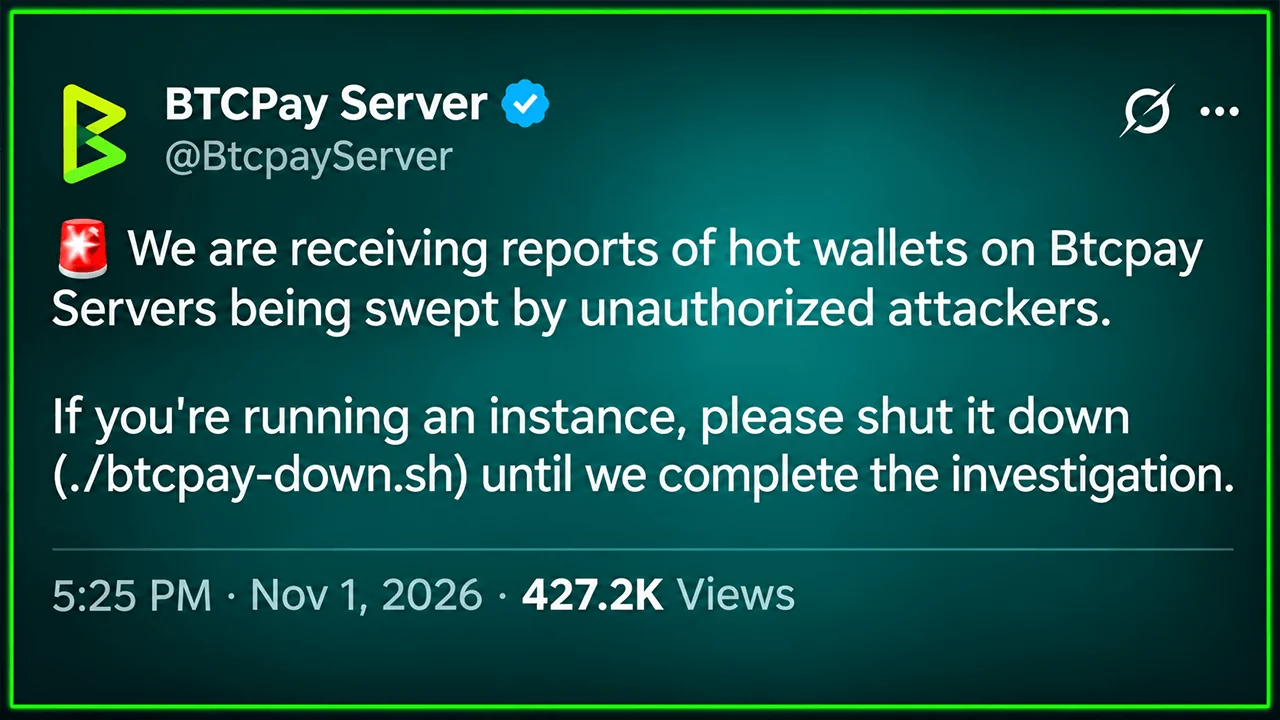
Btcpay Server는 공격자들이 자체 호스팅 결제 서버에 연결된 핫 월렛에서 비트코인을 빼돌리고 있다는 보고가 접수된 후, 2026년 11월 1일 긴급 중단 경보를 발령했습니다. 창립자 니콜라스 도리에(Nicolas Dorier)는 보고된 침해 사고를 2.4.2 이전 버전과 연관 지었으며, 2.4.7 버전을 실행 중인 공개 서버는 공격을 받지 않았다고 밝혔습니다. 이 경고는 AI를 활용한 보안 대대적 개편을 통해 85개의 취약점이 해결된 지 불과 3일 만에 발표되어, 소프트웨어 업데이트를 미루는 운영자들이 직면한 위험에 대한 의문을 제기했습니다.
비트코인 결제 처리업체 Btcpay, 핫 월렛 도난 신고 잇따라
작성자

공유
주요 내용
- Btcpay Server의 긴급 경고로 인해 가맹점들은 도난당한 비트코인에 대해 여전히 해답을 찾지 못한 채 남겨지게 되었다.
- 니콜라스 도리에의 예비 조사 결과는 2.4.2보다 이전 버전의 소프트웨어를 지목하고 있다.
- Anthropic이 발견한 85건의 보안 취약점은 Btcpay Server의 최근 위기에 놀라운 반전을 더했다.
비트코인 지갑이 휩쓸리자 Btcpay 개발자들은 즉각적인 서비스 중단을 촉구
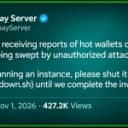
11월 1일 UTC 기준 약 22시 25분, Btcpay Server의 공식 계정은 다음과 같은 긴급 공지를 게시했습니다:
"BTCPay 서버의 핫 월렛이 무단 공격자에 의해 털리고 있다는 신고가 접수되고 있습니다."
운영자들은 조사팀이 사건 경위를 파악할 때까지 ./btcpay-down.sh 명령어를 사용하여 인스턴스를 중단하라는 지시를 받았습니다. 핵심 기여자인 Uncle Rockstar Developer는 “이것은 훈련이 아닙니다. 핫 월렛을 보유하고 있다면 BTCPay Server를 중단하십시오”라고 선언하며 경고를 재차 강조했습니다.
BTCPay Server는 가맹점이 기존의 결제 중개 기관에 의존하지 않고 비트코인(BTC) 결제를 받을 수 있게 해주는 오픈소스 소프트웨어입니다. 운영자는 이 소프트웨어를 직접 호스팅하고 자체 지갑 인프라를 관리할 수 있습니다. 이러한 독립성에는 그에 상응하는 책임이 따릅니다.
기사 작성 시점까지 개발자들은 도난당한 비트코인의 총액이나 피해를 입은 가맹점 수를 공개하지 않았습니다. 초기 경보에는 공격자들이 어떻게 침해된 시스템에 처음 침입했는지에 대한 확인된 내용도 포함되어 있지 않았습니다.
수사가 좁혀지면서 창립자는 구버전을 지목
BTCPay Server 창립자 니콜라스 도리에(Nicolas Dorier)는 이후 보다 구체적인 설명을 내놓았습니다. 그의 예비 조사 결과에 따르면, 피해를 입은 시스템들은 버전 2.4.2 이전 버전의 소프트웨어를 실행 중이었습니다. 공격자들은 관리자 권한을 획득한 것으로 알려졌으며, 포렌식 분석 결과 해당 구버전에 존재하는 취약점이 원인으로 지목되었습니다.
도리에르는 또한 버전 2.4.7을 실행 중인 공개 서버와 데모 서버는 공격을 받지 않았다고 밝혔다. 이러한 차이는 최근 긴급 릴리스 자체가 보고된 침해 사고를 유발했을 가능성에 찬물을 끼얹는다. 그러나 이것이 현재 설치된 모든 시스템이 안전하다는 것을 입증하는 것은 아니며, 조사팀은 아직 완전한 기술적 보고서를 공개하지 않았다.
이 프로젝트는 지난 8월, 인증되지 않은 공격자가 인증 토큰 역할을 하는 라이트닝 네트워크 데몬(LND) 마카룬(macaroon) 자격 증명을 획득할 수 있게 했던 별도의 취약점을 이미 해결한 바 있다. 해당 결함은 버전 2.4.2에서 수정되었다. 개발자들은 이전에 Btcpay의 자체 온체인 지갑이 해당 특정 취약점을 통해 노출되지는 않았다고 밝힌 바 있다.
최근 발생한 도난 사건들이 동일한 취약점, 다른 오래된 결함, 혹은 여러 취약점 중 어느 것과 관련이 있는지는 아직 명확히 밝혀지지 않았습니다.
AI 보안 대대적 개편으로 경고 발생 불과 며칠 전 85건의 결함 수정
시기가 또 다른 반전을 더합니다. 10월 29일, Btcpay Server는 Anthropic의 오픈소스 보안 스캔 이니셔티브를 통해 생성된 취약점 보고서를 접수한 후 버전 2.4.7을 출시했습니다. 이번 릴리스에서는 치명적 결함 1건, 고위험 결함 13건, 중위험 결함 52건, 저위험 결함 19건을 포함해 총 85건의 결함이 수정되었습니다.
이러한 공개는 2026년 AI 지원 취약점 연구가 광범위하게 확대되는 가운데 이루어졌는데, 앤트로픽(Anthropic), 오픈AI(OpenAI), 구글(Google)과 같은 AI 거대 기업들이 개발한 시스템들이 소프트웨어 취약점을 식별하는 데 있어 점점 더 정교한 능력을 보여주었기 때문이다. Anthropic의 스캐닝 이니셔티브만으로도 6개월 동안 29,000건 이상의 잠재적 취약점이 보고되었으나, 그중 일부만 수동 검토를 거쳤습니다. Btcpay 사건은 취약점을 발견하는 것과 배포된 소프트웨어를 보호하는 것 사이의 중대한 차이를 보여줍니다. 수정 패치를 공개한다고 해서 독립적으로 운영되는 서버가 자동으로 업데이트되는 것은 아닙니다.
조사 지속되는 가운데 가맹점들, 서버 오프라인 전환
코인카드(Coincards)를 비롯한 여러 기업들은 경고가 나온 후 Btcpay 설치 환경을 오프라인으로 전환했다. 가맹점 입장에서는 이러한 중단으로 인해 결제 가용성과 연결된 지갑을 통해 접근 가능한 자금을 보호하는 것 사이에서 즉각적인 절충을 해야 하는 상황에 직면했다. 도리에(Dorier)는 핫 월렛 잔액을 운영자가 감당할 수 있는 손실 범위 내로 제한하는 것이 중요하다고 재차 강조했다.
제공된 업데이트에는 확정된 손실 추정치나 해당 사고에 특화된 새로운 패치, 또는 안전 확인 발표는 포함되지 않았다. 개발자들은 보다 상세한 설명을 준비 중이었다. 이 우려스러운 질문은 Btcpay를 넘어선다. AI 시스템이 취약점 발견 속도를 가속화하는 가운데, 독립적으로 운영되는 결제 인프라가 이러한 수정 조치에 발맞출 수 있을까?

BTCPay Server 사용자는 신속히 조치를 취해야 합니다. 해당 취약점에 대해 알아보고, 안전을 위해 서비스를 업데이트하거나 비활성화하는 방법을 확인하세요.
지금 읽기: BTCPay, 긴급 2.4.2 패치 발표… 비트코인 라이트닝 노드에 차질 발생

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Jamie RedmanNews Lead
제이미 레드먼은 Bitcoin.com News의 뉴스 리드(News Lead)이자 매사추세츠에 기반을 둔 금융 기술 저널리스트입니다.